
IdP 身分識別控管
Access Control / Device Certificate / Secure Browser / Connect
為何需要 IdP 身分識別控管?
結合多因素驗證(MFA)與單一登入(SSO),提升登入安全性,讓使用者登入一次即可存取各項雲端服務。IT 管理人員也能透過單一平台,集中管理員工帳號及存取權限,減輕管理負擔。
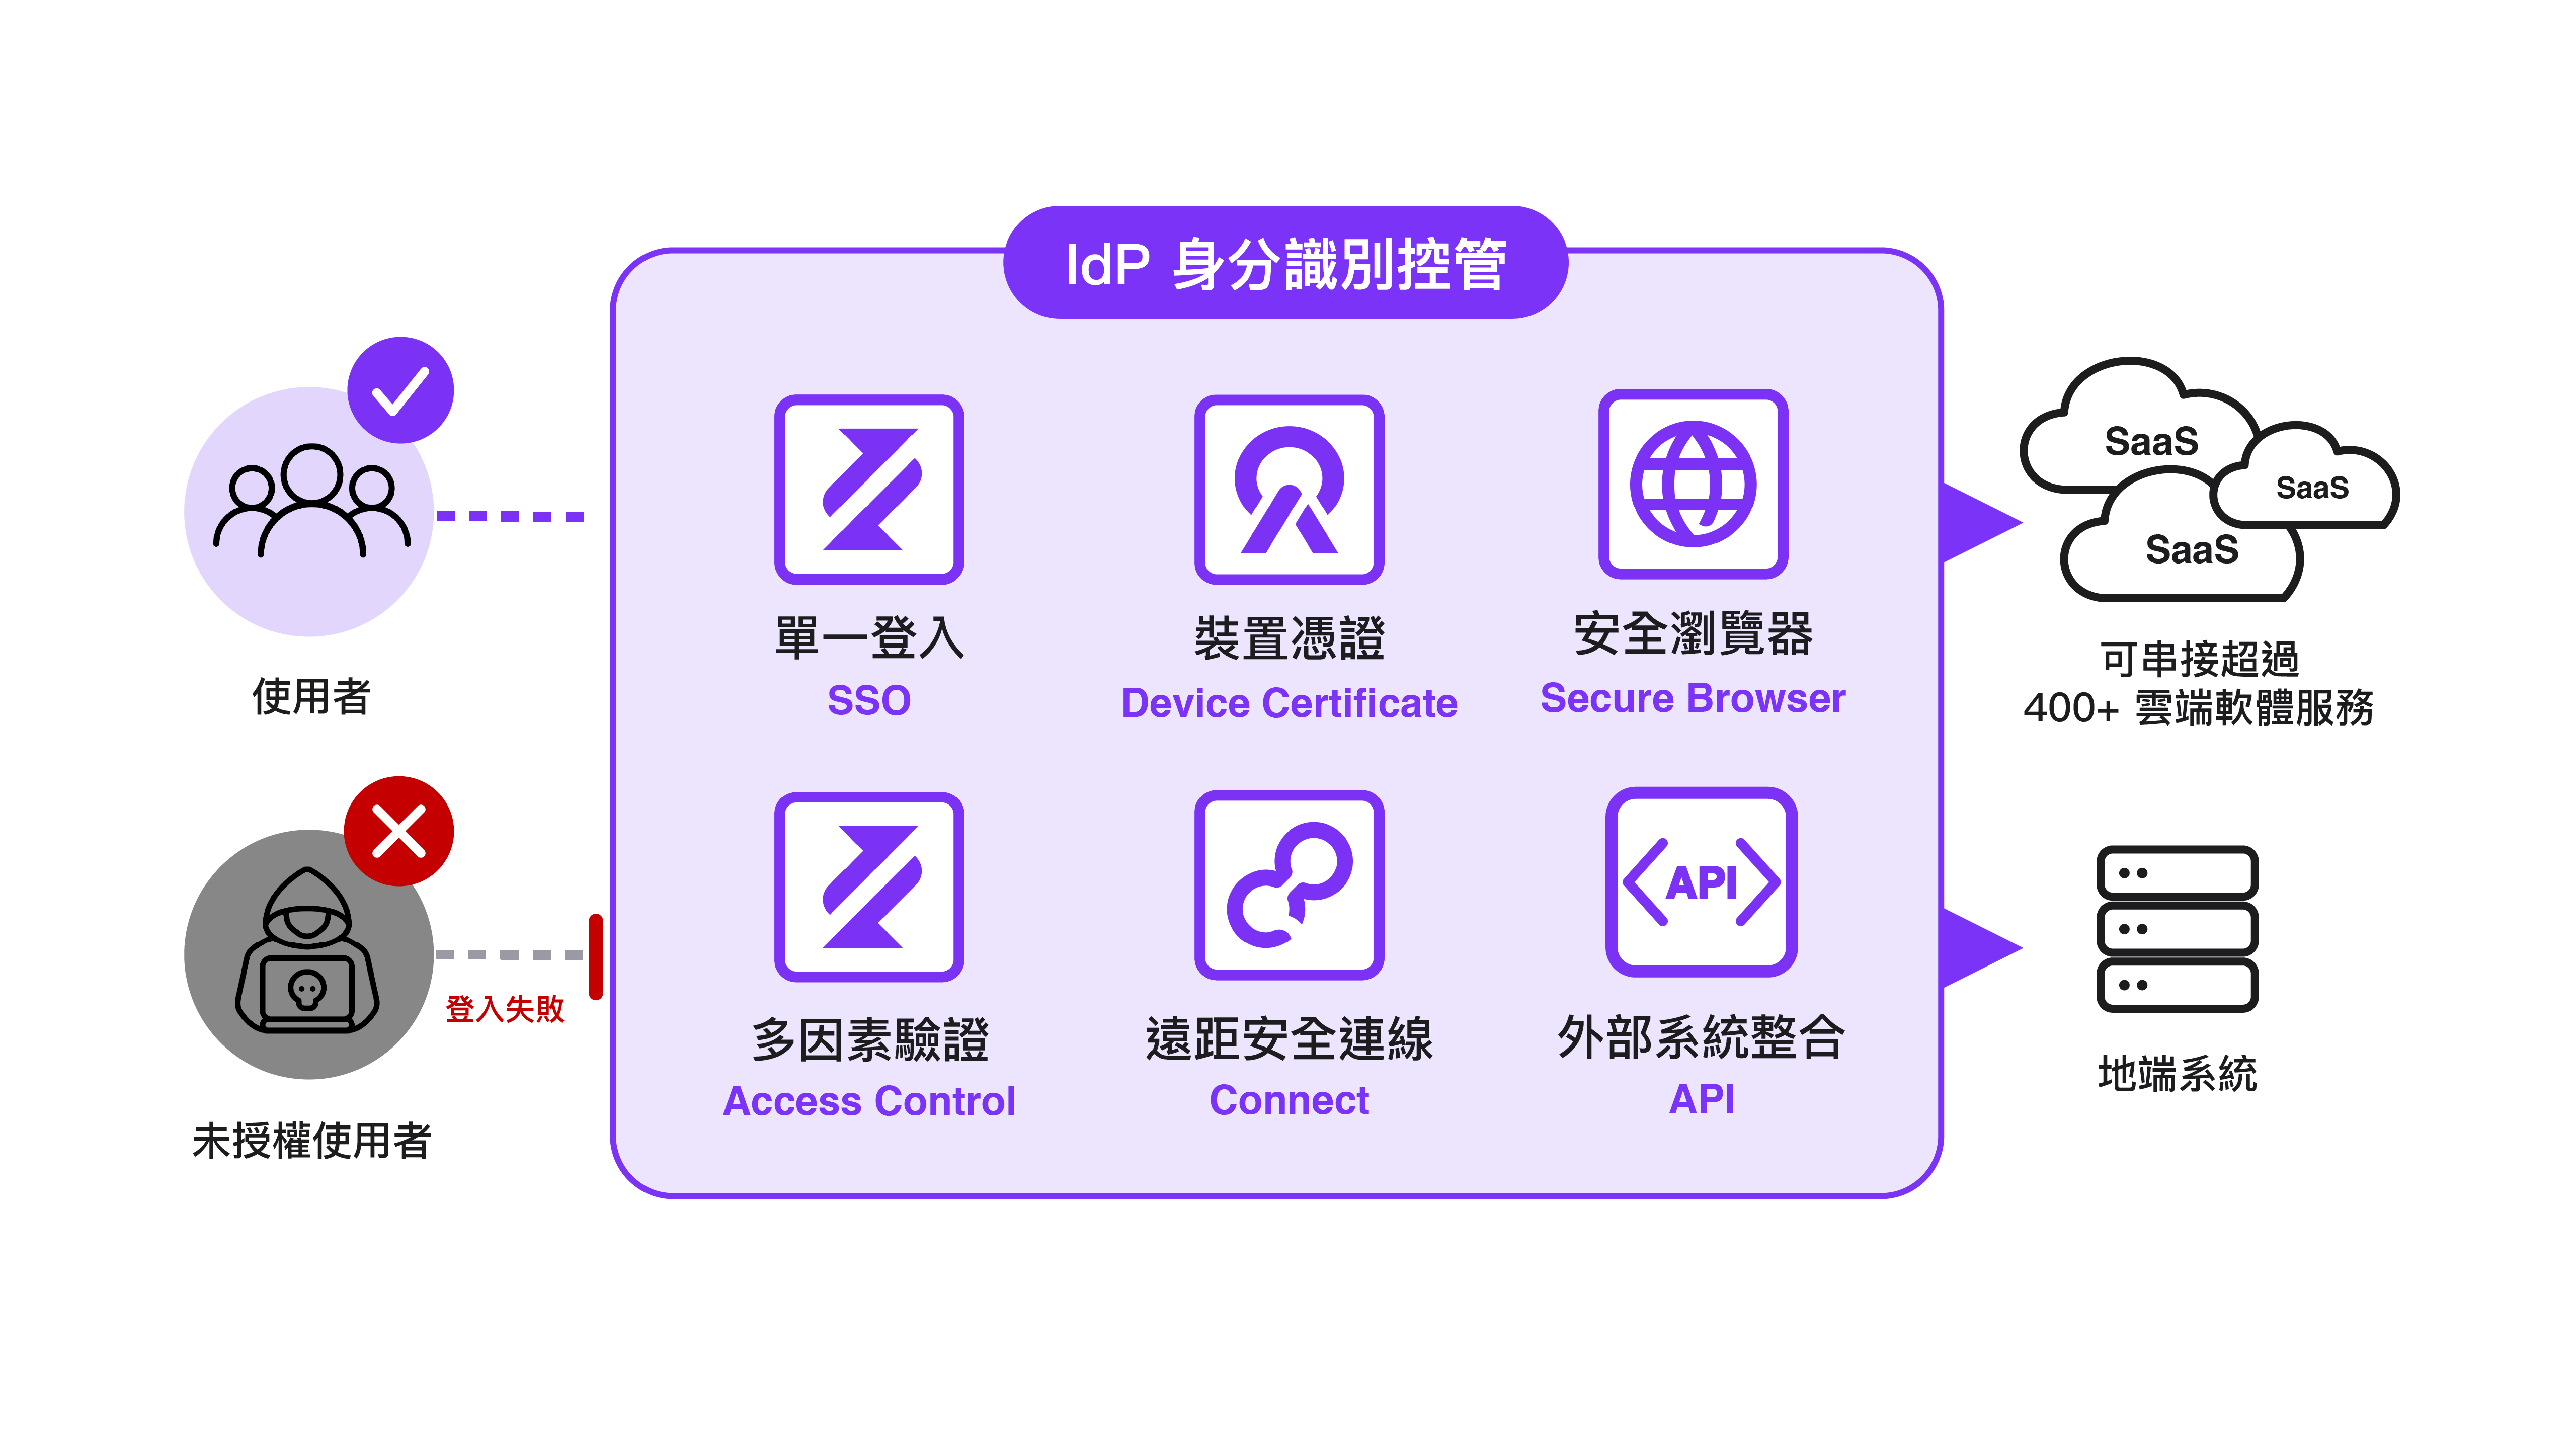
IdP 身分識別控管 核心功能
單一登入
SSO
支援 SAML 2.0、OpenID Connect 等標準協定,可串接超過 400 種雲端服務,透過統一入口快速存取各項服務。
裝置憑證
HENNGE Device Certificate
透過通過第三方認證的裝置憑證,有效阻擋未經授權的裝置登入。
安全瀏覽器
HENNGE Secure Browser
支援 PC 與行動裝置安全存取雲端服務,可限制檔案下載等操作,並於裝置遺失時遠端撤銷存取權限。
多元登入驗證機制
HENNGE Access Control
支援 IP 位址限制、裝置驗證及多因素驗證(MFA)。搭配 HENNGE Lock 的 OTP 通知,可強化登入安全;結合 HENNGE Device Certificate,可實現免密碼登入。
遠距安全連線
HENNGE Connect
為地端系統建立專屬連結,經身分驗證後,讓使用者無需 VPN,即可安全存取內部系統。
外部系統整合
API
透過 HENNGE Access Control API 串接外部系統,批次建立、修改及刪除使用者帳號,簡化帳號管理流程。
IdP 身分識別控管 特點
防止帳號密碼外洩風險
透過多因素驗證(MFA),降低帳號遭盜用的風險,保護企業機敏資料。
零信任的第一步
結合裝置憑證與 OTP 一次性密碼,驗證裝置及使用者身分,落實更安全的登入控管。
彈性登入政策設定
可透過 AND/OR 條件組合登入政策,並依使用者職務或部門設定不同的存取規則。
靈活整合多種雲端服務
使用者登入一次即可存取各項雲端服務,無須重複輸入帳密,且不依 SaaS 串接數量額外收費,方便企業彈性擴展服務。
降低使用者管理負擔
透過即時佈建(Just-in-Time Provisioning),使用者首次存取雲端服務時即可自動建立帳號,並同步更新使用者資訊,減少人工維護作業。
遠距安全存取內部系統
無需 VPN 即可安全存取內部地端系統,兼顧連線效率與管理便利性。
IdP 身分識別控管 介面預覽
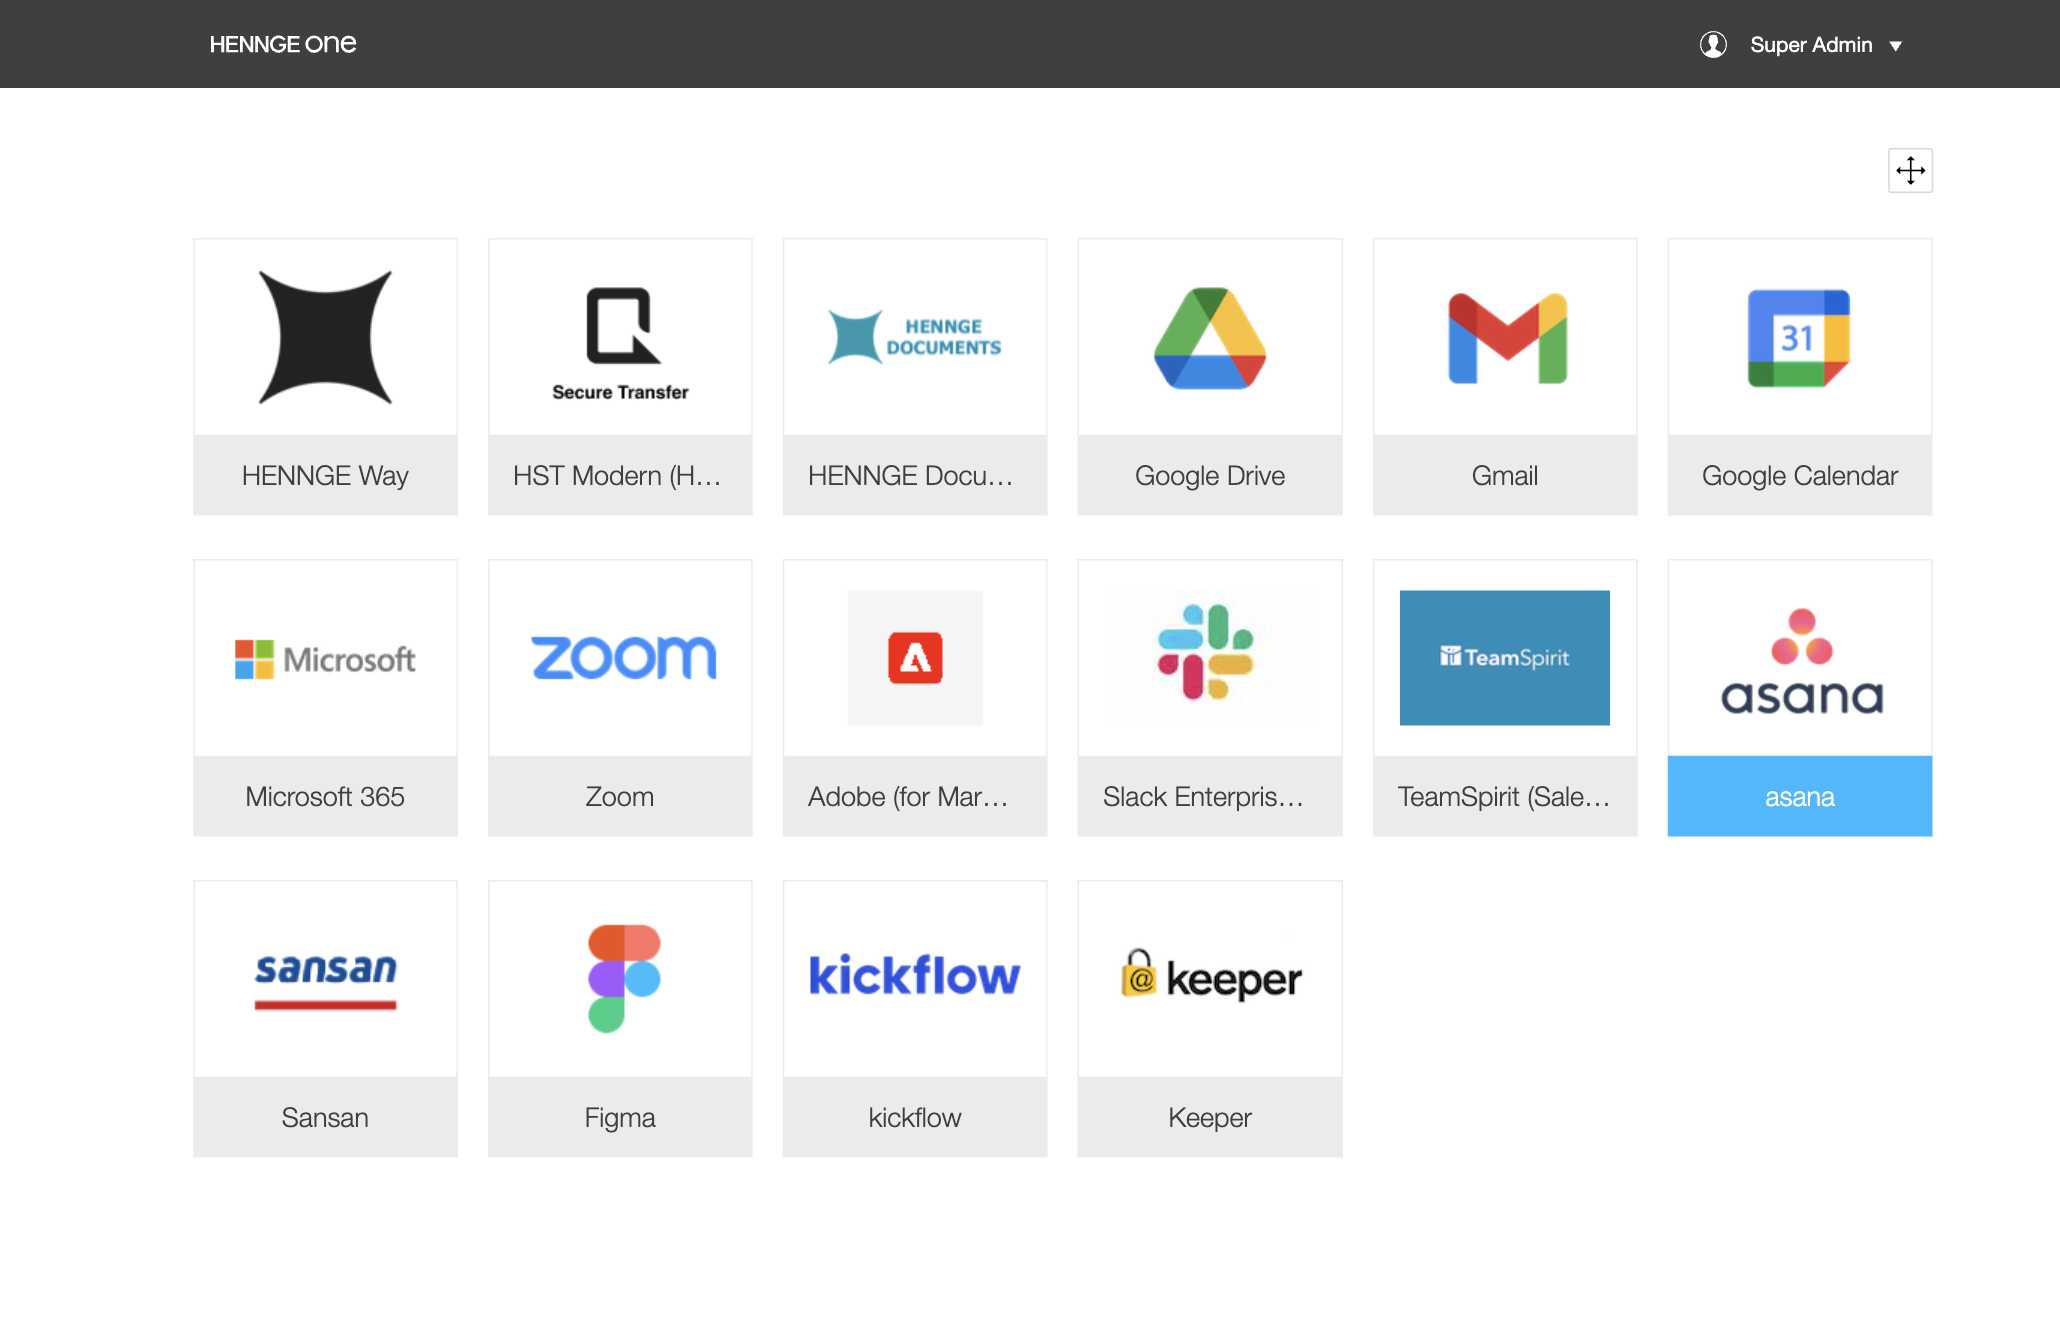
SSO Portal
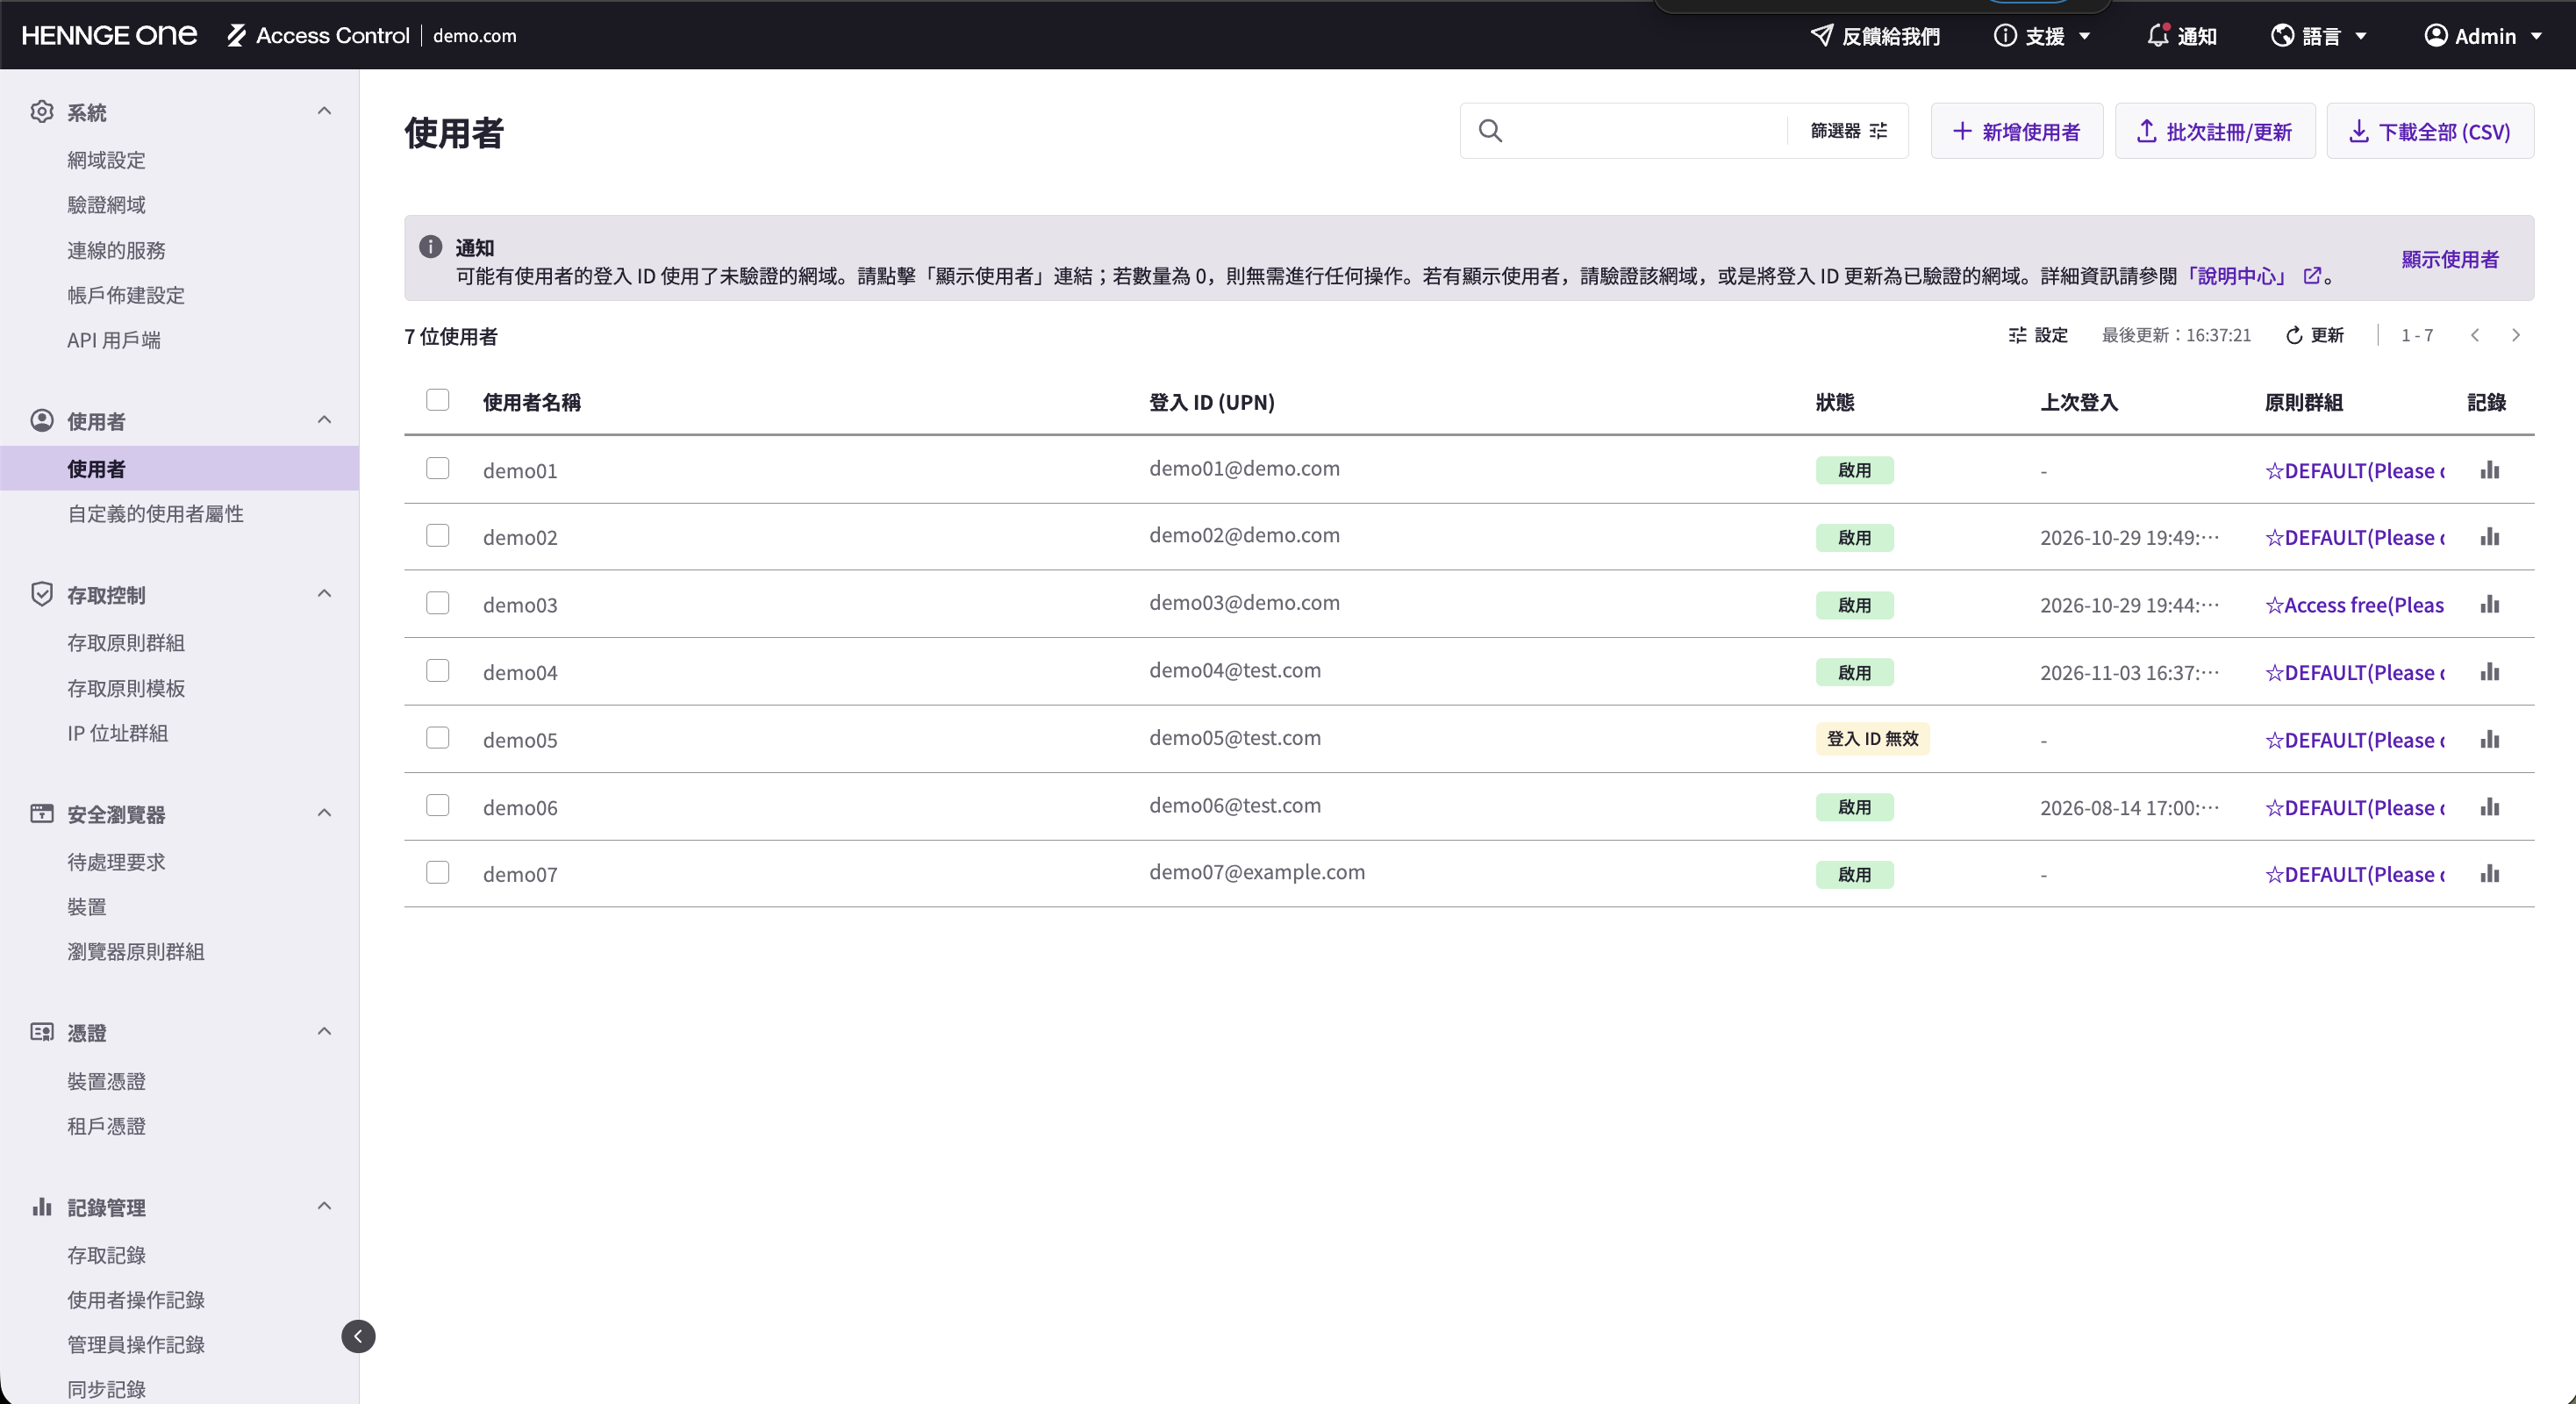
管理後台
索取簡報資料或進一步了解
為什麼 HENNGE 是您最佳的選擇
專業的電子郵件服務
HENNGE 領先他廠,提供電子郵件相關服務將近 20 年。
高滿意度支援
我們提供專業支援、導入服務,以滿足客戶需求,並保持續約率 99.5% 高標準。
災後復原計劃
SLA 設定下,提供 99.9% 不中斷服務,提供災後復原計劃給我們的客戶。
超過 3,000 件企業導入實績
全球超過 3,000 間企業導入 HENNGE One,在日本上市公司中每十間就有一間正在使用。


HENNGE One 資訊報 -第6期-
November 11, 2026
2026年9月、10月,HENNGE One 產品的主要更新資訊
PHP、Node.js 接連爆出高風險漏洞!企業除了修補系統,還需要哪些資安防護?
October 28, 2026
2026 年 10 月,國家資通安全研究院(NICS)接連發布 PHP 與 Node.js 高風險漏洞警訊。除了及時修補系統,企業還需要身分驗證、存取控管、資料外洩防護與人員資安教育,建立更完整的資安防線。

什麼是 DLP?企業如何防止雲端時代的資料外洩風險
September 10, 2026
什麼是 DLP(資料外洩防護)?面對員工誤寄郵件、雲端共用連結外流等常見隱患,傳統邊界防護已不足夠。本文探討端點、網路與雲端 DLP 的差異,並提供兼顧工作效率與法規遵循的企業資料外洩防護策略。