PHP、Node.js 接連爆出高風險漏洞!企業除了修補系統,還需要哪些資安防護?
October 28, 2026
目錄
一、近期高風險漏洞 PHP 與 Node.js 為什麼需要注意? 二、修補漏洞只是第一步:企業還需要哪些防護? 三、HENNGE One 如何協助企業強化資安? 四、讓漏洞修補與日常資安防護相輔相成廣泛應用的網路技術 PHP、Node.js ,近期卻接連爆出高風險漏洞!
PHP
約70%
全球網站使用率
Node.js
48.7%
開發者的使用率
2026 年 10 月,國家資通安全研究院(NICS)接連發布這兩項技術的高風險漏洞警訊。若企業使用的版本受到影響,卻未及時修補,就可能面臨系統遭入侵或資料外洩等風險。
除了及時更新系統,企業還需要思考:如果攻擊突破既有防線,還有哪些機制能降低未授權存取與資料外洩的風險?
一、近期高風險漏洞 PHP 與 Node.js 為什麼需要注意?
1. PHP 記憶體安全漏洞,可能導致遠端執行程式碼
PHP 是什麼?
PHP 是常見的伺服器端程式語言,處理表單送出(如登入、結帳)、與資料庫(如 MySQL)互動、管理使用者登入狀態(Cookie)。WordPress、Drupal
等內容管理系統也廣泛使用 PHP。
為什麼會出現漏洞?
當程式釋放(清空)某塊記憶體後,卻又繼續使用該記憶體,就可能產生「釋放後使用」(Use After Free)漏洞。
攻擊者可透過傳送特製的 HTTP 請求,利用這項缺陷,在不需要通過身分驗證的情況下,於受影響的伺服器執行程式碼。
企業該怎麼辦?
- 盤點網站、主機及應用程式使用的 PHP 版本。
- 依官方公告更新至已修補的安全版本。
- 若仍使用已停止維護的版本,應規劃升級至受官方支援的版本。
2. Node.js 多項高風險漏洞,加密連線也可能存在驗證缺口
Node.js 是什麼?
Node.js 是 JavaScript 的執行環境,讓開發者能使用 JavaScript 建置網站後端、網路 API
及即時應用程式。由於擅長處理大量連線,常應用於即時通訊、線上客服、串流平台等服務,例如 Slack、Netflix。
為什麼會出現漏洞?
Node.js 存在四項高風險漏洞,主要問題包括:
- 輸入驗證不足:特定 DNS 名稱可能遭到非預期截斷。
- TLS 憑證驗證繞過:特定格式的 IP 位址可能使主機名稱驗證失效。
- 記憶體越界寫入:Brotli 解碼器存在缺陷,可能導致遠端執行程式碼。
企業該怎麼辦?
- 確認目前使用的 Node.js 版本是否受到影響。
- 依官方公告安裝對應的安全更新。
- 檢查應用程式與相依套件,確認修補已完整部署。
二、修補漏洞只是第一步:企業還需要哪些防護?
更新至安全版本是修補漏洞的首要措施,企業也應持續進行弱點掃描與系統監控。
然而,資安風險不只來自程式碼缺陷。帳號遭盜用、未授權裝置登入,以及郵件誤寄或雲端檔案分享不當,同樣可能造成安全問題。
因此,企業還需要從身分驗證、存取控管、資料保護與人員教育等面向,建立更完整的資安防線。
三、從身分驗證到資料外洩防護,HENNGE One 如何協助企業強化資安?
HENNGE One 提供整合式雲端資安服務,涵蓋身分識別控管、資料外洩防護與社交工程演練,協助企業強化日常工作中的存取安全與資料保護。
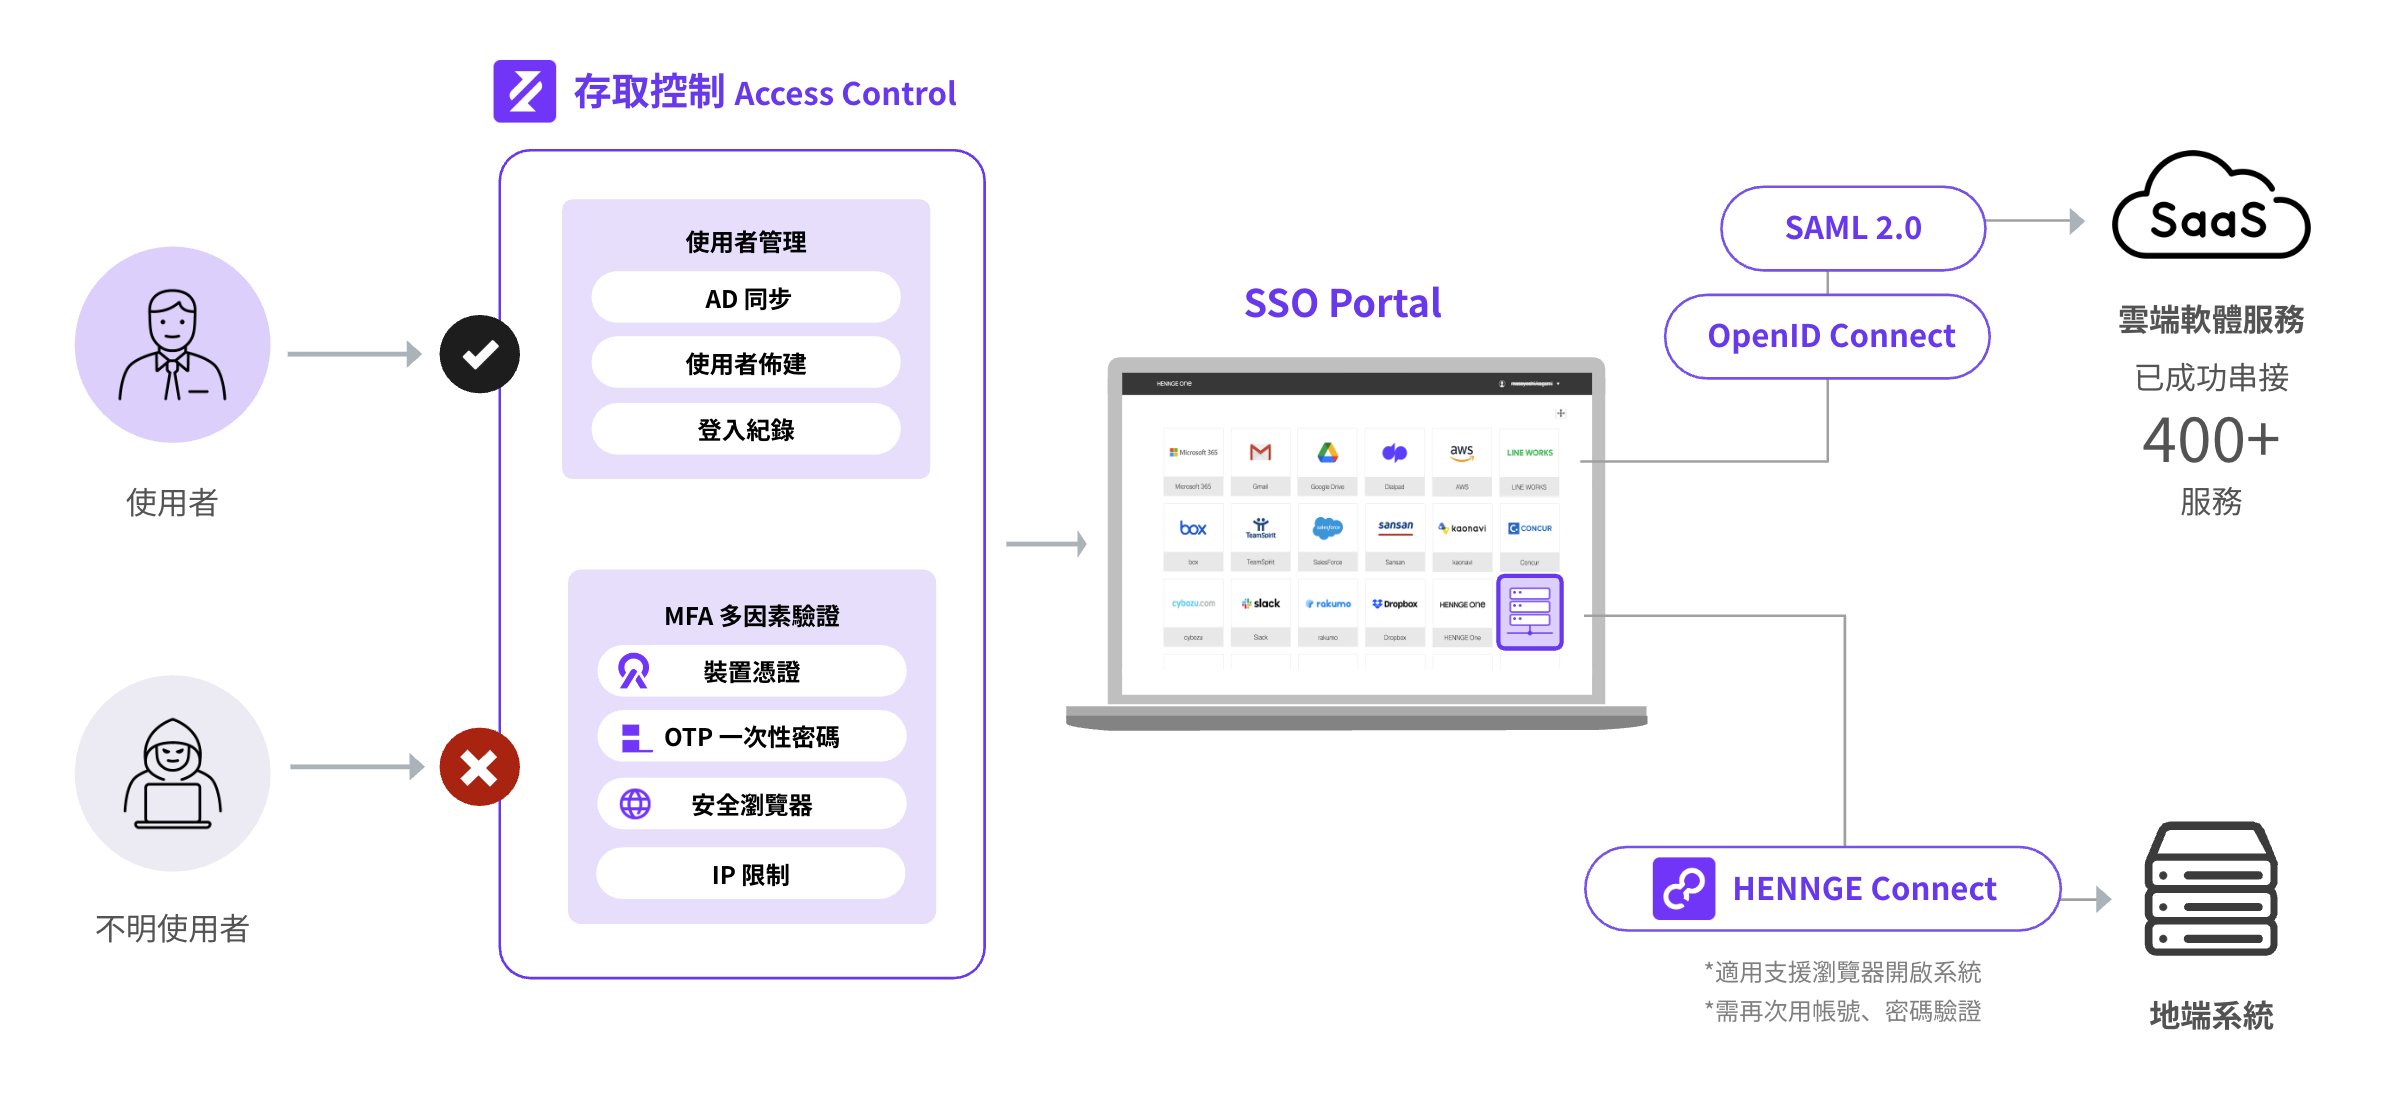
1. 強化身分驗證與存取控管
整合多因素驗證(MFA)、裝置憑證、一次性密碼(OTP)及 IP 位址限制等機制,讓企業依需求設定登入政策,降低帳號遭盜用與未授權存取的風險。
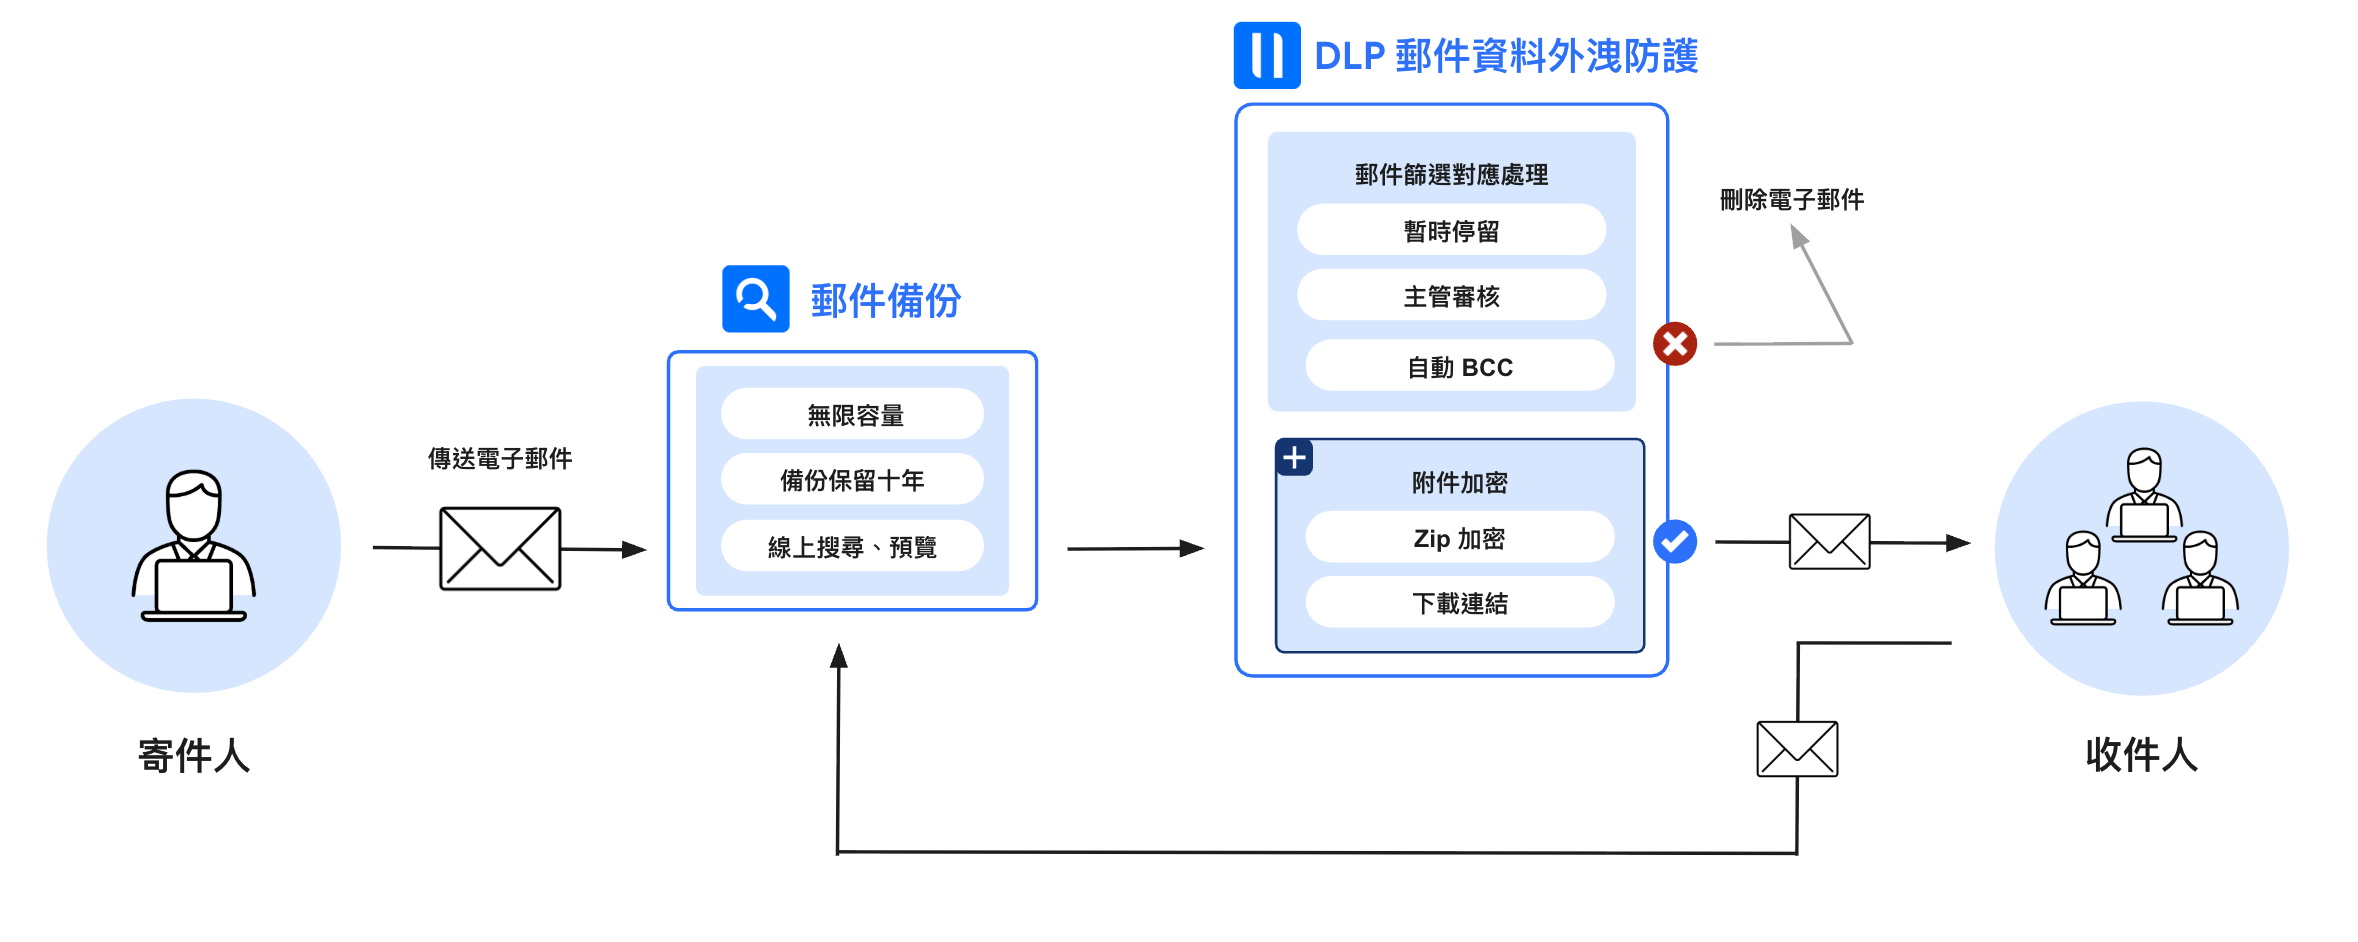
2. 落實郵件與雲端硬碟外洩防護
整合郵件寄送控管、附件加密與安全下載、雲端硬碟分享管理等功能,降低郵件誤寄、未授權存取與機敏資料外洩的風險。
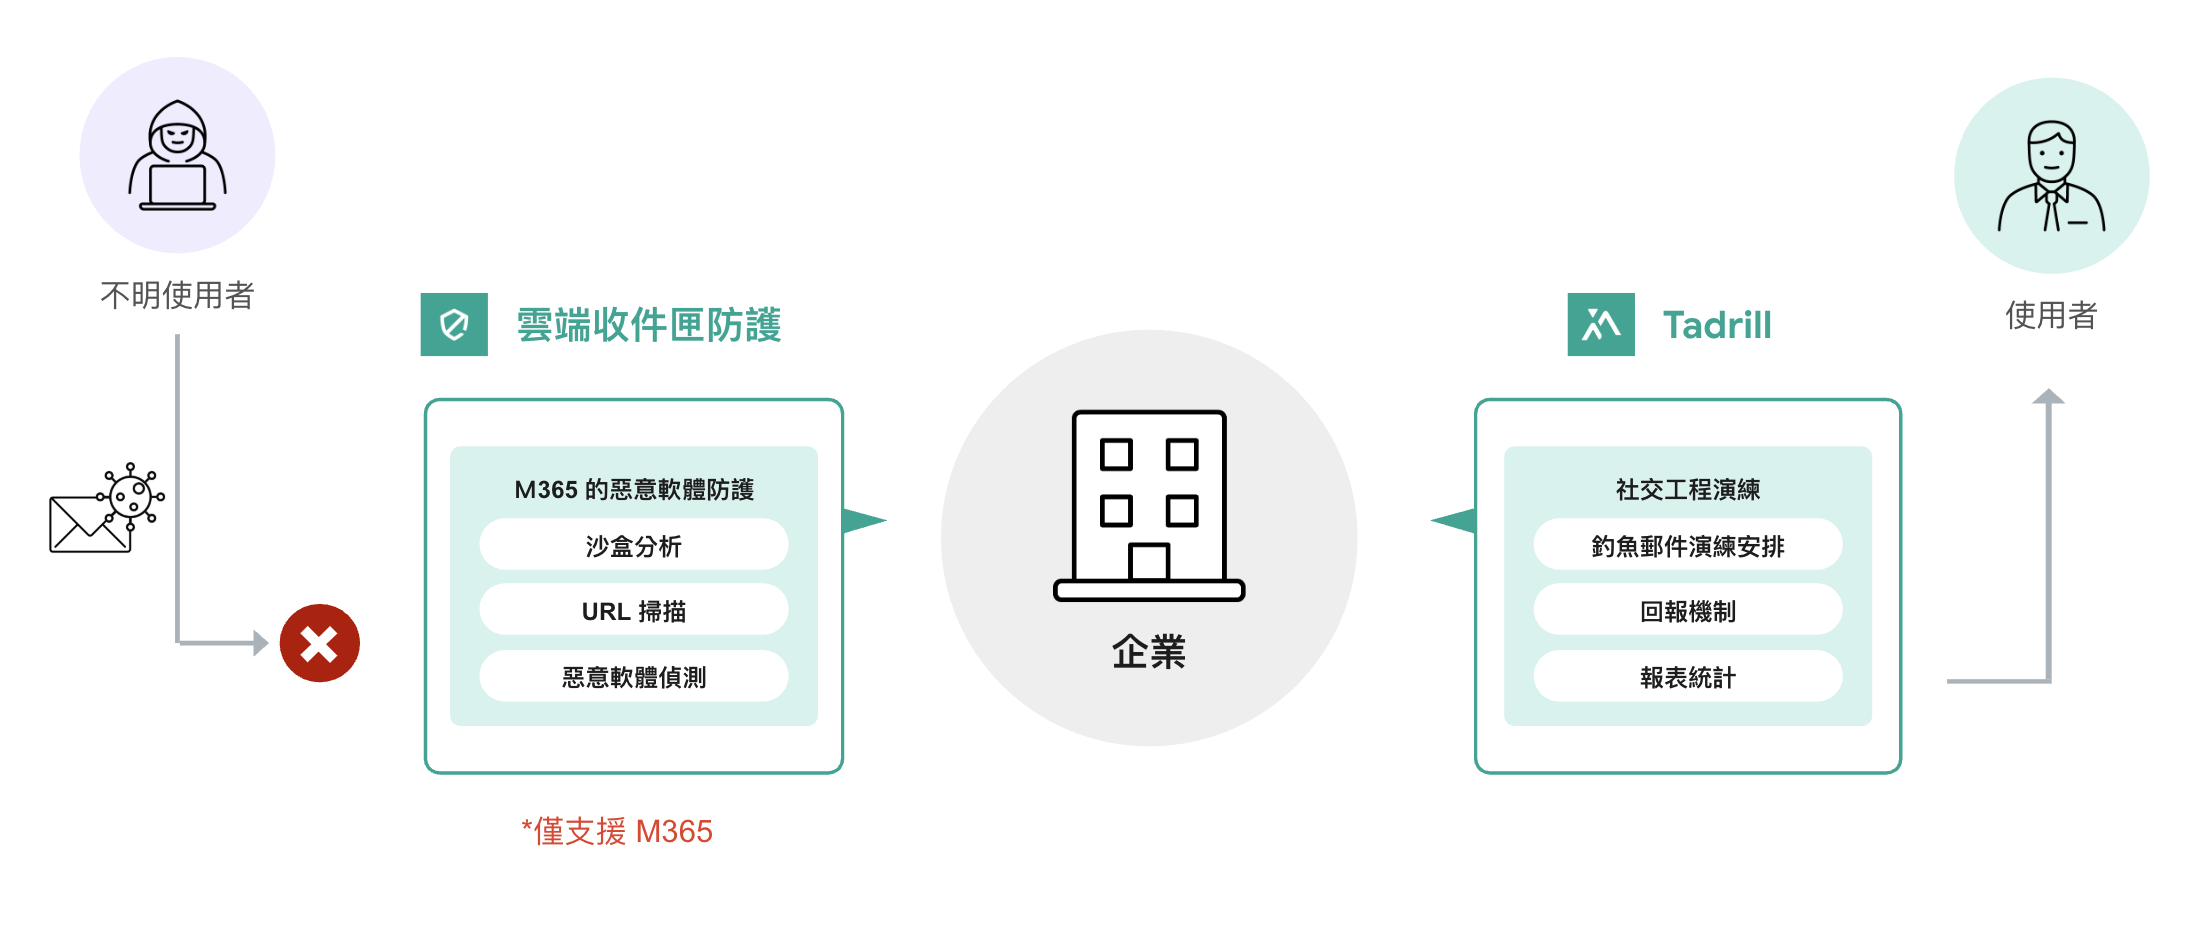
3. 提升人員資安意識
透過社交工程演練與教育訓練,協助員工提升可疑郵件的辨識與回報能力,補足技術防護之外的人為風險管理。
四、讓漏洞修補與日常資安防護相輔相成
面對不斷出現的漏洞,企業應及時修補系統,也需要持續管理登入身分、裝置存取與資料分享權限。
透過 HENNGE One,企業可進一步整合身分識別控管、資料外洩防護與資安教育,補足日常工作中的防護需求。
想進一步了解 HENNGE One 如何協助企業強化雲端資安?歡迎填寫下方表單。
喜歡這篇文章嗎?歡迎分享出去!