

Mesh Network
ランサムウェア対策 x 脱VPN。独自のP2P通信技術によるゼロトラストネットワークアクセス(ZTNA)
「場所(ネットワーク)で守る」セキュリティから、
「誰(アイデンティティ)であるかでアクセスを許可する」
ゼロトラストの現実解を提供します。
従来の境界型防御は、社内ネットワークという「場所」にいることを信頼の根拠としてきました。
HENNGE Mesh Networkは、端末同士を安全に直結させる独自のP2P(Peer-to-Peer)通信により、「誰(アイデンティティ)であるか」に基づいてアクセスを許可する、ゼロトラストネットワークアクセス(ZTNA)の現実解を提供します。
境界型防御・VPNだけでは防ぎきれないリスク
社内と社外を「境界」で区別する従来モデルは、VPN機器そのものの脆弱性や設定の不備を突くサイバー攻撃の急増により、前提が崩れつつあります。

VPN機器自体の脆弱性
外部公開された接続口が常に狙われ、パッチ適用や機器管理の負荷が増大

単一障害点となる中継機器
中継装置に通信や負荷が集中し、障害時の業務停止リスクや侵入口となる危険性を内在

侵入後の横展開
(ラテラルムーブメント)
一度境界を突破されると、社内ネットワーク内の他サーバーや端末へ被害が拡大
HENNGE Mesh Networkは、独自のP2P通信技術を採用し、PCなどの端末をインターネット上の攻撃対象から隠蔽しながら、必要なリソースへの安全なアクセスを実現するサービスです。
VPNゲートウェイなどの中継機器を介さず、エンドポイント間で直接メッシュ状の暗号化通信を確立。「場所」で守る従来のアプローチから、「誰であるか」で安全に繋ぐゼロトラストの現実解へと企業ネットワークを転換します。
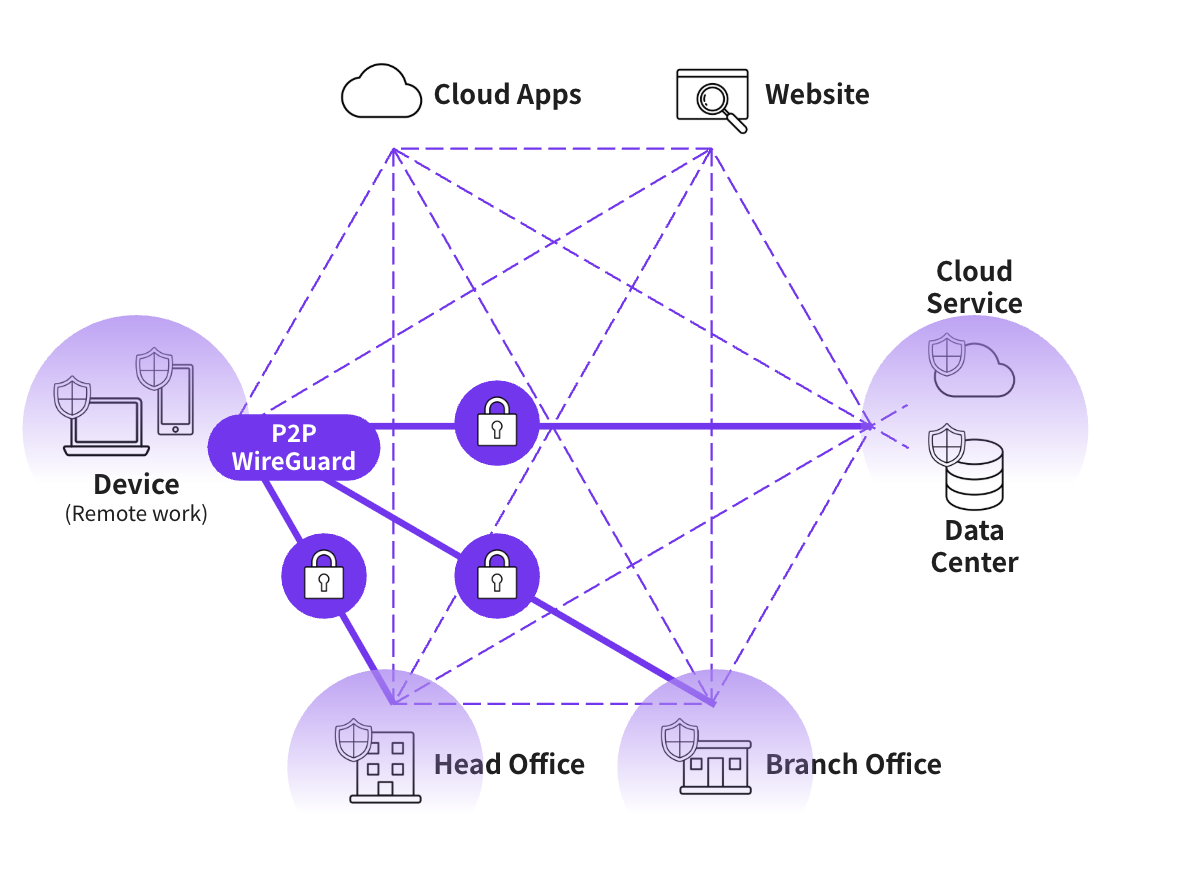
HENNGE Mesh Networkの特徴
情報システム部門がネットワークのコントロールを取り戻し、脱・従来型VPNとゼロトラストの実現を支援する3つの特長を備えています。
Point1
アタックサーフェス(攻撃対象領域)の最小化
VPNゲートウェイなどの中継機器を必要とせず、端末間で直接メッシュ通信を構成。単一障害点となり得る境界機器そのものを排除することで、外部から狙われる接続口を根本から削減します。
Point2
攻撃者の横展開(ラテラルムーブメント)を防止
最小権限の原則に基づき、IDやグループ単位で、業務に必要な特定リソースへのアクセスのみを付与します。万が一いずれかの端末がマルウェアに感染した場合でも、他のサーバーや端末への侵入・感染拡大を防ぎ、被害を局所化します。
Point3
HENNGE Identity Editionとの統合管理ID管理・シングルサインオン(SSO)とネットワーク制御を統合。専用機器の追加や大規模なネットワーク構成の変更を必要とせず、スムーズに導入できます。退職者の発生やアカウント停止時には、ネットワークへのアクセス権も即座に失効させ、不正アクセスを未然に防ぎます。
今後の機能強化予定
デバイスポスチャー連携
EPP・EDR製品等と連携し、端末のセキュリティ状態や異常を検知した際に通信を自動切断(隔離)。感染拡大を未然に防止します。
Exit Node(出口ノード)機能
社外や公共Wi-Fi等の安全性が確保されていない環境からでも、指定した拠点を経由して安全にインターネットへ接続できる機能を提供予定です。
※本機能は開発中のため、仕様や提供時期は変更される場合があります。
対応環境
エージェント(専用ソフトウェア)をインストールしてご利用いただけます。
クライアントOS:Windows / macOS / Linux
サーバーOS:Windows