
EPPとは?
EDRとの違い・NGAVとの関係・導入のポイントをわかりやすく解説
近年、デバイスの多様化やサイバー攻撃の巧妙化が進むなか、PCやスマートフォンサーバーなどのエンドポイントに焦点を当てた「エンドポイントセキュリティ」という仕組みが注目されています。
本記事では、エンドポイントを守るソリューションであるEPP(Endpoint Protection Platform|エンドポイント保護プラットフォーム)とEDR(Endpoint Detection and Response|エンドポイントでの検知と対応)の特徴や違い、必要性を紹介します。あわせて、EPPに含まれる主な機能や、現在利用しているウイルス対策ソフトで十分かを判断するポイント、EPPとEDRの導入優先順位についても解説します。
自社のセキュリティ対策を見直し、運用体制に合ったエンドポイント保護を検討する際の参考にしてください。
目次
- EPPとは?
- なぜEPPが必要なのか
- EPPの主な機能
- EPPとEDRの違い
- EPPとEDRの導入優先順位
- EPPを選ぶ際に確認すべき評価基準
- 堅牢なセキュリティサービスを提供する「HENNGE One」
- Q&A
- まとめ
1. EPPとは?
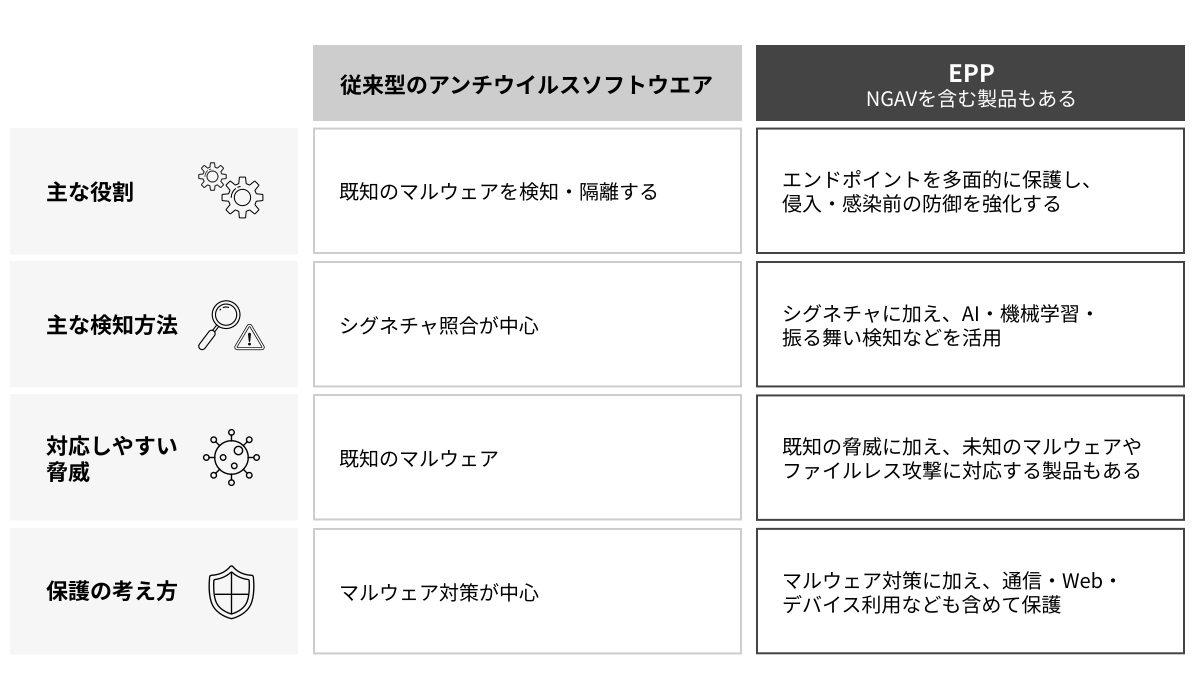
[図1]従来型アンチウイルスとEPP、EDRの違い
EPPとは“Endpoint Protection Platform”の略で、エンドポイントをマルウェア感染や不正な攻撃から防御する保護プラットフォームのことを意味します。
エンドポイントとは、PCやタブレット、スマートフォンなどの操作端末のことで、広義ではサーバーを含む場合もあります。つまり、EPPとは、マルウェアをはじめとするさまざまな脅威から、端末やサーバーを多面的に保護するセキュリティ基盤です。
EPPは、既知のマルウェアを検知する従来型アンチウイルスの機能に加え、近年ではAIによる機械学習や振る舞い検知などを活用し、未知の脅威やファイルレス攻撃にも対応する製品が増えています。こうした高度な検知機能を備えたEPPは、NGAV(Next Generation Anti-Virus|次世代アンチウイルス)と呼ばれることもあります。
2.なぜEPPが必要なのか
EPPが重要視される背景には、企業のIT環境とサイバー攻撃の変化があります。ここでは、EPPの重要性が高まっている2つの理由を解説します。
境界防御モデルの限界
主な理由は、クラウドサービスの普及やエンドポイントの多様化により、ファイアウォールやVPN機器で社内外の境界を守る従来型のネットワーク境界防御が限界を迎えているためです。
境界防御とは、社内ネットワークという「内側」とインターネットという「外側」の境界に防御壁を設ける考え方を指します。オンプレミス環境が主流だった時代には有効でしたが、現在はクラウド利用やリモートワークの拡大に伴い、社外からクラウドサービスや業務システムへ直接アクセスする機会が増加しました。
PCやスマートフォンなど端末の種類も多様化し、「社内は安全、社外は危険」という前提は成り立ちにくくなっています。さらに、USBメモリなどの物理デバイスを介した感染や内部不正のリスクも存在するため、ネットワークの入口だけでなく、エンドポイント自体を保護できるEPPの導入が不可欠となっています。
従来型アンチウイルスでは検知しにくい攻撃の増加
攻撃手法の巧妙化も、EPPが必要とされる大きな理由です。従来型アンチウイルスは、既知のマルウェア情報と照合するシグネチャ方式を中心としていました。
しかし、未知のマルウェアをはじめ、正規ツールを悪用する環境寄生型(Living off the Land)攻撃や、端末上に不正ファイルを残さないファイルレス攻撃には対応が後手に回りやすい課題があります。そのため、こうした従来型の検知網をすり抜ける攻撃に対して、AIや振る舞い検知なども活用し、感染前の検知・防御を強化できるEPPの重要性が高まっています。
3. EPPの主な機能
EPPは、エンドポイントをマルウェア感染や攻撃から守るための製品ですが、その機能は単なるウイルス対策にとどまりません。近年のEPPは複数の防御機能を組み合わせ、PCやスマートフォン、サーバーなどのエンドポイントを多面的に保護する基盤として位置づけられています。
マルウェア検出
マルウェア検出は、EPPの中核をなす機能です。既知のマルウェアをシグネチャで検知する仕組みに加え、ヒューリスティック解析やクラウド上の脅威情報と照合するレピュテーション機能などを組み合わせることで、亜種や新種のマルウェアに対する検知精度を高めている製品が増えています。
ファイアウォール
ファイアウォール機能では、端末単位で通信を制御し、不審な通信や許可されていない通信を遮断します。クラウド利用やリモートワークが広がる現代では、ネットワークの境界だけでなく、端末側で通信を制御することも重要です。
Webアクセス制御
Webアクセス制御は、危険なWebサイトやフィッシングサイトへのアクセスを制限する機能です。利用者がメールやWebページ上の危険なリンクを誤ってクリックした場合でも、アクセスを遮断することで、Web経由のマルウェア感染や認証情報の窃取リスクを低減します。
デバイス・アプリケーション制御
デバイス制御やアプリケーション制御も、製品によってはEPPに含まれる重要な機能です。USBメモリなどの外部デバイスの利用を制限したり、未許可アプリケーションの実行を防いだりすることで、情報漏えいや不正プログラムの実行リスクを低減できます。
脆弱性保護
製品によっては、脆弱性を悪用する攻撃を検知・防御する機能を備えています。メモリ保護によってバッファオーバーフローを悪用した攻撃を防ぐほか、既知の脆弱性を狙う攻撃パターンを検知・遮断します。
4.EPPとEDRの違い
EPPとEDRはいずれもエンドポイントを保護するためのセキュリティ対策ですが、担う役割が異なります。
[表1]EPPとEDRの主な違い
| 項目 | EPP | EDR |
| 主な役割 | マルウェアなどの脅威を侵入・実行前に検知し、防御する | 侵入後の不審な挙動を検知・調査し、封じ込めや復旧を支援する |
| 主な対象 | 既知の脅威に加え、AI・振る舞い検知などにより一部の未知の脅威にも対応 | EPPをすり抜けた攻撃やファイルレス攻撃、正規アカウントの悪用など、侵入後に生じる不審な挙動 |
| 主な機能 | 脅威のブロックなど | 不審挙動の検知・記録、不審プロセスの停止、通信遮断など |
EPPは、マルウェアなどの脅威がエンドポイントへ侵入・感染する前に検知し、ブロックすることを目的としています。いわば、感染前の予防を担うソリューションです。
一方、EDRはエンドポイント上の挙動やイベントを継続的に監視し、侵入した脅威や不審な活動の検知・調査・封じ込め・復旧を支援します。つまり、EPPは「侵入させない」ための対策、EDRは「侵入された後に被害を広げない」ための対策です。
サイバー攻撃の高度化に伴い、EPPだけですべての脅威を防ぐことは困難になりつつあります。そのため、EPPとEDRを組み合わせることで、感染前の防御と侵入後の対応を補完し、より実効性の高い多層防御を実現可能です。
EDRの振る舞い検知やEPPとの違いについては、以下の記事でも詳しく解説していますので、参考にしてください。
関連記事:EDRの振る舞い検知とは?EPPとの違いや未知の脅威を防ぐ仕組みを解説
5. EPPとEDRの導入優先順位
EPPとEDRはいずれも重要なエンドポイント対策ですが、予算や運用体制に制約がある場合は、自社の現状に応じて導入の優先順位を整理する必要があります。基本的には、感染前の防御が十分でない場合はEPPを優先し、すでに一定水準のEPPを導入している場合はEDRの強化を検討する流れがスムーズです。
EPP(NGAV)を優先すべきケース
現在の対策がシグネチャ検知を中心とした従来型アンチウイルスにとどまっている場合は、まずEPPの強化を優先すべきです。未知のマルウェアや不審な挙動を感染前に防ぐ仕組みを整えることで、脅威の侵入・感染リスクを下げられます。社外で利用する端末や、クラウドサービスへ直接アクセスする機会が多い企業ほど、予防層としてのEPP整備が急務です。
EDRを先行導入すべきケース
一方、すでに一定水準のEPPやNGAVを導入している場合は、EDRを先行して整備する判断も合理的です。侵入後の検知・調査・封じ込め・復旧の体制を整えることで、被害の拡大を防ぎやすくなります。
特に、機密情報を多く扱う企業や、インシデント発生時の影響が大きい企業ほど、EDRによる早期検知・対応体制の整備が欠かせません。
EPPとEDRの導入順序は一律ではなく、自社の既存対策、端末の利用状況、運用体制を踏まえて判断することが重要です。
関連記事:EDR・XDR・MDRの違いを徹底比較 自社に最適なソリューションの選び方
6. EPPを選ぶ際に確認すべき評価基準
EPPを選定する際は、検知性能の高さだけで判断するのではなく、自社の利用環境や運用体制に合っているかを総合的に評価する必要があります。
必要なセキュリティ機能の充実度
まず確認すべきは、自社に必要なセキュリティ機能が過不足なく備わっているかという点です。マルウェア検出、ファイアウォール、Webアクセス制御、デバイス・アプリケーション制御、脆弱性保護など、3章で紹介した機能のうち、自社でどの範囲まで保護したいのかを整理しておく必要があります。また、クラウド利用やリモートワークが多い企業では、社外で利用する端末も適切に保護できるかが重要な判断材料となります。
誤検知率とPoC(試用評価)による検証
防御性能が高くても、業務アプリケーションを誤ってブロックしてしまえば、業務停止につながるおそれがあります。そのため、誤検知率の低さや、誤検知発生時の除外設定のしやすさも確認すべきです。AV-TESTやAV-Comparativesなどの第三者機関による評価結果を参考にしつつ、導入前にはPoCを実施し、自社環境での業務への影響を検証することが望ましいでしょう。
運用負荷・管理のしやすさ
EPPは導入して終わりではなく、端末状態の確認、アラート対応、ポリシー設定といった継続的な運用が必要です。管理コンソールで端末状況を一元管理できるか、アラートの内容を確認しやすいか、運用担当者の負担を抑えられる設計になっているかをチェックしましょう。
サポート体制・将来の拡張性
万が一の障害やインシデント発生時に、迅速なサポートを受けられる体制があるかも重要です。日本語サポートの有無、緊急時の対応範囲、EDRやMDR(Managed Detection and Response|検知と対応のマネージドサービス)への拡張性を確認し、将来的なセキュリティ強化にも対応できる製品を選びましょう。
関連記事:EDR・XDR・MDRの違いを徹底比較 自社に最適なソリューションの選び方
7. 堅牢なセキュリティサービスを提供する「HENNGE One」
エンドポイントのセキュリティを高める一方で、そこからアクセスする実際のデータ保管先であるアプリケーションの保護も併せて行うことが重要です。
そこでおすすめしたいのが、クラウドセキュリティサービス「HENNGE One」の「HENNGE Endpoint & Managed Security」です。振る舞い検知などを用いた高精度なEPP・EDRに加え、脅威検知時に感染前の状態へ復元する「ロールバック機能」を備えています。
さらに、アラート対応から端末復旧までを24時間365日体制で代行するフルマネージドサービスも提供しており、専任担当者が少ない企業でも、運用負荷を抑えながら高度なエンドポイント保護を実現可能です。
8. Q&A
ここでは、EPPの導入や見直しを検討する際によく寄せられる疑問について回答します。
EPPとEDRは別ベンダーで揃えても問題ないか
EPPとEDRを別々のベンダー製品で揃えること自体は可能です。ただし、管理コンソールが分散すると端末状況やアラートの確認が煩雑化しやすくなります。
検知内容の突き合わせや初期対応に時間がかかる場合もあるため、運用負荷を下げたい企業では同一基盤で管理できる製品を選ぶのが現実的です。
EPP・EDRの一元管理に加え、アラート対応から端末復旧までの運用支援を重視する場合は、HENNGE Endpoint & Managed Securityも有効な選択肢となります。専任担当者が限られている企業でも、日々の運用に追われることなく組織全体のセキュリティレベルを引き上げられます。
既存のウイルス対策ソフトから乗り換える場合、どのように移行を進めればよいか
既存のアンチウイルスソフトからEPP・EDR製品へ移行する場合は、まず一部の端末でPoCや試験導入を行い、業務アプリケーションへの影響やアラートの発生量、端末負荷を確認します。そのうえで、対象端末を部門や拠点ごとに分け、段階的に切り替えていく手法が一般的です。
なお、複数のセキュリティソフトが同時に稼働すると端末動作の低下や誤検知の発生につながるおそれがあります。そのため、既存製品のアンインストールや無効化、パッシブモードへの切り替え、除外設定など、各ベンダーが推奨する移行手順に従う必要があります。
移行期間中に保護が途切れたり、管理対象外の端末が発生したりしないよう、切り替えスケジュールと旧製品への切り戻し手順をあらかじめ策定しておきましょう。
9.まとめ
EPPは、PCやスマートフォン、サーバーといったエンドポイントをマルウェア感染などの脅威から守る重要なセキュリティ基盤です。クラウド利用やリモートワークの定着、サイバー攻撃の高度化に伴い、ネットワークの境界だけを保護する従来の手法では対処しきれなくなっています。
そのため、AIや機械学習、振る舞い検知などを備えたEPPで事前防御を強化するとともに、侵入後の検知・封じ込めを担うEDRを組み合わせることが重要です。しかし、EPPやEDRは導入して終わりではなく、アラートの監視やインシデント対応といった継続的な運用が欠かせません。
専任担当者が少ない企業では、MDRなどのフルマネージドサービスを活用し、運用負荷を抑えつつ多層的なエンドポイント保護を実現する方法も効果的です。自社の端末利用状況や運用体制に合わせてEPP・EDR・MDRを適切に組み合わせることが、実効性の高いセキュリティ対策につながります。
EPP・EDRの導入から監視、インシデント対応、端末復旧までを一体的に支援するソリューションをお探しの場合は、ぜひHENNGE Endpoint & Managed Securityをご検討ください。