
自社のマルウェア対策は十分か?
感染前・感染後の多層防御の基本
最新更新日: 2026/9/18
マルウェアとは、デバイスやネットワークに不利益をもたらす悪意あるソフトウェアの総称です。ほかのファイルに寄生するウイルス、単独で自己複製するワーム、正常なプログラムを装うトロイの木馬など多くの種類があります。
近年では、ファイルレス攻撃やゼロデイ攻撃など、従来型のマルウェア対策をすり抜けるような攻撃が増加しています。自社のマルウェア対策が今の脅威に対応できているか、不安を抱く情報システム担当者も少なくないでしょう。
本記事では、マルウェアに感染する理由を整理したうえで、「感染経路を断つ」「感染を防ぐ」「侵入を検知し封じ込める」「持続可能な運用体制を構築する」という4つの観点から、具体的な対策方法を提示します。
関連記事:【2026年最新】マルウェアの脅威種類・侵入経路・企業が取るべき対策を解説
目次
- ウイルス対策ソフトを導入していてもマルウェアに感染する理由
- マルウェア対策に必要な4つの要素
- 対策①:感染経路を断つ
- 対策②:感染を防ぐ
- 対策③:侵入を検知し封じ込める
- 対策④:持続可能な運用体制を構築する
- Q&A
- まとめ

1.ウイルス対策ソフトを導入していてもマルウェアに感染する理由
多くの企業が導入しているEPP(Endpoint Protection Platform|エンドポイント保護プラットフォーム)は、既知のマルウェア情報を記述した定義ファイルと照合するパターンマッチングを主な検知方式としています。
しかし、この方式は定義ファイルに登録されていない未知の脅威には対応できません。マルウェアの新種・亜種が毎日現れる現在、定義ファイルが更新されるまでのタイムラグを狙った攻撃を取りこぼしてしまうという根本的な限界があります。近年の攻撃者はこの限界を熟知しており、主に以下の4つの手口でEPPをすり抜けています。
ファイルレス攻撃
ハードディスク(HDD)などのストレージに実行ファイルを保存せず、端末のメモリ上のみで直接不正なコードを実行する手法です。スキャン対象となるファイル自体が端末内に存在しないため、EPPでは検知できません。
その代表的な実装手法が「LotL(Living Off The Land)攻撃」です。PowerShellやWMIなど、OSに標準搭載されている正規の管理ツールを悪用してコードを実行するため、EPPは正常な業務操作と判断してしまい、不正な動きを検知することが困難になります。
サプライチェーン攻撃
セキュリティ対策が手薄な関連会社や取引先を踏み台にして侵入するか、正規のソフトウェア更新の仕組みに悪意あるコードを混入して侵入する手法です。いずれも信頼された通信経路を悪用されるため、EPPは安全な通信・プログラムとして処理してしまいます。
サプライチェーン攻撃については、以下の記事で詳しく解説しています。
標的型攻撃
攻撃者があらかじめ特定のターゲット企業を調査し、その企業が導入しているセキュリティ製品の仕様に合わせて設計されたカスタムマルウェアを用いる攻撃です。汎用の定義ファイルでは捕捉できないように作り込まれているため、EPPのみでは無力化されます。
ゼロデイ攻撃
ソフトウェアの脆弱性がベンダーに把握される前、または修正パッチが開発・配布されるまでの無防備な期間を狙った手法です。この期間は防御のための定義ファイル自体が存在しないため、パターンマッチングによる検知は不可能です。
2.マルウェア対策に必要な4つの要素
ファイルレス攻撃やゼロデイ攻撃など、近年のマルウェアはEPPをすり抜けるよう進化しています。感染前の対策のみに頼った防御には限界があり、現在は攻撃の段階に応じた複数の防御層を組み合わせる多層防御のアプローチが必要です。マルウェア対策に必要な要素は、以下の4段階に整理できます。
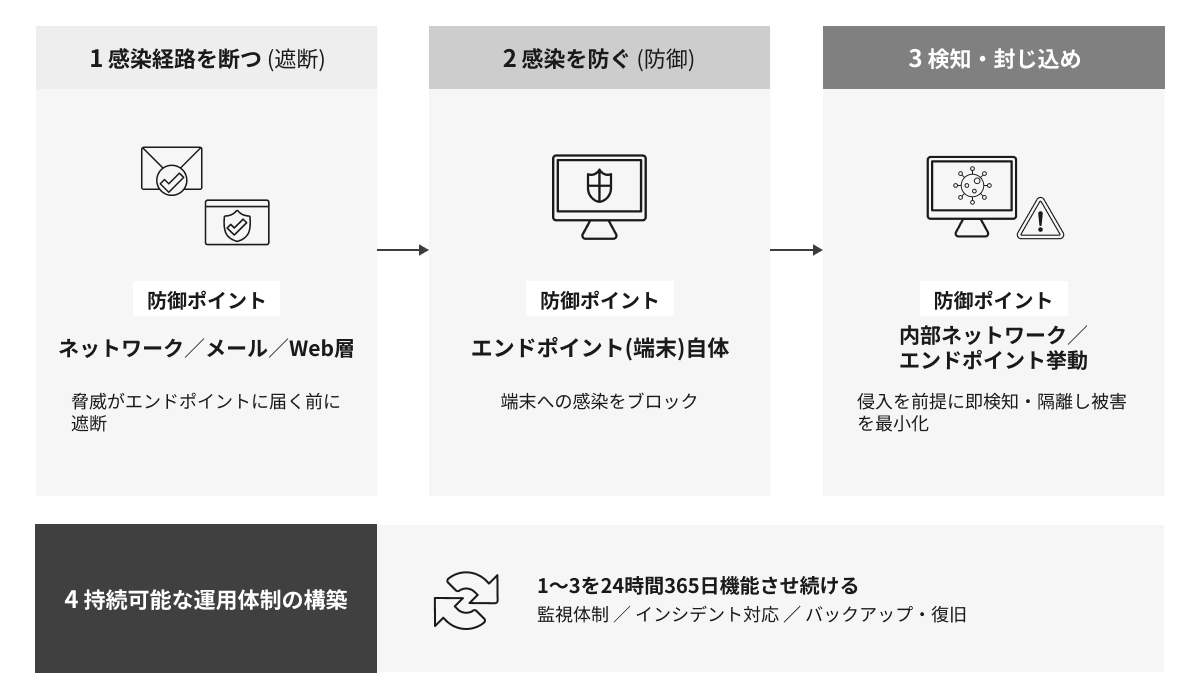
[図1] 攻撃段階別に必要な対策
①感染経路を断つ(メール・Web・経路対策)
マルウェアの主な流入源であるネットワーク、メール、Webアクセスを、エンドポイントに届く前の段階でブロックします。脅威がユーザーの手元に到達しないようにすることが目的です。
②感染を防ぐ(入口対策)
①の経路対策をすり抜けてエンドポイントに到達した脅威を、端末自体の防御策によって防ぎます。OSやソフトウェアの脆弱性、認証の弱さを放置すると攻撃者に侵入の足がかりを与えてしまうため、エンドポイント対策を常に最新状態に保つことが重要です。
③侵入を検知し封じ込める(内部対策)
100%の防御は不可能という侵害前提の考え方に立ち、①と②の対策をすり抜けて侵入された場合でも、内部での異常な挙動を速やかに検知・隔離することで被害の拡大を抑えます。侵入後の横展開(ラテラルムーブメント)やランサムウェアの起動を検知して被害を最小限にとどめることが目的です。
④持続可能な運用体制を構築する(継続的な監視・体制整備)
①〜③の防御を24時間365日維持するための監視体制、有事のインシデント対応手順、バックアップの確保、人材育成などを包括的に整備・維持します。
これら4つの要素は、脅威が外部から侵入し、被害が拡大するまでの各段階を順番に受け止める防御層となります。どこか1つの防御に依存するのではなく、各要素が連携し、システム全体として最適な防御・検知体制が整うよう、全体最適の視点を持つことが不可欠です。
次の章からは、それぞれの具体的な対策について説明します。
3.対策①:感染経路を断つ
主要な感染経路であるネットワーク、メール、Webについて、マルウェアがエンドポイントに届く前の段階でブロックする具体的な方法を解説します。
ネットワーク制御(ファイアウォール・IPS)
マルウェアの配布元や攻撃元からの不審な通信を、社内ネットワークへ侵入する前の段階で遮断する対策です。ファイアウォールを用いて業務上不要なポートやプロトコルをブロックし、不要な通信経路そのものをなくします。
さらに、IPS(Intrusion Prevention System|不正侵入防止システム)を導入し、既知の攻撃パターンに一致するトラフィックをリアルタイムで検知・遮断します。現在では、従来のファイアウォールとIPSを個別に導入するのではなく、IPS機能を内蔵しアプリケーション層の通信まで検査できる次世代ファイアウォール(NGFW)の導入が主流です。
ただし、シグネチャ型(定義ファイル型)の検知が主体の製品では、未知の攻撃やゼロデイ攻撃への対応が難しい場合があります。近年は通信の異常なパターンを検知するアノマリ型を組み合わせた製品も増えています。
メールやWebセキュリティ、エンドポイント対策と組み合わせることが不可欠です。
メールセキュリティ
従来のメールフィルタリングでは、暗号化によりメール内容を検査できないパスワード付きZIPファイルの悪用や、QRコード画像にURLを埋め込んでリンク検知を回避するQshing(QRコードを使ったフィッシング攻撃)といった手法に対処できません。そのため、スパムフィルタだけでなく、未知の添付ファイルを安全な隔離環境で実行して挙動を確認するサンドボックス解析が有効です。
さらに強固な手法として、マクロなどの実行コードを完全に除去して安全なデータのみに再構成するファイル無害化(CDR|Content Disarm and Reconstruction)があります。また、なりすましによるビジネスメール詐欺を防ぐため、送信ドメイン認証(SPF、DKIM、DMARC)の設定も重要です。
関連記事:ランサムウェアはメールで感染する?危険性やセキュリティ対策を徹底解説
Webセキュリティ・DNSセキュリティ
正規サイトに見せかけた偽サイトや改ざんされたサイト、悪意のある広告の閲覧時に自動的にマルウェアをダウンロード・実行させるドライブバイダウンロードなど、Webアクセスは感染が起きやすい経路です。
対策として、危険なサイトへのアクセスを制限するWebフィルタリングを導入します。また、近年の通信の多くは暗号化(HTTPS化)されているため、通信内の隠れたマルウェアを見破るプロキシやSSLインスペクションの実施が有効です。
加えて、マルウェアの配布元や悪意あるドメインへのアクセスを、名前解決の段階で事前にブロックするDNSフィルタリングを組み合わせることで、通信の安全性を高められます。
4.対策②:感染を防ぐ
対策①をすり抜けた脅威がエンドポイントに到達した際、端末自体を堅牢に保ち、認証・権限管理を強化することで侵入・感染を阻止する、具体的な対策を解説します。
エンドポイント保護
EPPは多数の既知の脅威を防ぐ基盤として引き続き有効ですが、定義ファイルによる検知に依存するため、ファイルレス攻撃やゼロデイ攻撃には対応できません。
そのため、AIや機械学習による振る舞い検知を備えたNGAV(Next Generation Anti-Virus|次世代型アンチウイルス)へ置き換える、あるいはEPPをEDR(Endpoint Detection and Response|エンドポイントでの検知と対応)と併用することが重要です。既知のマルウェアはEPPやNGAVでブロックし、未知の脅威に対してはEDRで対応するという多層防御を目指します。
脆弱性管理
攻撃者はOSやソフトウェアの脆弱性を突いて侵入するため、確実なパッチ適用とバージョン管理が不可欠です。
また、自社が把握していない外部公開資産(放置されたVPN機器など)は格好の標的となるため、ASM(アタックサーフェス管理)を用いてこれらを可視化します。メーカーサポートが切れたEOL(サポート終了)製品も速やかに特定し、更新する必要があります。
アクセス制御
「誰が、どの端末から、何にアクセスできるか」を管理し、アカウントや端末を踏み台にした内部拡散を防ぐことを目的とした対策です。
具体的には、多要素認証(MFA)の導入を必須とします。ただし、プッシュ通知型MFAは、承認通知を大量に送りつけて誤タップを誘うMFA疲労攻撃や、ワンタイムパスワードを盗み出すリアルタイムフィッシングに対して万全とはいえません。そのため、より強固な認証方法として、正規端末のみを許可するデバイス証明書認証や、フィッシング耐性のあるパスキー(FIDO2規格に準拠した認証方式)への移行が推奨されます。
あわせて、ユーザーに必要以上の権限を与えない最小権限の原則を適用し、管理者権限は特権アクセス管理(PAM)で厳格に管理することが求められます。
5.対策③:侵入を検知し封じ込める
ここでは、対策①・②をすり抜けたマルウェアを検知・隔離するための内部対策を解説します。いずれも強力なツールですが、自社の規模や体制、予算に応じて適切なものを選択することが重要です。
EDR(Endpoint Detection and Response)
PCやサーバーの挙動をリアルタイムで監視・記録し、侵入後の横展開(ラテラルムーブメント)などの不審な動きを即座に検知するツールです。感染端末をネットワークから自動で隔離し、必要に応じて感染前の状態へ戻すロールバック(自動復元)を実行します。また、原因究明のためのフォレンジック調査用としてログを保全します。
EDRは以下のような組織に向いています。
・エンドポイント対策を最優先で強化したい
・感染端末の特定と隔離といった即応性を重視したい
・インシデント後の原因追跡体制を整えたい
XDR(Extended Detection and Response)
EDRが対象とするエンドポイントのログに加え、メール、ID、ネットワークの情報を横断的に分析するツールです。複数レイヤーのアラートを自動で関連付けることで、個別の対策では見えなかった攻撃の全体像を浮き彫りにします。侵入したマルウェアが外部の攻撃者サーバー(C2サーバー)へ通信しようとする動きも検知・遮断可能です。
XDRは以下のような組織に向いています。
・複数のセキュリティ製品を導入しているが、アラートが連携していない状況を改善したい
・EDRのみでは見えない横断的な攻撃経路を可視化したい
・自動相関分析で運用負荷を下げたい
関連記事:EDRとXDRの違いとは?自社に最適なソリューションを見極める選定ガイド
SIEM(Security Information and Event Management)
ネットワーク機器、サーバー、セキュリティ機器など、多種多様なソースのログを一元集約し、相関分析によって攻撃の兆候を検知するシステムです。XDRが特定レイヤーの横断分析を得意とするのに対し、SIEMはインフラ全体を対象とするため、大規模環境や高度な内製運用体制がある組織に向いています。
ただし、導入・運用には専任のセキュリティエンジニアが必要なため、人材が限られる組織ではMDR(Managed Detection and Response|検知と対応のマネージドサービス)と組み合わせることが現実的な選択肢となります。
SIEMは以下のような組織に向いています。
・自社でログ分析やルールのチューニングができる専任エンジニアが複数名いる
・管理対象のインフラが大規模
・コンプライアンス要件で長期の監査証跡が必要
関連記事:SIEMとSOARの違いと連携のメリット –クラウドセキュリティを最適化する方法を解説–
6.対策④:持続可能な運用体制を構築する
これまでの対策を強固に整備しても、マルウェア感染のリスクをゼロにはできません。万が一感染が発生した際、被害を最小化し、業務を迅速に復旧させるための運用設計を解説します。
初動対応の手順化(インシデント対応計画)
マルウェア感染が疑われた際の初動対応を手順化し、誰もが迷わず動けるようマニュアルを整備します。
例えば、社員が「PCが急に重くなった」「不審なポップアップが出た」などの兆候を認識した際、速やかに「LANケーブルを抜く」「Wi-Fiを切る」といったネットワーク隔離を行い、情シスへ報告する体制を整えます。また、外部の専門ベンダーや警察、IPAなどへの連絡先と報告手順も整理しておくことが重要です。
復旧のための備え(バックアップ運用)
ランサムウェアに感染した場合に備え、感染前の状態に戻せるようバックアップの世代管理を行うとともに、ランサムウェアがネットワーク経由でバックアップ自体を暗号化できないよう、ネットワークから切り離したオフライン保存を行います。また、リストア(復元)テストを組み込んだ定期的な訓練を行い、確実に復旧できることを確認しておきます。
継続的な監視体制の確立
EDRなどのアラートを「誰が、いつ、どのように処理するか」を決めることが運用設計の中心です。体制構築には、自社のリソースに応じた2つの選択肢があります。
・内製(自社SOC)が適している場合
専任のセキュリティエンジニアが複数名在籍し、土日祝日や深夜を含めた24時間365日のリアルタイム監視と1次対応を自社で行える組織に向いています。
・MDR(マネージドサービス)が適している場合
情シスメンバーが少なく日中のみの対応となる組織や、アラートのトリアージ(危険度の仕分け)が難しい組織に向いています。MDRを活用すれば、アラート受信からトリアージ、端末の遠隔隔離、報告までの1次対応を外部の専門家に一任できるため、人材不足に悩む組織の現実的な解決策となります。
関連記事:EDR・MDRとは?EDR、MDR、XDR等の関連ソリューションの違いと自社に合った選び方を解説
7.Q&A
社内調整や製品選定の際に課題となる、優先順位と導入順序の悩みに回答します。
エンドポイント対策とメール対策のどちらを先に強化すべきか?
予算やリソースに限りがある場合は、エンドポイント対策(NGAV/EDR)の強化を最優先にしてください。
メール対策を強化しても、Web閲覧やUSBメモリ、VPN機器の脆弱性など、ほかの侵入口からの感染リスクをゼロにはできません。重要な防衛ラインであるエンドポイントをNGAV/EDRで守る体制を最優先で整えたうえで、最大のマルウェア流入源であるメール対策(サンドボックスやファイル無害化)を組み合わせるアプローチが、最も費用対効果が高い対策となります。
なお、標的型攻撃メール訓練は比較的低コストで導入でき、ツール投資の優先順位に関わらず並行して着手できます。模擬訓練メールの配信からeラーニング、報告フローの定着化までを一元的に行える標的型攻撃メール訓練サービス「Tadrill」を活用すれば、予算配分を検討している段階からでも無理なく取り組めます。
企業規模や体制に応じた現実的な導入ロードマップはあるか?
企業の規模や運用体制に合わせて、以下のステップでの導入を推奨します。
- 小規模・専任なし(~50名)
EDRの自社運用は難易度が高いため、NGAVを全端末へ確実に導入します。 - 中堅・情シス数名(50~500名)
「NGAV+EDR」の導入を行います。ただし、自社監視はリソース的に限界があるため、夜間・休日の対応を代行するMDRをセットで運用するのが現実的な選択肢です。 - 大企業・内製SOCあり(500名~)
「NGAV+EDR」による防御を固めたうえで、メールやネットワークを横断して分析するXDRや、インフラ全体のログを一元集約するSIEMを導入します。自社SOCと高度な外部MDRを連携させ、インフラ全体を統合監視する体制が最適です。
自社の規模・体制に合ったエンドポイント対策の進め方は、以下の資料で詳しくご確認いただけます。
まとめ
マルウェア対策は「感染経路を断つ」「感染を防ぐ」「侵入を検知し封じ込める」「持続可能な運用体制を構築する」という4つの要素をバランスよく組み合わせ、攻撃の各段階に対応できる多層防御を整備することが重要です。高度なツールも、24時間365日の監視や端末隔離を行う体制がなければ十分に機能しません。専任担当者がいない組織には、対応を代行するMDRの活用が有効です。
HENNGE Endpoint & Managed Securityは、EPP/EDR・NGAV機能・脆弱性診断と、24時間365日フルマネージドの運用をまとめて提供するエンドポイントセキュリティサービスです。メールの脅威に対してはHENNGE Cloud Protectionのサンドボックス解析やファイル無害化(CDR)機能を組み合わせることで、主要な感染経路を網羅的にカバーできます。
自社の対策に何が足りないかを整理したうえで、まず着手すべきポイントを確認したい方は、ぜひ以下をご覧いただくか、お気軽にご相談ください。

高品質なEPP・EDRとあわせて、24時間365日体制のフルマネージドサービス
HENNGE One エンドポイントセキュリティ
HENNGE One エンドポイントセキュリティ