
ランサムウェアに感染したらどうする?
初動から復旧・再発防止まで担当者向けに解説
最新更新日: 2026/10/5
ランサムウェアは、感染そのものよりも初動対応の遅れによって被害が拡大するケースが多く見られます。
1台の端末の感染が社内ネットワーク全体へ広がり、重要データの暗号化や情報漏えい、業務停止につながることも珍しくありません。感染発覚の直後は迅速な判断が求められる一方で、誤った対応によって被害を広げてしまうおそれもあります。
本記事では、ランサムウェアに感染したら行うべき対応や避けるべき行動、復旧時の判断ポイント、再発防止策についてわかりやすく解説します。
目次
- ランサムウェア感染を疑うべきサイン(ランサムウェア感染の判別方法)
- ランサムウェアに感染したらやってはいけない4つのNG行動
- ランサムウェアに感染した際の対応方法
- フェーズ①:封じ込め・初動対応
- フェーズ②:報告・外部連携・調査
- フェーズ③:復旧・業務再開
- 感染後に最優先で整える再発防止策
- Q&A
- 9.まとめ

1. ランサムウェア感染を疑うべきサイン(ランサムウェア感染の判別方法)
以下の5つの分類に該当する異常が見られた場合は、ランサムウェアへの感染を疑い、速やかに対応を開始することが重要です。
[表1]感染を疑うべきサイン
| 分類 | 感染を疑うべきサインの例 |
| 端末・システムの異常 | ・端末の動作が突然重くなる ・ハードディスクのアクセスランプが点灯し続ける ・見覚えのないプロセスが実行されている ・身代金要求画面が表示される ・端末が突然再起動する |
| ファイル・フォルダの異常 | ・ファイルが開けなくなる ・ファイルの拡張子が変更される ・「README.txt」などの不審なテキストファイルが生成される ・共有フォルダ内のファイルが一斉に更新される ・バックアップが削除されている |
| ネットワークの異常 | ・平時と比べて異常な量のネットワークトラフィックが発生している ・普段通信しない外部IPアドレスやドメインへの通信がある ・ネットワーク共有ドライブへのアクセスが急増している |
| セキュリティツール・設定の異常 | ・ウイルス対策ソフトが突然無効化されている(マルウェアが検知回避のために無効化することがある) ・Windowsイベントログが消去・改ざんされている ・タスクスケジューラに見覚えのない登録がある |
| アカウント・権限の異常 | ・管理者アカウントによる不審なログインがActive Directoryのログに残っている ・見覚えのないユーザーアカウントが新規作成されている ・グループポリシーや権限設定が変更されている |
上記のサインは、複数の分類にまたがって同時に現れることも少なくありません。
「身代金要求画面の表示」や「ファイルの拡張子変更」は感染の確証に近いサインといえます。一方で、「端末の動作が急に重くなった」「ウイルス対策ソフトが突然無効化された」といった一見原因不明に見える異常についても、複数が重なっている場合はランサムウェアへの感染を強く疑うべきです。
いずれかのサインに気づいたら、まず以下の方法で感染の可能性を確認してください。その際は、次章で解説するNG行動を避けながら、初動対応を速やかに開始することが重要です。
ランサムノートの有無
デスクトップや各フォルダに「README.txt」などの身代金要求ファイルが作成されていないかを確認しましょう。このようなファイルが存在する場合、ランサムウェアに感染している可能性が極めて高いと考えられます。
ファイルの拡張子
通常使用しているファイルの拡張子が「.locked」や「.encrypted」などに変更されていないかを確認してください。
セキュリティツールのアラート
ウイルス対策ソフトやEDR(Endpoint Detection and Response)のアラート、または隔離ログを開きます。マルウェアのプロセスや不審な通信の記録が残っていないかを確認しましょう。
関連記事:ランサムウェア(Ransomware)とは? 対策や予防、ランサムウェアの種類、攻撃の実態を紹介
2. ランサムウェアに感染したらやってはいけない4つのNG行動
ランサムウェアへの感染が疑われる事態では、焦りや思い込みによる誤った対応が被害をさらに拡大させるリスクがあります。そのため、正しい初動対応を実施する前に、まずは「やってはいけない行動」とその理由を理解しておくことが重要です。
①被害拡大を招く行為
ランサムウェアは感染後も活動を続け、ネットワークを経由してほかの端末やサーバへ拡散します。横展開や暗号化の連鎖を食い止めるためには、以下のような行動を避けることが重要です。
ネットワーク接続を維持したまま調査する
感染が疑われる端末をネットワークに接続したまま調査すると、調査中もマルウェアがほかの端末やサーバへ拡散し続ける可能性があります。特に、Active Directoryと連携した環境では、短時間で複数のシステムへ影響が及びかねません。
感染確認前に共有フォルダ・クラウドストレージへアクセスする
感染した端末から共有フォルダやクラウドストレージへアクセスすると、暗号化されたファイルがそのまま同期され、被害がほかの端末やバックアップにまで拡大する可能性があります。感染が疑われる段階でクラウド同期が有効になっている場合は、端末の通信を遮断する前に同期を停止しておきましょう。
②調査・証拠保全を妨げる行為
感染経路と被害範囲を正確に把握しなければ、根本的な脅威が残ったまま復旧を進めることになります。そのため、調査に必要な証拠を保全する目的として、以下の行動は避けることが重要です。
電源を強制的に切断する
「まず電源を切ろう」と考えがちですが、強制シャットダウンを行うと、メモリ上にある実行中のプロセスなどの揮発性データが失われてしまいます。これらはフォレンジック調査(コンピューターやネットワーク機器に記録されたデジタルデータを収集・分析し、インシデントの原因や影響範囲を明らかにする調査)で感染経路を特定するうえで重要な情報であるため、安易に電源を切ることは避けるべきです。
感染端末で復旧作業を始める
感染した端末上で復旧作業を行うと、その操作をきっかけにマルウェアが再び動き出す可能性があります。また、ファイルの復元や設定変更によって証拠が上書きされるリスクもあります。
ログファイルを削除・初期化する
「とりあえず初期化すれば解決する」という心理から、ログの削除や端末の初期化を行ってしまうと、感染経路や被害範囲を特定できなくなり、再発防止策を講じることも難しくなります。
③復旧判断を誤らせる行為
不確かな情報や焦りをもとに復旧を判断すると、費用や時間を無駄にするだけでなく、再感染のリスクも高まります。そのため、正しい復旧方針を決定するうえで、以下の行動を避けることが重要です。
身代金をすぐ支払う
要求に応じても、復号ツールが提供されないケースや、データを正常に復旧できないケースがあります。そのため、まずはバックアップの状態を確認し、利用可能な復旧手段がないかを検討することが重要です。
バックアップの安全性を確認せずに復旧を開始する
「バックアップがある」からといって、すぐに復旧を開始してはいけません。バックアップ自体がすでに暗号化されていたり、マルウェアが潜んでいたりする可能性があるため、復旧前にバックアップの安全性を十分に確認する必要があります。
被害範囲を確認せずに復旧を急ぐ
被害範囲の全容を把握できていない段階で復旧を急ぐと、残存する脅威を見落としたまま業務を再開してしまい、再発や再感染につながるおそれがあります。
④組織対応を遅らせる行為
ランサムウェア対応は技術的な問題にとどまらず、法的義務や対外的な信頼に関わる問題でもあります。法的・対外対応を適切かつ迅速に行うためには、以下の行動を避けることが重要です。
被害の事実を隠蔽する
報告が遅れると被害範囲の把握も遅れ、取引先や委託先を巻き込んだサプライチェーン全体への感染拡大につながりかねません。確認が取れた段階で、経営層・関係部署へ速やかに報告することが重要です。
個人情報の漏えい可能性を無視する
ランサムウェアは暗号化だけでなく、データの窃取を伴う「二重恐喝」が主流です。顧客・従業員の個人情報が漏えいした可能性がある場合は、個人情報保護法に基づき個人情報保護委員会への報告と本人への通知が義務付けられています。この対応を怠ると、法的リスクと社会的信用の失墜を招くおそれがあります。
経営層・法務部門への報告を先送りにする
情報システム部門が「まず自分たちで対処してから報告しよう」と判断を後回しにするケースがあります。しかし、身代金支払いの可否、取引先への通知、メディア対応は技術部門だけで判断できることではありません。対応の全容を把握できていない段階であっても、第一報は速やかに行うことが原則です。
3. ランサムウェアに感染した際の対応方法
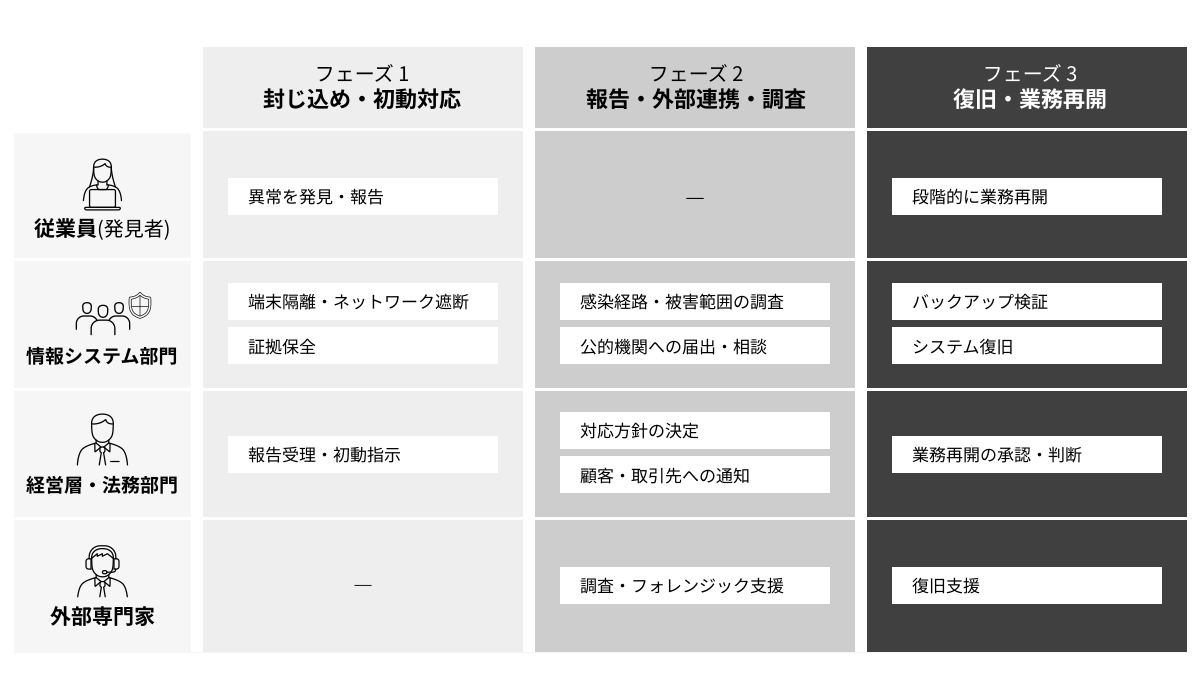
ランサムウェアに感染したら、発覚から復旧完了までの対応を3つのフェーズに分けて進めることが基本です。以下の図では、各フェーズにおいて「誰が」「何を」行うのかを、担当者ごとに整理しています。
[図1]フェーズ別・担当者別の対応フロー
フェーズ①
封じ込め・初動対応
情報システム部門が中心となり、感染端末の隔離と証拠保全を主導します。並行して、経営層・法務部門への社内エスカレーションも実施します。
フェーズ②
報告・外部連携・調査
感染経路の調査と、外部機関への報告・連携を進めます。警察やIPA、専門ベンダーといった外部の専門家が本格的に関与するのもこの段階です。
フェーズ③
復旧・業務再開
調査結果をもとにシステムを復旧し、業務を段階的に再開します。
各フェーズは必ずしも順番に完結するわけではなく、フェーズ②の調査がフェーズ①の封じ込め対応と並行して進む場合もあります。また、状況によってはフェーズ①の段階から外部専門家への連絡が必要です。
「誰が・何を行うか」を感染前から把握しておくことが、発覚直後の迅速な初動につながります。各フェーズの具体的な対応手順については、4章以降で詳しく解説します。
4. フェーズ①:封じ込め・初動対応
この段階での対応の速さが、被害の規模を大きく左右します。焦って復旧作業に入るのではなく、「隔離・保全・エスカレーション」の3つを最優先で実施しましょう。
端末隔離・ネットワーク遮断
感染が疑われる端末を発見した際は、まずネットワークから隔離し、被害の拡大を防ぐことが重要です。有線接続の場合は、LANケーブルを物理的に抜いてネットワークとの通信を遮断します。また、Wi-Fiを利用している場合は、無線接続をオフにして外部との通信を停止します。VPN接続中の場合は、VPNを切断したうえでネットワークを遮断します。拠点間や社外環境への感染拡大を防ぐためです。
複数台の感染が疑われる場合は、スイッチのポートを停止したり、VLAN(仮想ネットワーク分割機能)を利用して該当セグメントを隔離したりするなどの対応も検討します。
証拠保全
感染の疑いがある状況では、原因調査や被害範囲の特定に備えて証拠を確保しておかなければなりません。まずは、身代金要求画面や異常なメッセージ、見覚えのないプロセスなどをスクリーンショットで記録しておきます。
また、WindowsイベントログやEDRのログを抽出し、安全な場所へ退避させます。これらの情報は、後続の調査で重要な手掛かりとなります。
加えて、感染端末の機器名やIPアドレス、最後に操作したユーザー、異常に気づいた時刻なども記録しておくと、被害状況の整理に役立ちます。
社内エスカレーション
初動対応と並行して、あらかじめ定められた報告ルートに従って社内エスカレーションを実施します。報告先としては、情報システム部門の責任者に加え、経営層や法務部門、情報セキュリティ担当部署などが挙げられます。
また、社内チャットやメールを利用できない可能性も考慮し、緊急連絡網や電話などの代替連絡手段を確保しておくことも重要です。
情報が不足している段階でも報告をためらわず、判明している事実(端末・発見時刻・被害内容・実施済み対応)を迅速に共有することを心がけましょう。
5. フェーズ②:報告・外部連携・調査
この段階では、公的機関・外部専門家への報告・相談、顧客や取引先への通知、感染調査の3つを並行して進めます。
公的機関・民間専門家・保険会社への届出・相談
以下の組織に連絡・相談し、適切な支援を受けることで、被害状況の把握や復旧対応を円滑に進められます。
・警察(都道府県警察サイバー犯罪相談窓口)
・IPA(情報処理推進機構)
・JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)
・個人情報保護委員会
・専門ベンダー
・サイバー保険会社
顧客・取引先・従業員への通知
通知は、早すぎると不正確な情報が拡散して混乱を招き、遅すぎると信頼を損ない二次被害が広がるため、タイミングの判断が重要です。
また、個人情報漏えいの可能性がある場合は、個人情報保護法上、個人情報保護委員会への報告(知った日から3~5日以内)に加え、本人への通知も義務付けられています。(※)そのため、法務部門や経営層と連携しながら、被害状況をある程度把握した段階で速やかに通知方針を固めなければなりません。
※引用:漏えい等報告・本人への通知の義務化について(個人情報保護委員会)
調査
外部専門家への依頼が整い次第、感染経路と影響範囲の特定に向けた調査を進めます。調査結果が明確になるまでは復旧に着手しないことが原則であり、自社だけで完結させようとせず、調査の専門家と連携することが重要です。
また、保全したWindowsイベントログやEDRログ、ネットワークログを詳細に解析し、攻撃者の侵入経路と行動履歴を特定します。
6. フェーズ③:復旧・業務再開
復旧を急ぐあまり手順を省略すると再感染のリスクが生じるため、バックアップの検証、復旧、業務再開の順序を守ることが重要です。
バックアップ検証(バックアップ自体の感染チェック)
復旧作業を開始する前に、バックアップデータが安全かどうかを確認します。バックアップが存在していても、取得時点ですでにマルウェアに感染している可能性があり、感染したまま復元すると、復旧後に再びランサムウェアが実行されるおそれがあります。
また、バックアップデータは、隔離されたクリーンな環境でマルウェアスキャンを実施し、リスクを低減します。ただし、スキャンで検知されなかった場合でも完全な安全性が保証されるわけではないため、専門家による確認を経ることが望ましいです。複数世代のバックアップがある場合は、感染前の世代までさかのぼってチェックを行う必要があります。
復旧
可能であれば、既存の環境を引き継がず、OSをクリーンインストールした新しい環境へデータを移行します。これは、既存OSに残存するマルウェアやバックドアを確実に排除するためです。
システムやデータの復旧は、安全性が確認されたバックアップを用いて実施します。その際は、どの時点のバックアップから復元するかを慎重に判断する必要があります。あわせて、流出・悪用された可能性のある認証情報(パスワード・証明書・APIキーなど)はすべて変更が必要です。また、すべてのシステムを同時に復旧するのではなく、業務への影響が大きいものから優先的に復旧を進めます。例えば、認証基盤や基幹システム、ファイルサーバなど、事業継続に不可欠なシステムから着手するとよいでしょう。
復旧後は、正常に動作していることに加え、不審な通信やマルウェアの痕跡が残っていないことも見極めなければなりません。
業務再開
業務再開は一斉に行うのではなく、事前に定めた優先順位に従って段階的に進めることが重要です。
各システムを本番環境へ戻す前にテスト稼働を実施し、正常に動作することを確認します。その後、ネットワークへ再接続する際は、EDRの導入状況や最新のセキュリティパッチの適用状況を確認し、再感染のリスクを低減します。
復旧完了をもって対応終了とせず、再侵害の兆候を早期に検知できる体制を維持することが、再発防止につながります。
HENNGEでは、令和7年版警察白書からみるサイバー脅威と対応についてまとめた資料を公開しています。ぜひご覧ください。

7. 感染後に最優先で整える再発防止策
復旧が完了しても、感染前と同じ状態に戻すだけでは再び被害を受けるリスクが残ります。
再発防止策は「技術的対策」と「運用・体制整備」の2軸で整理し、今回の感染で浮き彫りになった課題から優先的に着手することが重要です。
【技術的対策】 侵入経路の封鎖と脆弱性管理
今回の感染で特定された、あるいは疑われる侵入経路(VPN機器、RDP、フィッシングメールなど)へ直接対処するとともに、同様のリスクがほかの箇所にないかを横断的に確認します。
また、定期的な脆弱性スキャンを実施し、リスクの高い問題から優先的にパッチを適用する体制を整えましょう。是正完了後は再スキャンを行い、対応が確認できるまでリスク管理を継続することが重要です。
ランサムウェアへの対策を詳しく解説した関連記事もあわせてご覧ください。
関連記事:ランサムウェア(Ransomware)とは? 対策や予防、ランサムウェアの種類、攻撃の実態を紹介
【技術的対策】 EDR導入・見直し
EDRが未導入であった場合、あるいは十分に機能していなかった場合は、早急な導入や見直しが必要です。
EDRは、従来のウイルス対策ソフトだけでは検知が難しいファイルレス攻撃や不審な内部操作も検知が可能です。そのうえで、侵入の痕跡を詳細に記録できるため被害の拡大防止につながります。
また、感染時のログや挙動を保存できる性質から、原因調査にも役立ちます。
【運用・体制整備】 バックアップ運用の見直し
バックアップは取得しているだけでは不十分であり、運用方法そのものを見直すことが重要です。特に、感染したデータで上書きされるリスクに備え、複数世代のバックアップを保管しておく必要があります。
さらに、バックアップ領域がランサムウェアの影響を受けないよう、オフライン保管やアクセス制御の強化も検討しましょう。これらに加え、定期的に復元テストを実施し、実際に復旧できる状態を維持することが求められます。
【運用・体制整備】 インシデント対応体制の整備
今回の対応で露呈した「誰が・いつ・何を行うか」の曖昧さを解消し、次回のインシデントに備えた体制を整えます。具体的には、感染発覚時の報告ルートや連絡先、外部ベンダーへの連絡方法などをマニュアルに明文化しておきましょう。
また、定期的な訓練と見直しを実施し、実際のインシデント発生時に確実に機能するよう、組織のルールを継続的にアップデートすることが成功の鍵となります。
8. Q&A
ランサムウェア感染時の対応について、企業の担当者からよく寄せられる質問とその回答をまとめました。
ランサムウェア被害からの復旧にかかる期間と費用の目安は?
警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、1か月未満で復旧できた組織は全体の5割強にとどまり、残りは1か月以上の復旧期間を要しています。費用面では、総額1000万円以上を費やした組織が全体の5割を超えているのが実態です。フォレンジック調査費やシステム復旧費、業務停止による機会損失、通知対応費用などが主な内訳となっています。(※)
このように、復旧期間や費用は組織の規模や被害範囲によって大きく異なるため、「数日で復旧できる」といった楽観的な見通しは禁物です。また、サイバー保険に加入している場合は、早期に保険会社へ連絡することで費用負担の軽減につながる可能性があります。
外部の専門ベンダーへはどのタイミングで依頼すべきか?
以下のいずれかに該当する場合は、フェーズ①(初動対応)の段階で外部専門家への依頼を検討してください。
- EDRが未導入、またはログを十分に取得できていない場合:
自社だけでは原因調査が困難なため、速やかに専門家を頼る必要があります。 - 複数のサーバやActive Directoryに被害が及んでいる場合:
影響範囲の特定には高度な専門知識が不可欠です。 - 個人情報や機密情報の漏えいが疑われる場合:
法的対応や証拠保全の観点から、外部の手を借りるのが賢明な判断です。 - 経営判断に影響する規模の被害が発生している場合:
ビジネスへの打撃を最小限に抑えるためにも、早期の相談をおすすめします。
一方で、単一端末の感染にとどまり、EDRのログを取得できているケースでは、社内で初期対応を進めながら並行して外部専門家への依頼を判断してもよいでしょう。
本記事では感染後の対応を中心に解説しましたが、被害を防ぐためには事前の対策も欠かせません。ランサムウェア対策の全体像については、以下の記事で詳しく解説しています。
関連記事:ランサムウェア(Ransomware)とは? 対策や予防、ランサムウェアの種類、攻撃の実態を紹介
まとめ
ランサムウェアへの対応では、「感染を防ぐこと」と同様に「感染後に正しく対応できること」が求められます。対応時はフェーズ①「封じ込め」、フェーズ②「報告・調査」、フェーズ③「復旧」の順序を守り、自社だけで完結させようとしない姿勢が重要です。
業務再開後は、侵入経路の封鎖、EDRの導入、バックアップ運用の見直し、インシデント対応体制の整備を優先的に実施して次の攻撃に備えてください。
EDRは端末上の不審な挙動をリアルタイムで検知し、横展開による被害拡大を抑えるうえで有効なアプローチとなります。ただし、ツール単体ですべての攻撃を防げるわけではありません。専門家による24時間365日の監視・対応体制と組み合わせることで、より確実なインシデント対応が実現します。
HENNGE Endpoint & Managed Securityは、EDRによるリアルタイム検知やロールバック機能に加え、インシデント発生時には24時間体制でアラートの受信からトリアージ、端末隔離、対応支援までを担うマネージドサービスを組み合わせたサービスです。
ランサムウェアの侵入を防ぐだけでなく、侵入後の検知・対応までを含めたエンドポイント対策をご検討の際は、ぜひ以下をご覧ください。

高品質なEPP・EDRとあわせて、24時間365日体制のフルマネージドサービス
HENNGE One エンドポイントセキュリティ
HENNGE One エンドポイントセキュリティ