
情報漏えい(情報漏洩)対策は?
不正アクセスなど原因別の対策と発覚後の対応を解説
公開日: 2026/10/29
情報漏えい(情報漏洩)が発生すると、お客様や取引先からの信頼を失って取引停止や売上減少につながるおそれがあり、事業継続に致命的なダメージを与えかねません。さらに、損害賠償請求への対応や原因調査、システム改修などに多額の費用が発生することもあります。
情報システム部門やセキュリティ担当者は適切な対策を講じることが求められますが、何から着手すべきか悩むこともあるでしょう。
本記事では、情報漏えいの主な原因を整理した上で、企業が取り組みたい具体的な対策を解説します。また、万が一、情報漏えいが発生した場合の対応についても併せてご紹介します。
この記事で分かること
- 情報漏えいの主な原因は、「外部からの攻撃」「人的ミス」「内部不正」に分けられる
- 情報漏えい対策は、自社が保有する情報資産やシステム、想定されるリスクを把握した上で優先順位を決める
- 情報漏えいが発生した場合は、被害拡大を防ぎ、必要な報告・通知を行う
目次
- 情報漏えいの主な3つの原因
- 情報漏えい対策の優先順位は、自社のリスクを把握した上で決める
- 企業が取り組みたい7つの情報漏えい対策
- 情報漏えいが発生した場合の対応手順
- 情報漏えい対策にHENNGE Oneを活用しよう
- 情報漏えい対策に関するよくある質問
情報漏えいの主な3つの原因
情報漏えいとは、企業が保有する顧客情報や従業員情報、営業情報、技術情報などの情報資産が、意図せず、または不正に外部へ流出することです。ID・パスワードなどの認証情報が第三者に不正利用され、企業のシステムやサービスに不正アクセスされることで、情報資産が流出するケースが2026年9月より急増しています。
株式会社東京商工リサーチの調査によると、2025年に上場企業とその子会社が公表した「個人情報漏えい・紛失事故」の事故件数は180件(前年比4.7%減)となり、歴代2番目に多い件数となりました。社数は158社で、過去最多を更新しています。
事故の原因別では「ウイルス感染・不正アクセス」が最多で64.4%、次いで「誤表示・誤送信」20.5%、「紛失・誤廃棄」10.0%と人的ミスに起因する事故が続き、悪意のある「不正持ち出し・盗難」も3.8%発生しています。
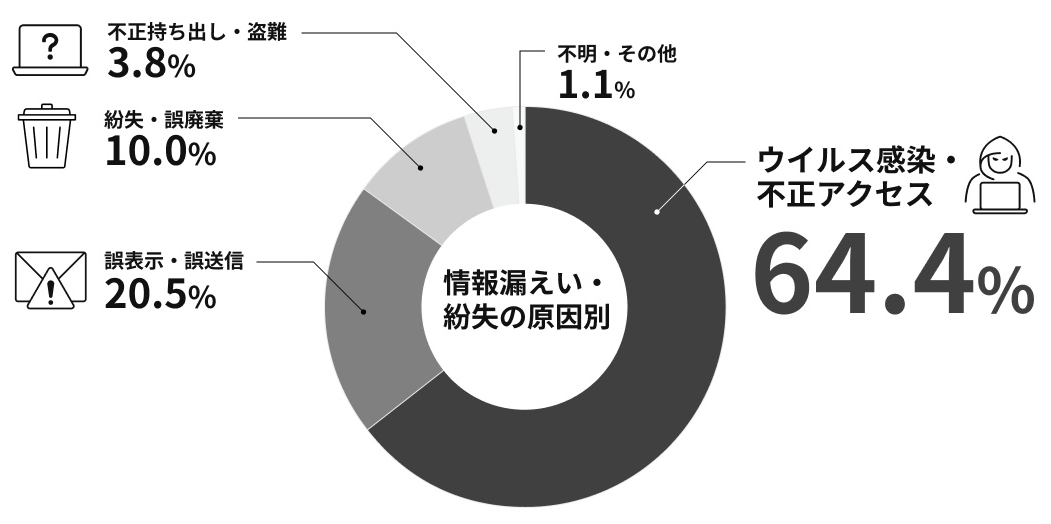
※出典:上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(株式会社東京商工リサーチ)
こうした現状を踏まえ、ここでは情報漏えいの主な原因を「外部からの攻撃」「人的ミス」「内部不正」の3つに分けて解説します。
情報漏えいの主な原因
- 外部からの攻撃
- 人的ミス
- 内部不正
1. 外部からの攻撃
外部からの攻撃による情報漏えいでは、メールを悪用して従業員のID・パスワードを盗む手口のほか、VPN機器などのソフトウェアの脆弱性を突いて情報システムに侵入する手口、取引先・委託先を経由して攻撃を仕掛ける手口などがあります。これらの手口によってマルウェアに感染させられ、情報を窃取されたり、システムを不正に操作されたりするケースもあります。
近年は、生成AIを悪用して自然な文章や偽の音声・画像などを作成し、従業員をだます手口も巧妙化しているため、注意が必要です。
外部からの攻撃の例
- メールを悪用した攻撃(標的型攻撃メール・フィッシングなど)
- ソフトウェアの脆弱性を狙った攻撃(ゼロデイ攻撃など)
- 取引先・委託先を経由した攻撃(サプライチェーン攻撃)
2. 人的ミス
人的ミスによる情報漏えいの代表例として、メールの誤送信や添付ファイルの選択ミス、社用PC・USBメモリ・紙の資料などの紛失・誤廃棄が挙げられます。
また、クラウドサービスの設定を誤り、本来は社内や特定の担当者だけが閲覧できるデータを外部から閲覧できる状態にしてしまうケースも少なくありません。
生成AIに社外秘の情報を入力することも、利用するサービスや設定によっては、情報漏えいにつながる可能性があります。
人的ミスの例
- メールの誤送信
- 添付ファイルの選択ミス
- 情報資産の誤廃棄
- 端末や記録媒体の紛失
- クラウド上のデータを外部から閲覧可能にする設定
- 生成AIへの機密情報の入力
3. 内部不正
内部不正では、従業員や元従業員などの内部関係者が、正当な権限を悪用して情報を取得し、外部へ持ち出したり第三者へ提供したりするケースがあります。
外部からの不正アクセスとは異なり、正規のアカウントやアクセス権限を悪用して行われるケースもあるため、発見が遅れやすくなります。
内部不正の例
- 社外秘情報の持ち出し
- 正規のアクセス権限を悪用した情報の閲覧・取得
- USBメモリなどへの情報の無断保存
- 社外秘情報の第三者への不正な提供
【関連記事】情報漏えいの企業事例5選!発生原因と社内情報を守るための対策を詳しく解説概要から事例、対策をわかりやすく解説
情報漏えい対策の優先順位は、自社のリスクを把握した上で決める
情報漏えいの原因やリスクは企業によって異なるため、重点的に取り組むべき対策も異なります。
まずは、自社が保有する情報資産や利用しているシステム、現在のセキュリティ対策などを確認することが大切です。
顧客情報や従業員情報、営業情報、技術情報などの情報資産を洗い出し、重要度や機密性に応じて分類します。併せて、情報を保存しているサーバーやクラウドサービス、共有フォルダなどを確認し、情報の保管場所やアクセス権限を整理しましょう。
その上で、情報漏えいが発生する可能性や、発生した場合に想定される影響を踏まえ、対策の優先順位を決めることが重要です。
企業が取り組みたい7つの情報漏えい対策
情報漏えいを防ぐために企業が取り組みたい7つの対策をご紹介します。
企業が取り組みたい7つの情報漏えい対策
- 認証・アクセス権限を適切に管理する
- メール送信・クラウド上のファイル共有の仕組みを整える
- 端末・システムの脆弱性対策やマルウェア対策を行う
- 書類・端末・記録媒体の管理を徹底する
- 委託先・取引先のセキュリティ管理を強化する
- 従業員教育を実施する
- インシデント対応体制を整備する
1. 認証・アクセス権限を適切に管理する
認証・アクセス権限を適切に管理することは、不正アクセスによる情報漏えいを防ぐための対策のひとつです。
例えば、MFA(Multi-Factor Authentication|多要素認証)を導入したり、業務に必要な範囲に限定してアクセス制御し、不正アクセス対策をする方法があります。
フィッシングなどによってID・パスワードが窃取された場合でも、MFAを導入することで、不正ログインのリスクを低減できます。
また、異動・退職時には不要になった権限をすみやかに削除するとともに、アクセス権限を定期的に確認し、不要な権限が残っていないか見直すことも重要です。
2. メール送信・クラウド上のファイル共有の仕組みを整える
メールの誤送信やクラウド上のファイル共有の設定ミスは、従業員の不注意によって発生する代表的な情報漏えいです。
対策として、送信前に宛先や添付ファイルを確認する仕組みや、添付ファイルを自動でクラウドに保管し、ダウンロード用のURLをメールで共有する機能などを導入することが挙げられます。
メールに社外秘の情報を直接添付せず、アクセス先を分けることで、ファイルの受け渡し方法を管理しやすくなります。
クラウドストレージやファイル共有サービスでは、共有範囲やアクセス権限を適切に設定し、意図せず外部から閲覧できる状態になっていないか定期的に確認しましょう。
3. 端末・システムの脆弱性対策やマルウェア対策を行う
PCやサーバー、アプリケーションなどに脆弱性が残っていると、攻撃者に悪用されることで、不正アクセスやマルウェア感染につながる可能性があります。
OSやアプリケーションのセキュリティパッチを適用し、脆弱性を放置しない運用を整えることが重要です。
また、マルウェアやランサムウェアへの感染に備えて、ウイルス対策ソフトやEDR(Endpoint Detection and Response|エンドポイントでの検知と対応)などを活用し、端末上の不審な挙動を検知・対応できる体制を整えることも有効です。
ランサムウェアなどによる被害に備え、重要なデータを適切にバックアップし、必要な場合に復旧できる状態を維持しましょう。
【関連記事】【最新】ランサムウェア国内事例9選!攻撃傾向と対策を解説
【関連記事】【2026年最新】マルウェアの脅威 種類・侵入経路・企業が取るべき対策を解説
4. 書類・端末・記録媒体の管理を徹底する
情報漏えいは、デジタルデータだけでなく、紙の書類やUSBメモリ、社用PCなどの紛失・盗難によっても発生します。そのため、書類・端末・記録媒体の管理を徹底することも必要です。
機密情報を記載した書類は、関係者以外が閲覧できない場所で保管し、不要になった場合はシュレッダーや溶解処理などによって適切に廃棄します。
また、社外へ端末や記録媒体を持ち出す場合はルールを定めるとともに、端末の暗号化や適切な認証設定、紛失時の遠隔ロック・データ消去などの対策を講じることも重要です。
5. 委託先・取引先のセキュリティ管理を強化する
業務の一部を外部に委託している場合、自社の対策が万全でも、委託先・取引先から情報が漏えいするおそれがあります。
個人情報保護法でも、個人データの取り扱いを委託する場合は、委託先に対して必要かつ適切な監督を行うことが求められています。
具体的には、委託先を選ぶ段階でセキュリティ対策の状況を確認し、契約で情報の取り扱いルールや再委託の条件を定めておくことが重要です。併せて、委託先に提供する情報やアクセス権限は必要最小限にとどめ、委託期間中も定期的に取り扱い状況を確認しましょう。業務終了時には、委託先に提供したデータが消去されたことを確認し、付与していたアカウントやアクセス権限をすみやかに停止・削除します。
6. 従業員教育を実施する
技術的な対策を導入していても、従業員の操作ミスや不適切な情報の取り扱いによって、情報漏えいが発生する可能性があります。標的型攻撃メールやフィッシングメールを想定した訓練を定期的に行い、不審なメールやWebサイトを見分け、適切に対応できる知識やスキルを身につけることが重要です。
また、情報の取り扱いに関するルールを周知することも欠かせません。
生成AIの利用を含め、日常業務で起こりうる情報漏えいのリスクについても理解を深める機会を設けることも有効です。
7. インシデント対応体制を整備する
情報漏えいが発生した場合に迅速に対応できるよう、あらかじめ社内の報告ルートや対応体制を定めておくことが重要です。
「誰に報告するのか」「誰が初動対応や原因調査を担当するのか」といった、担当者や役割を明確にします。情報漏えいの発生を想定した対応手順を作成した上で、訓練を行うことで、実際にインシデントが発生した際にも、手順に沿って円滑に対応しやすくなります。
情報漏えいが発生した場合の対応手順
対策を講じていても、情報漏えいを完全に防ぐことは容易ではありません。ここでは、万が一、情報漏えいが発生した場合の対応手順について解説します。
情報漏えいが発生した場合の対応手順
- 社内に報告する
- 被害拡大を防ぎ、原因・影響範囲を調査する
- 必要に応じて報告・通知を行う
- 再発防止策を講じる
1. 社内に報告する
情報漏えいを確認したら、まずは社内で定めた報告ルートに沿って、すみやかに報告します。
報告する際は、いつ、どのような情報が、どの程度漏えいした可能性があるのかなど、現時点で確認できている事実を整理して伝えることが重要です。
原因や被害の全容が明らかになっていない段階でも、判明している情報を共有し、必要な初動対応につなげます。
2. 被害拡大を防ぎ、原因・影響範囲を調査する
社内への報告と並行して、被害の拡大を防ぐための措置を講じます。
例えば、外部からの不正アクセスを受けた場合は、状況に応じて以下のような対応を行います。
<外部からの不正アクセスを受けた場合の対応例>
- 該当する端末をネットワークから隔離
- 不正利用が疑われるアカウント・サービスの停止
- 外部に公開された共有リンクやURLを無効化
ただし、マルウェアやランサムウェアなどが疑われ、フォレンジック調査(専門機関による原因や被害状況の解析)を予定している端末に対しては、取り扱いに注意が必要です。
ログの消失などにより原因の特定や復旧作業に悪影響が生じる可能性があるため、電源オフや再起動、ウイルススキャン、初期化、ソフトウェアの更新は実施してはいけません。必要に応じて、すみやかに専門機関や調査会社などに相談しましょう。
被害の拡大を防ぐ措置と併せて、漏えいの原因や漏えいした情報の内容、影響範囲を調査します。操作ログなどの証跡を保全し、後から原因や経緯を検証できる状態を維持することも重要です。
3. 必要に応じて報告・通知を行う
情報漏えいによってお客様や取引先に影響が及ぶ可能性がある場合は、必要に応じて報告します。
報告する際は、現時点で判明している漏えいの概要や対象となる情報、現在講じている対策などを、事実に沿って分かりやすく伝えることが重要です。
また、個人データの漏えいなどが発生し、個人の権利利益を害するおそれがある場合は、原則として個人情報保護委員会への報告と本人への通知が必要です。
報告・通知の対象となる事態や期限、通知する内容については、個人情報保護法にもとづいて対応します。
個人の権利利益を害するおそれがある場合
- 要配慮個人情報が含まれる個人データの漏えい
- 不正に利用されることにより財産的被害が生じるおそれがある個人データの漏えい
- 不正の目的をもって行われた個人データの漏えい
- 1,000人を超える個人データの漏えい
報告対象となる場合、原則として、速報は当該事態を知った日から3~5日以内、確報は30日以内に行います。不正の目的をもって行われたおそれがある場合、確報は60日以内です。
4. 再発防止策を講じる
事故の収束後は、同様の事故が再発しないよう、原因や対応状況を振り返ります。
例えば、アクセス権限の設定に問題があった場合は権限管理の方法を見直し、従業員の操作ミスが原因だった場合は、業務手順やルール、教育内容などを見直します。
システムや運用だけでなく、組織としての対応体制やインシデント発生時の手順も確認し、必要に応じて改善しましょう。
再発防止策を実施した後も、定期的にその効果を確認し、セキュリティ環境や業務内容の変化に応じて見直すことが重要です。
情報漏えい対策にHENNGE Oneを活用しよう
情報漏えいを防ぐには、まず自社が保有する情報資産やシステム、現在のセキュリティ対策などを把握し、情報漏えいのリスクや発生した場合の影響を踏まえて、対策の優先順位を決めることが重要です。
認証・アクセス権限の管理や、メール送信・クラウド上のファイル共有の管理、脆弱性対策やマルウェア対策、従業員教育など、自社のリスクに応じた対策に取り組みましょう。
HENNGE Oneは、不正アクセス対策や情報漏えい対策、サイバーセキュリティなど、企業のクラウド利用における幅広いセキュリティ対策を支援するクラウドセキュリティサービスです。
多要素認証やアクセス制御、メールの誤送信対策、ファイル共有における情報漏えい対策、標的型攻撃メール訓練などに対応しています。
また、2026年10月に、HENNGE Mesh Network、HENNGE Password Manager、HENNGE Domain Protectionの3つのサービスを追加。セキュリティ対策のさらなる強化を支援します。
2026年10月にリリースされたサービスの詳細は、以下のページをご覧ください。
「HENNGE One」の最上位など新プランを2026年10月より提供開始
情報漏えい対策に関するよくある質問
情報漏えいの主な原因は何ですか?
企業における情報漏えいの主な原因は、「外部からの攻撃」「人的ミス」「内部不正」に分けられます。
具体的には、「外部からの攻撃」はメールを悪用した攻撃やソフトウェアの脆弱性を狙った攻撃、「人的ミス」はメールの誤送信や端末の紛失、「内部不正」は社外秘情報の持ち出しなどが挙げられます。
情報漏えいの対策は何から始めればよいですか?
情報漏えいの原因やリスクは企業によって異なるため、重点的に取り組むべき対策も異なります。まずは自社が保有する情報資産や利用しているシステム、現在のセキュリティ対策などを把握します。
その上で、自社で情報漏えいが発生する可能性や、発生した場合の影響を踏まえ、対策の優先順位を決めて取り組みましょう。
万が一、企業で個人情報漏えいが発生した場合、公的機関への報告は必須ですか?
個人データの漏えいなどが発生し、個人の権利利益を害するおそれがある一定の事態に該当する場合は、原則として個人情報保護委員会への報告が必要です。
報告対象となる場合、速報は原則として当該事態を知った日から3~5日以内、確報は原則として30日以内、不正の目的をもって行われたおそれがある場合は60日以内に報告します。
また、原則として本人への通知も必要です。