
VPN経由のランサムウェア攻撃、自社は大丈夫?
侵入経路・リスク診断・優先対策を解説
最新更新日: 2026/9/17
近年、テレワークの普及に伴い、多くの企業でVPN(Virtual Private Network)が業務に欠かせないインフラとなっています。一方で、ランサムウェア被害の6割以上が、VPN機器の脆弱性や認証情報の漏えいを悪用して侵入した攻撃によるものであり、VPNを標的とした攻撃への対策が重要な課題となっています。(※)
そのため、「VPNは安全なのか」「自社のVPN環境は大丈夫だろうか」と不安を感じている情報システム担当者も少なくないでしょう。しかし、VPNそのものが危険というわけではありません。多くの被害は、脆弱性管理や認証管理の不備を攻撃者に悪用されることで発生しています。
重要なのは、自社のVPN環境にどのようなリスクが存在するのかを把握し、優先順位を付けて対策を進めることです。
本記事では、VPNを悪用したランサムウェア攻撃の現状や、VPN機器が狙われる理由、代表的な攻撃パターンについて解説するとともに、優先度に応じた対策を紹介します。
※出典:令和7年におけるサイバー空間をめぐる脅威の情勢等について(警察庁サイバー警察局)
目次

1.VPNを悪用したランサムウェア攻撃の現状
近年、VPNを悪用したランサムウェア攻撃が急増しています。その現状は以下のとおりです。
被害企業の6割以上がVPN機器経由で侵入
警察庁が被害組織を対象に実施したアンケート調査によると、ランサムウェアの侵入経路はVPN機器が6割以上を占める状況です。(※)
VPNは、社外から社内ネットワークへ安全にアクセスするための仕組みであり、多くの企業でテレワーク環境を支える重要なインフラとして定着しています。しかし攻撃者は、VPN機器の脆弱性を悪用して認証を回避したり、漏えいした認証情報を使って正規の利用者になりすましたりすることで、社内ネットワークへの侵入を試みます。
※出典:令和7年におけるサイバー空間をめぐる脅威の情勢等について(警察庁サイバー警察局)
国内被害事例
2024年、岡山県内の病院で、VPN機器の脆弱性を悪用されたランサムウェア被害が発生しました。(※)
この攻撃により、電子カルテを含む院内システムが使用不能となり、医療業務に大きな影響が生じました。診療停止という最悪の事態は免れたものの、仮復旧までに約10日、完全復旧までには約3カ月を要しました。
この事例は、VPN機器の脆弱性を放置した場合、業務停止などの重大な被害につながるリスクがあることを示しています。
HENNGEでは、令和7年版警察白書をもとに、VPN経由の攻撃をはじめとする最新のサイバー脅威の動向と、企業が優先すべき対策をわかりやすくまとめた資料をご用意しています。1分程度で資料請求できますので、ぜひ以下よりご確認ください。

※出典:医療機関等におけるサイバーセキュリティに関する取組について(厚生労働省)
2. VPN機器が狙われる3つの理由
攻撃者がVPN機器を侵入口として選ぶ背景には、主に以下の3つの理由があります。
常時インターネット公開により攻撃対象として発見しやすいため
VPN機器は、社外からのリモートアクセスを受け付けるという性質上、インターネット経由で常時アクセス可能な位置に設置されます。そのため、攻撃者はインターネット上をスキャンするだけで、公開されているVPN機器を容易に特定できます。
近年では、特定の企業を狙うだけでなく、脆弱性のあるVPN機器を無差別に探索する攻撃も増加しています。公開されているVPN機器は、常に攻撃対象として監視されているという前提で対策を講じる必要があります。
一度の侵入で組織全体へ攻撃を拡大できる可能性があるため
VPN機器は、社外からの接続を認証するゲートウェイであり、社内ネットワーク全体への入口です。
攻撃者がVPN経由での侵入に成功すると、内部ネットワークへのアクセスが可能となり、認証情報の窃取や権限昇格を進める足がかりとなります。
侵入後は、Active Directory(AD)を標的とした管理者権限の奪取や、複数の端末・サーバーへの横展開が行われます。その結果、重要サーバーを含む組織全体の端末へランサムウェアが拡散されるリスクが高まります。
パッチ適用が遅れやすく脆弱性が放置されやすいため
VPN機器は業務継続に直結する重要インフラであるため、パッチを適用する前に影響範囲の精査や動作確認が必要となり、結果として適用が遅れるケースがあります。
しかし、VPN機器の脆弱性は攻撃者から特に注目されており、脆弱性情報の公開直後から悪用されるケースも少なくありません。警察庁の資料でも、攻撃者が「未修正の脆弱性」を悪用して侵入するケースが報告されており、VPN機器には速やかな対応が必要とされています。(※)
VPNの仕組みやメリット・デメリットについては、以下の記事をご参照ください。
※関連記事:VPNとは?セキュリティは大丈夫?わかりやすくVPNの仕組みや。メリット/デメリットを解説
※出典:令和7年におけるサイバー空間をめぐる脅威の情勢等について(警察庁サイバー警察局)
3.VPNを悪用した攻撃の3つのパターンと侵入後の流れ
VPN経由の攻撃は、主に3つのパターンに分類できます。それぞれの侵入手口と、侵入後に何が起こるのかを理解することで、自社に必要な対策の全体像が見えてきます。
VPNを悪用した攻撃のパターン
VPNを悪用したランサムウェア攻撃は、大きく「脆弱性悪用型」「認証情報窃取型」「サプライチェーン型」の3つに分類できます。
パターン1
脆弱性悪用型(ゼロデイ・パッチ未適用機器を標的にスキャン)
攻撃者がVPN機器の脆弱性を悪用して、認証を経ずに侵入する手口です。パッチ適用の遅れが主な原因となります。
パターン2
認証情報窃取型(クレデンシャルスタッフィング・MFA疲労攻撃)
漏えいしたID・パスワードや、MFA(Multi Factor Authentication)疲労攻撃(大量の認証プッシュ通知を送りつけ、利用者の誤操作や疲労に乗じて認証を突破する手口)を利用して正規利用者になりすまし、不正ログインを行う手口です。
パターン3
サプライチェーン型(VPNベンダー・MSPなどの委託先経由の侵入)
VPNベンダーやMSP(マネージドサービスプロバイダー)などの委託先を侵害し、そのアクセス権限を悪用して顧客環境へ侵入する手口です。
侵入後に何が起こるか
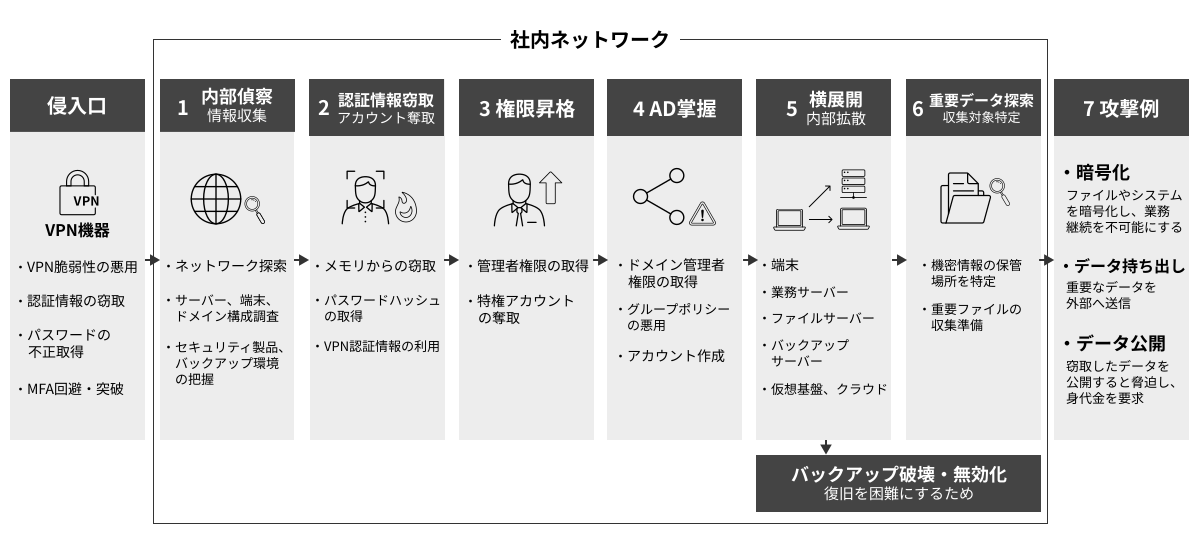
[図1]侵入後に何が起こるか
VPNへの侵入は攻撃の入口に過ぎず、攻撃者の最終的な目的は社内ネットワーク全体を掌握することです。
侵入後は、内部偵察によってネットワーク構成やActive Directory(AD)環境が調査され、認証情報の窃取や権限昇格を通じて管理者アカウントが奪われます。特に、ADが掌握された場合、組織内の端末やサーバーに対して広範囲な操作を許しかねません。
その後、攻撃者は端末や業務サーバー、ファイルサーバーだけでなく、バックアップサーバーや仮想基盤にも横展開します。さらに、復旧を困難にするため、バックアップを意図的に破壊・無効化するケースもあります。
バックアップを破壊・無効化したあと、最終的にランサムウェアが起動され、端末・サーバー上のデータが暗号化されます。その後、復号と引き換えに身代金を要求する脅迫状が送りつけられます。
4. VPN環境を守るために必要な対策と優先度
攻撃の手口と侵入後の流れを踏まえ、自社で取り組むべき対策を優先度とあわせて整理します。
すべての対策を同時に実施する必要はありません。まずは「優先度:高」の対策から着手し、体制の整備状況に応じて段階的に対策を拡張していくアプローチが現実的です。
| 優先度 | 対策 | 主な内容 | 対応する攻撃パターン |
| 高 | 脆弱性管理 | VPN機器のファームウェア更新・パッチ適用、不要な公開ポートの棚卸し | 脆弱性悪用型 |
| 高 | 認証強化 | MFAの導入、プッシュ通知型からパスキー(FIDO2規格に準拠した認証方式)・デバイス証明書への移行 | 認証情報窃取型 |
| 中 | 委託先・サプライチェーン管理 | VPNベンダー・MSPのアクセス権限の定期棚卸し、委託先のセキュリティ要件の明文化 | サプライチェーン型 |
| 中 | ASM(アタックサーフェス管理) | 外部公開資産の継続的な可視化・スキャン、設定ミスの早期検出 | 脆弱性悪用型 |
| 中 | エンドポイント対策(EDR) | 侵入後の不審挙動の検知・封じ込め、製品によってはロールバックによるファイル復旧支援 | 全パターン共通 |
| 中 | 24時間365日監視体制(SOC/MDR) | ログ監視・アラート対応の継続化、MDRを活用した外注も有効 | 全パターン共通 |
| 低(中長期) | ZTNA移行 | VPN中心の境界防御からゼロトラストへの段階的移行 | 全パターン共通 |
優先度:高
「優先度:高」では、直ちに実施しないと現在進行形で攻撃を受ける可能性が高く、重大な被害につながるおそれのあるリスクをまとめています。
脆弱なVPN機器は今この瞬間も攻撃対象となり得るため、パッチ適用による既知リスクの解消を先行させます。あわせて、漏えいした認証情報による不正ログインを防ぐ認証強化もセットで実施することが重要です。ほかの対策はいずれも、脆弱性管理と認証強化を土台として機能します。
優先度:中
「優先度:中」では、高優先度の対策を講じたあと、できるだけ早期に実施すべき対策をまとめています。
侵入口を絞っても、委託先経由の侵害や侵入後の横展開、検知漏れによって被害は拡大します。そのため、サプライチェーンのアクセス権限管理を整備するとともに、EDR(Endpoint Detection and Response)と24時間365日監視体制を組み合わせ、侵入後の被害を最小化します。
また、インターネットに公開されている資産を継続的に可視化するASM(アタックサーフェス管理)を実施することで、攻撃者に狙われる前にリスクを把握可能です。
優先度:低(中長期)
「優先度:低(中長期)」では、緊急性は低いものの、将来的なセキュリティ強化や構造的な課題を解決するために計画的に実施すべき対策をまとめています。
ZTNA(Zero Trust Network Access:ゼロトラストネットワークアクセス)への移行は、VPN中心の境界防御が抱える構造的な限界を根本から解消する対策です。VPNは一度侵入されると内部を自由に移動されるリスクがありますが、ZTNAはアクセスのたびにユーザーとデバイスを検証するため、侵入後の横展開を大幅に制限できます。
ただし、導入には既存のネットワーク構成や認証基盤の見直しが伴い、相応の投資と体制整備が必要です。そのため、まずは「優先度:高・中」の対策で喫緊のリスクに対処しながら、ZTNAへの移行は中長期の計画として段階的に進めることが現実的です。
脆弱性管理
VPN機器の脆弱性は、ランサムウェア攻撃の主要な侵入口の一つです。脆弱性情報が公開されると、攻撃者は短期間で悪用コードを作成し、未対策の機器を探索し始めます。
そのため、脆弱性情報が公開され次第、速やかにVPN機器のファームウェア更新やセキュリティパッチを適用することが重要です。あわせて、インターネットへ公開されているVPN機器や通信ポートを棚卸しし、不要な公開設定がないかを確認する必要があります。
認証強化
ID・パスワードのみに依存した認証では、漏えいした認証情報やパスワードスプレー攻撃による不正ログインを防ぎきれないため、多要素認証の導入は必須の対策です。ただし、近年はMFA疲労攻撃(大量の認証プッシュで誤操作を誘発)・リアルタイムフィッシング(偽サイトで認証情報とワンタイムコードを同時に窃取)・SIMスワップ(携帯電話番号を乗っ取りSMS認証を突破)など、MFAを突破する手口も確認されています。これらに共通するのは、正規の認証の仕組みそのものが悪用されてしまうという構造的な問題です。
特に、承認リクエストを繰り返し送りつけて利用者の誤タップを誘うMFA疲労攻撃は、プッシュ通知型MFAを採用している環境で有効に機能します。そのため、より強固な認証を実現するには、これらの手口が通用しないパスキー(FIDO2規格に準拠した認証方式)やデバイス証明書を活用した認証方式への移行も検討しましょう。
委託先・サプライチェーン管理
VPNベンダーやMSP(マネージドサービスプロバイダー)など、社内ネットワークへのアクセス権限を持つ委託先が侵害された場合、その権限を悪用して顧客環境へ侵入されるリスクがあります。
そのため、まずは委託先に付与しているアクセス権限を棚卸しし、業務上不要な権限は削除または最小化することが基本となります。あわせて、委託先に対してもMFAの適用やセキュリティ要件の遵守を、契約・運用ルールとして明文化することが重要です。
さらに、セキュリティチェックシートの提出や第三者認証の確認など、委託先のセキュリティ対策状況を定期的に評価する仕組みを設けることで、自社では直接管理できない侵入リスクを低減できます。
アタックサーフェス管理(ASM)
VPN機器だけでなく、インターネットへ公開されているシステム全体を把握することも重要です。攻撃者は公開資産を調査し、脆弱性を持つ機器や管理不足のシステムを探しています。
そのため、自社の外部公開資産を継続的に可視化し、不要な公開や設定ミスを早期に発見する必要があります。
攻撃対象となり得る資産を継続的にスキャン・管理することは、VPN対策の効果を高めるうえでも有効です。
エンドポイント対策(EDR)
VPN対策を強化しても、すべての侵入を防げるとは限りません。そのため、攻撃者がVPN経由で侵入した場合に備え、侵入後の検知と封じ込めを行う仕組みも必要です。
EDR(Endpoint Detection and Response)は、端末・サーバーなどのエンドポイント上の不審な挙動を監視し、ランサムウェアの実行や横展開の兆候を検知できます。感染が疑われる端末を自動で隔離する封じ込め機能も備えており、被害の拡大を防ぐことが可能です。また、ロールバック機能を備えた製品であれば、暗号化されたファイルの復旧を支援できる場合もあります。
VPN対策とエンドポイント対策を組み合わせることで、防御の多層化を実現できます。詳しくは以下の記事をご参照ください。
関連記事:EDRとは?専門家不在でも導入できる?運用負荷を抑え、被害を防ぐ4つの重要機能
24時間365日監視体制(SOC/MDR)
ランサムウェア攻撃は、管理者の対応が遅れやすい夜間や休日に実行されるケースが少なくありません。VPNへの不審なログインや異常な通信が発生しても、監視体制がなければ発見が遅れる可能性があります。
そのため、ログ監視やアラート対応を含む継続的な監視体制を整備することが重要です。自社で24時間365日体制を構築することが難しい場合は、外部のSOC(Security Operation Center)サービスやMDR(Managed Detection and Response)の活用も有効な選択肢となります。
侵入を完全に防ぐだけでなく、侵入後いかに早く検知して対応できるかが、被害の大きさを左右します。
ZTNA移行
VPN中心の境界防御は、一度侵入されると攻撃者が内部ネットワークを自由に移動できる構造的なリスクを抱えています。
ZTNAは「すべての通信を信頼しない」ことを前提に、ユーザー・デバイス・アクセス先ごとに都度アクセスの可否を判断する仕組みです。侵入後の横展開を大幅に制限できる点が、VPNとの根本的な違いです。
ただし、導入には既存ネットワークや認証基盤の見直しが伴うため、現行のVPN対策を先行させながら、中長期的な計画のもとで段階的に移行を進めることが現実的でしょう。
ゼロトラストの基本情報やVPNとの違いについては、以下の記事で解説しています。ぜひあわせてご覧ください。
関連記事:VPNには限界がある?ゼロトラストの考え方やVPNとの違いについて
Q&A
専任の担当者がいない組織におけるEDR・MDRの現実的な運用方法や、VPN機器の脆弱性対策といった、セキュリティ担当者が直面しやすい疑問にQ&A形式でお答えします。
VPN機器の脆弱性情報を見落とさずに把握するにはどうすればよいか?
脆弱性情報については、IPAの「重要なセキュリティ情報」や、JPCERT/CCの脆弱性情報、各VPNベンダーのセキュリティアドバイザリーページなどを定期的に確認することが基本です。
また、自社で継続的に監視するリソースがない場合は、アタックサーフェス管理(ASM)サービスを活用することで、自社環境に影響する脆弱性情報のアラートを自動で受け取る仕組みを整えられます。
専任のセキュリティ担当者がいない組織でEDRやMDRは運用できるか?
EDRは、導入するだけでは十分な効果を発揮できません。アラートへの対応やチューニングには専門知識が必要となるため、担当者がいない環境では運用が形骸化してしまうケースが多くあります。
専門組織がない企業では、MDRと組み合わせることが有効です。MDRを活用すれば、24時間365日体制でのアラートの受信からトリアージ、端末隔離までを外部へ委託できます。
対策を検討する際は、「ツールを導入すること」だけでなく、「運用できる体制を整えること」を優先して考える必要があります。
HENNGEでは、専任担当者がいない環境でのEDR・MDR選定に迷っている方向けに、導入チェックリスト付きの選定ガイドを無料で提供しています。自社に合った運用モデルを選ぶ判断材料としてご活用ください。
まとめ
VPN経由のランサムウェア攻撃は「脆弱性悪用型」「認証情報窃取型」「サプライチェーン型」の3つのパターンが主流です。
MFAを導入していても、不正アクセスを完全に防げるわけではありません。そのため、VPN機器の対策だけでなく、EDRによる侵入後対策や24時間365日監視体制を組み合わせた多層防御が重要となります。
HENNGE Endpoint & Managed Securityは、EDR・ASM・MDRを組み合わせ、侵入防止から侵入後対策までをワンストップでご支援するサービスです。
また、端末認証や多要素認証、脱パスワードなどを実現するHENNGE One Identity Edition(不正アクセス対策サービス)をご用意しており、評価環境のご提供も可能です。
VPN環境のリスク評価やエンドポイント対策の強化をご検討中の場合は、詳細資料やサービス情報をご覧いただくか、お気軽にご相談ください。


侵入防止。 そして、万が一の侵入時のランサムウェア被害を最小化
HENNGE One エンドポイントセキュリティ
HENNGE One エンドポイントセキュリティ