
ゼロトラストとは?
境界型セキュリティの限界と、ゼロトラストのメリット・段階的な導入ステップを解説
最新更新日: 2026/10/2
クラウドサービスの利用拡大やリモートワークの定着に伴い、従来の境界型セキュリティだけでは巧妙化するサイバー攻撃に対処しきれないケースが増加しています。こうした環境変化に対応するセキュリティ概念として、近年注目を集めているのが「ゼロトラスト」です。
一方で、「ゼロトラストとVPN(Virtual Private Network)の違いが分からない」「何から導入すればよいのか判断できない」といった課題を抱える企業も少なくありません。また、ゼロトラストは単一の製品ではなく、複数のセキュリティ対策を組み合わせて実現する考え方であるため、全体像を正しく把握せずに導入すると、期待した効果を得られないおそれがあります。
本記事では、ゼロトラストが求められる背景や従来の境界型セキュリティとの違い、実現に必要な技術要素を整理したうえで、導入のメリット・デメリット、自社で何から着手すべきかを見極めるための段階的な導入ステップを分かりやすく解説します。
目次
- ゼロトラストとは
- ゼロトラストが注目される理由は?
- 境界型セキュリティとゼロトラストの違い
- ゼロトラストを実現する6つの技術要素
- ゼロトラストのメリット
- ゼロトラストのデメリット&課題とその解決方法
- ゼロトラストは何から始めるべきか?「ID・アクセス管理から始める」という選択肢
- Q&A
- HENNGEが考える、これからのゼロトラスト
- まとめ
1.ゼロトラストとは
ゼロトラストとは、特定のIT製品やシステムを指す用語ではなく、セキュリティを維持・向上させるための考え方・原則です。そのため、1つの製品を導入するだけでゼロトラストが実現するわけではありません。
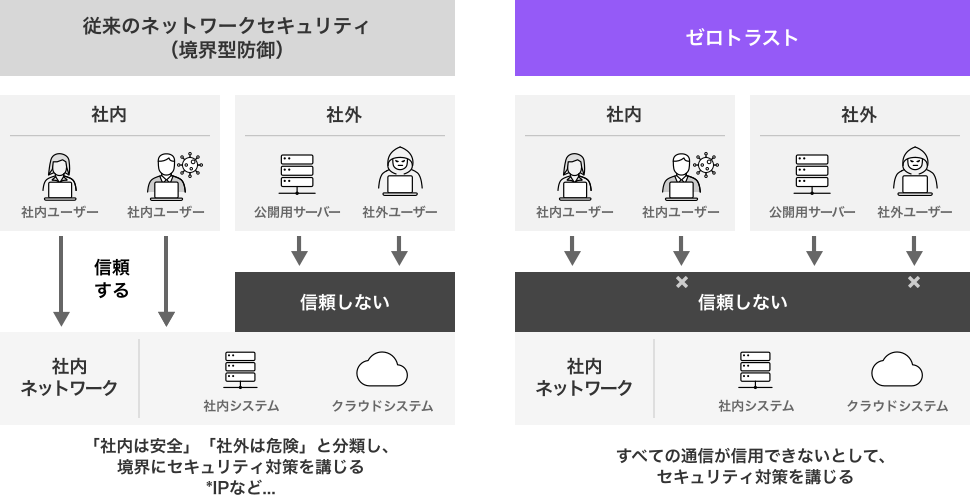
ゼロトラストは、従来の「内部ネットワークは信頼し、外部は信頼しない」という境界型セキュリティモデルの前提を見直し、社内外を問わずすべてのアクセスを都度検証するセキュリティの考え方です。ユーザーや端末、アクセス先、接続環境、リスクの状態などを継続的に確認したうえで、必要最小限のアクセスのみを許可する点を特徴としています。
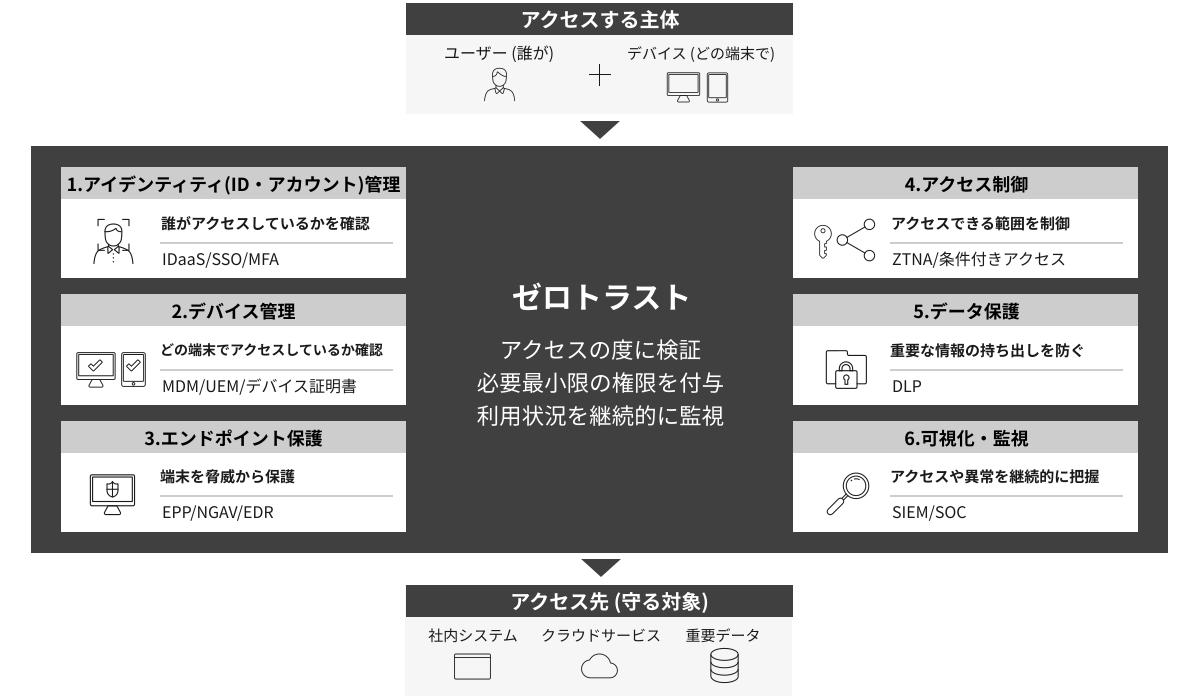
このゼロトラストを実現するためには、アイデンティティ管理、デバイス管理、エンドポイント保護、アクセス制御、データ保護、可視化・監視といった複数の技術要素を組み合わせ、継続的に運用することが重要です。
2.ゼロトラストが注目される理由は?
サイバー攻撃の高度化
サイバー攻撃の手法が日々高度化し、従来の境界型セキュリティだけでは防ぎきれない状況が増えています。特にフィッシング攻撃やランサムウェアの被害が多発しており、企業のセキュリティ対策が求められています。
また、攻撃者は一度侵入すると社内ネットワーク内を横断的に移動し、機密情報の窃取やシステム停止を引き起こすケースも少なくありません。
従来の境界型セキュリティは「社内へ侵入されないこと」を前提とした考え方であるため、ひとたび突破されると社内での横展開や情報漏えいを阻止しにくいという課題を抱えています。
クラウドサービスの広範な利用
クラウドサービスの利用が一般化した現在、社内ネットワークだけを保護する従来の境界型セキュリティでは、各クラウドサービスへのアクセスを十分に制御・管理することが困難になりました。
ゼロトラストは、クラウド環境においても一貫したセキュリティポリシーを適用できるため、クラウド時代に適したセキュリティモデルといえます。
リモートワークの普及
働き方の多様化により、リモートワークやハイブリッドワークを前提とした業務環境が定着しました。これに伴い、従業員が社外から業務システムやクラウドサービスへアクセスする機会が増え、「社内からのアクセスだから安全」という従来の前提が成り立ちにくくなっています。
そのため、社内外というネットワークの境界ではなく、アクセスのたびに利用者や端末の状態を検証し、必要最小限のアクセスのみを許可するゼロトラストの考え方が重要視されています。
関連記事:ゼロトラストとは?リモートワーク普及でセキュリティ強化が重要に
3. 境界型セキュリティとゼロトラストの違い
境界型セキュリティとゼロトラストでは、アクセスを信頼する基準や許可する権限の範囲が異なります。主な違いを以下の表に整理しました。
[表1] 境界型セキュリティとゼロトラストの主な違い
| 境界型セキュリティ | ゼロトラスト | |
| アクセス権限制御 | 社内ネットワークへの接続を基準に、比較的広い範囲へのアクセスを許可する場合がある | ユーザーや端末を個別に検証し、必要最小限の範囲に限定して許可する |
| クラウドサービスへの対応 | 社内ネットワークの保護が中心で、社外からのクラウド利用を一元管理しにくい | 社内外を問わず、IDや端末をもとに一貫したアクセス制御を行う |
| リモートワーク端末への対応 | VPN接続後の端末を社内端末と同等に扱う場合がある | 接続場所を問わず、利用者や端末の安全性を継続的に検証する |
境界型セキュリティは、「社内は安全、社外は危険」という前提に基づき、ファイアウォールやVPNなどを用いて社内ネットワークへのアクセスを制御するセキュリティモデルです。
一方、ゼロトラストではネットワークの内外で信頼を判断せず、すべてのユーザーや端末をアクセスのたびに検証します。
アクセス権限制御の違い
境界型セキュリティでは、一度VPNなどで認証されると、社内ネットワークに接続された複数のシステムやサーバーへ自由にアクセスできる構造になりがちです。そのため、認証情報が万が一漏えいした場合、攻撃者が社内ネットワーク内を横断的に移動し、被害が拡大するリスクがあります。
一方のゼロトラストでは、ユーザーや端末、アクセス先、接続環境などを総合的に評価し、必要最小限の権限のみをその都度付与します。これにより、不正アクセスが発生した場合でも、被害の拡大を抑制することが可能です。
クラウドサービス利用への対応の違い
境界型セキュリティは、社内ネットワークの保護を前提としたモデルです。そのため、社内ネットワーク中心の対策だけでは、メールやオンラインストレージ、業務アプリケーションなど、社外から直接利用するクラウドサービスへのアクセスを十分に管理・制御しにくい課題があります。
一方、ゼロトラストではネットワークの境界に依存せず、IDや端末ごとにアクセスを制御します。クラウドサービスを利用する際にも、社内外を問わず一貫したセキュリティポリシーをスムーズに適用可能です。
リモートワーク端末への対応の違い
境界型セキュリティでは、VPN接続後の端末を社内と同等に信頼するケースが多いため、仮にその端末がマルウェアに感染していた場合、社内ネットワーク全体へ被害が広がるおそれがあります。
一方、ゼロトラストでは接続元を問わず、利用者の認証情報に加えて端末のセキュリティ状態や接続環境まで継続的に検証します。安全性が確認できたアクセスのみを許可することで、リモートワーク環境下でもセキュリティリスクを低減できます。
関連記事:VPNには限界がある?ゼロトラストの考え方やVPNとの違いについて
4.ゼロトラストを実現する6つの技術要素
[図1] ゼロトラストの構成要素
アイデンティティ(ID・アカウント)管理
利用者の本人確認を徹底し、「誰がアクセスしているか」を継続的に検証するため、IDaaS(Identity as a Service|クラウド型ID管理・認証サービス)、シングルサインオン(SSO|Single Sign-On)、多要素認証(MFA|Multi Factor Authentication)などの技術が用いられています。クラウド利用が一般化した現代において、IDはアクセス制御の起点であり、認証情報を適切に保護することはゼロトラストを実現するうえで重要な要素です。
特にMFAを導入することで、万が一パスワードが漏えいした場合でも、不正ログインを防ぎやすくなります。
デバイス管理
PCやスマートフォンなどの端末を一元管理し、OSの更新状況やセキュリティ設定を確認するために、MDM(Mobile Device Management|モバイルデバイス管理)やUEM(Unified Endpoint Management|総合エンドポイント管理)が導入されています。これにより、管理されていない端末や、セキュリティ対策が不十分な端末からのアクセスを制限可能です。
さらに、デバイス証明書と組み合わせることで、会社が管理する端末であることを確認したうえでアクセスを許可する運用を実現できます。
エンドポイント保護
マルウェアやランサムウェアの実行を未然に防ぐ基本的なセキュリティ対策として、EPP(Endpoint Protection Platform|エンドポイント保護プラットフォーム)やNGAV(Next-Generation Antivirus|次世代アンチウイルス)が用いられます。近年では、AIや振る舞い検知を活用し、未知の脅威にも対応できる製品が増えています。
一方、侵入されることを前提とし、端末内の不審な挙動をリアルタイムで検知・分析して迅速な隔離や原因調査を支援するのがEDR(Endpoint Detection and Response|エンドポイントでの検知と対応)です。事前防御のEPP/NGAVと事後対応のEDRを組み合わせることで、侵入の前後を網羅する防御体系を構築できます。
アクセス制御
VPNのように社内ネットワーク全体へ接続するのではなく、利用者が業務で必要とするアプリケーションやシステムへ限定的にアクセスを許可するために、ZTNA(Zero Trust Network Access|ゼロトラストネットワークアクセス)が活用されています。
アクセス範囲を必要最小限に抑えることで、万が一アカウントが侵害された場合でも、被害の拡大を抑えられます。
また、条件付きアクセスでは、ユーザー、端末、接続場所、時間帯、リスクレベルなどをもとにアクセスの可否を動的に判断します。状況に応じて認証を強化できるため、柔軟かつ安全なアクセス制御を実現可能です。
データ保護
機密情報の持ち出しや外部への送信を検知・制御するために、DLP(Data Loss Prevention|情報漏えい防止)が活用されています。メールへのファイル添付やクラウドストレージへのアップロードなどを監視し、情報漏えいを未然に防ぎます。
外部からのサイバー攻撃対策としてだけでなく、メールの誤送信や内部不正による情報漏えい防止にも有効であり、重要なデータを保護するための主要な施策の一つです。
可視化・監視
認証ログやアクセスログ、セキュリティ機器の各種ログを一元的に収集・分析し、異常な挙動を検知するために、SIEM(Security Information and Event Management|セキュリティ情報イベント管理)が用いられています。複数のシステムを横断して監視できるため、単一の機器では気づきにくい高度な攻撃も検知しやすくなります。
さらに、SOC(Security Operations Center|セキュリティオペレーションセンター)では、専門の担当者が24時間365日体制で監視・分析を行い、インシデント発生時の対応まで支援します。これらの仕組みにより各種情報を横断的に可視化・監視することで、ゼロトラストを継続的に運用しやすくなります。
関連記事:ゼロトラストセキュリティのフレームワークとは?基礎から解説
5.ゼロトラストのメリット
強固なアクセス管理でセキュリティリスクを軽減
ゼロトラストでは、MFAやSSO、デバイス証明書などを組み合わせ、利用者と端末を継続的に検証します。そのため、ID・パスワードが万が一漏えいした場合でも、不正アクセスを防ぎやすくなります。
また、利用者ごとに必要最小限の権限のみを付与するため、アカウントが侵害された際にも社内システム全体への被害拡大を抑えられます。
さらに、アクセス元の環境や端末のセキュリティ状態に応じて権限を動的に制御できるため、リスクに応じた柔軟な運用が可能です。
柔軟な働き方を支援し、生産性向上に貢献
ゼロトラストを導入すれば、場所やデバイスを問わず安全なアクセス環境を確立できるため、テレワークやBYOD(Bring Your Own Device|私物端末の業務利用)をはじめとする多様な働き方に対応可能です。
また、ネットワーク全体への接続を前提とするのではなく、業務に必要なシステムごとにアクセスを制御します。これにより、従業員は必要なリソースへ安全にアクセスできるようになり、適切な設計・運用によって組織全体の利便性や生産性の向上にもつながります。
利用状況の監視・分析とログの可視化
ゼロトラストでは、認証やアクセス、SaaS(Software as a Service|インターネット経由で利用するソフトウェアサービス)の利用状況などのログを一元的に収集・分析します。これにより、不審なアクセスや異常な振る舞いを早期に検知できるため、インシデントへの迅速な対応につなげられます。
また、誰が、いつ、どのデータへアクセスしたのかを可視化できるため、原因調査や監査対応を効率化できるほか、シャドーITや内部不正の早期発見にも役立つ仕組みです。
6.ゼロトラストのデメリット&課題とその解決方法
ゼロトラストは、セキュリティ強化という大きなメリットがある一方で、導入や運用におけるいくつかの課題も存在します。HENNGE Oneは、これらの課題を解決し、導入をスムーズに進めるための機能を提供しています。
デメリット&課題その1
導入・運用コストの増加

ゼロトラスト導入は、既存のセキュリティインフラの見直しや新たなセキュリティ製品の導入が必要となり、多額の初期費用や運用コストが発生する可能性があります。特に、オンプレミス環境で実現しようとすると、複雑なネットワーク構成や機器の追加が必要となるため、コストがさらに増大する傾向にあります。
解決法その1
HENNGE Oneは、
スモールスタート・コストカットが可能
HENNGE Oneはクラウドサービスであるため、初期費用を抑え、スモールスタートが可能です。また、既存のオンプレミスシステムやクラウドサービスとの連携が容易なため、段階的な導入を進めることができます。これにより、初期投資を抑えつつ、ゼロトラストへの移行を実現できます。
デメリット&課題その2
運用負荷の増大

ゼロトラスト環境では、膨大な量のセキュリティログが生成されます。これらのログをリアルタイムで監視・分析し、異常なアクセスや挙動を検知するためには、高度な技術と人的リソースが必要となります。セキュリティ担当者の負担が増大し、運用が困難になる可能性があります。
解決法その2
HENNGE Oneは、
使いやすい管理画面と自動検出が可能
HENNGE Oneは、直感的に操作できる管理コンソールを提供し、セキュリティログを可視化します。また、HENNGE Cloud Protection (for Microsoft 365)という機能では、動的に解析し、悪質な行動を安全に検知します。これにより、セキュリティ担当者の負担を軽減し、効率的な運用を支援します。
さらに、HENNGE Endpoint & Managed Securityでは、EPP・EDRによる端末保護に加え、専門スタッフが24時間365日体制でアラートの分析や報告、端末の隔離・復旧までを支援します。社内だけですべての監視・対応を担う必要がなくなるため、専門人材や運用リソースが限られている企業でも、セキュリティ運用の負担を抑えやすくなります。
デメリット&課題その3
ユーザー体験の低下

ゼロトラストでは、すべてのアクセスに対して認証コードの入力などの認可が必要になるため、ユーザーは頻繁に認証を求められたり、アクセスが制限されたりすることがあります。これにより、業務効率が低下し、ユーザーの不満につながる可能性があります。
解決法その3
HENNGE Oneは、
ユーザー体験の向上に貢献
従来の多要素認証は、都度複雑な認証コードを入力する必要がありますが、HENNGE OneのサービスHENNGE Lockは、認証コードの入力という煩わしさを解消し、通知に対しタップするだけで認証を完了できるため、ゼロトラスト環境におけるユーザー体験向上に貢献します。これにより、業務効率の低下やユーザーの不満につながるゼロトラストの課題の一つを解決します。
7.ゼロトラストは何から始めるべきか?「ID・アクセス管理から始める」という選択肢
ゼロトラストは、一度にすべての仕組みを導入する必要はありません。まずはID・アクセス管理を強化し、利用者の本人確認を適切に行える環境を整えることが第一歩となります。
特に、MFAやSSO、ID管理は比較的導入しやすく、パスワード漏えいによる不正ログインのリスクを抑えられます。専任のセキュリティ担当者がいない企業でも取り組みやすく、多くの企業が最初のステップとして導入しやすい対策です。
なお、EPPやNGAVによるマルウェア対策は、ゼロトラストを導入するかどうかにかかわらず実施すべき基本的なセキュリティ対策です。そのため、STEP1からSTEP4までのいずれのフェーズにおいても並行して導入・運用し、端末を保護することが前提となります。
[表2] 導入フェーズ別の取り組み内容・体制負荷・達成できる水準の比較
| フェーズ | 主な取り組み | 体制負荷 | 実現できること |
| STEP1 | SSO・MFA・ID管理 | 低 | 本人確認を強化し、不正ログイン対策を進める |
| STEP2 | MDM/UEM・デバイス証明書・EDR | 中 | 管理され、一定のセキュリティ要件を満たした端末からのみアクセスを許可する |
| STEP3 | ZTNA・条件付きアクセス | 中〜高 | VPN依存を減らし、必要最小限のアクセス権限を実現する |
| STEP4 | DLP・SIEM・SOC | 高 | データ保護やログ監視を強化し、継続的な検知・運用体制を整備する |
①STEP1:アイデンティティ基盤の整備
SSOやMFA、ID管理を導入し、「誰がアクセスしているか」を確実に確認できる認証基盤を整備します。ゼロトラストではIDがセキュリティの起点となるため、まずは認証基盤を整えることが欠かせません。
また、このフェーズは比較的導入しやすく、短期間で高い効果が期待できることから、多くの企業が最初に取り組みます。4つのステップのなかでも体制面の負荷が小さく、専任のセキュリティ担当者がいない企業でも着手しやすい段階です。
②STEP2:デバイス信頼性の確保
MDM/UEMやデバイス証明書を活用して、「管理された端末かどうか」を検証できる環境を整備します。さらに、EDRを導入することで、侵入後の不審な挙動を検知できる体制を構築します。
ゼロトラストでは、利用者だけでなく、アクセス元となる端末が一定のセキュリティ要件を満たしているかを確認することも重要な考え方です。
これにより、未管理の端末やセキュリティ更新が行われていない端末からのアクセスを制限できるほか、EDRによって侵入後の不審な挙動も検知できるため、端末を起点とした被害の拡大を抑えやすくなります。
③STEP3:アクセス制御の強化
ZTNAや条件付きアクセスを活用し、ユーザーや端末の状態に応じてアクセスを動的に制御します。ネットワーク全体への接続ではなく、業務に必要なアプリケーションやシステム単位でアクセス範囲を限定する仕組みです。
これにより、万が一アカウントが侵害された場合でも、アクセス範囲を最小限に抑えられるため、社内ネットワーク内での横展開や情報漏えいのリスクを低減できます。
④STEP4:データ保護・監視体制の整備
DLPやSIEM、SOCを導入し、重要データの持ち出し防止やアクセスログの監視体制を整備します。すべてのアクセスを可視化し、異常な挙動を継続的に監視することで、インシデントを早期発見できる環境を整えましょう。
また、万が一情報漏えいやサイバー攻撃が発生した場合でも、原因調査や影響範囲の特定を迅速に行えるため、被害の最小化や運用改善につながります。このフェーズは、ゼロトラストを継続的に運用するために欠かせない最終段階です。
一方で、ログの分析や運用には専門知識が求められる場面も多く、4つのステップのなかで体制面の負荷が最も高くなる傾向があります。ただし、MDR(Managed Detection and Response|検知と対応のマネージドサービス)などの外部サービスを活用し、運用負荷を軽減することも可能です。
ここまで紹介した4つのステップのうち、HENNGE OneはSTEP1(SSO・MFA・ID管理)とSTEP2の「デバイス証明書」に対応しており、STEP3(ZTNA・条件付きアクセス)についても2026年秋のリリースを予定しています。また、HENNGE Endpoint & Managed Securityにより、STEP4で求められる24時間365日の監視・対応体制の整備も支援しています。
8. Q&A
ゼロトラストを導入する際にVPNを廃止する必要はありますか?
結論として、VPNを直ちに廃止する必要はありません。
ゼロトラストとVPNでは、「認証後に社内ネットワークへ広くアクセスを許可するか」「アクセスのたびに必要最小限の権限だけを検証・付与するか」という思想そのものが異なりますが、実際の移行では既存のVPN環境を活かしながら段階的に進める企業がほとんどです。
具体的には、まずMFAやSSOによる認証基盤を整え、その後ZTNAや条件付きアクセスを取り入れることで、VPNへの依存を徐々に減らしていくアプローチが現実的です。
ゼロトラストの3原則とは何ですか?
ゼロトラストの代表的な3つの原則は以下のとおりです。(※)
-
明示的に検証する
すべてのアクセス要求に対して、ユーザーや端末、接続場所、デバイスの状態など、利用可能な情報をもとに認証・認可を行います。 -
最小権限アクセスを適用する
利用者やシステムには、業務に必要な範囲の権限だけを必要な期間付与します。これにより、認証情報の漏えいや不正アクセスが発生した場合でも、被害範囲を抑えやすくなります。 -
侵害を前提とする
「侵入されないこと」を前提とするのではなく、攻撃者がすでにネットワーク内に存在する可能性を想定して対策を講じます。アクセス範囲の分離や通信の暗号化、ログの監視・分析などを継続的に実施することで、被害の拡大防止や早期検知へつなげます。
これら3つの原則に基づいてアクセスを制御することで、万が一認証情報が漏えいした場合でも、被害の拡大を効果的に防ぎます。
関連記事:脱VPNとは?ゼロトラストネットワークアクセスとの違いも合わせて解説
9. HENNGEが考える、これからのゼロトラスト
ここまでご紹介したID・アクセス管理は、ゼロトラストを実現するための第一歩にすぎません。
HENNGEでは、ID・アクセス管理に加え、VPNに依存しないネットワーク環境の実現、EDR・EPP・MDRを組み合わせたランサムウェア対策、サプライチェーン全体を見据えたなりすましメール対策までを含めた包括的なセキュリティ対策を、これからのゼロトラストのあるべき姿として描いており、2026年にフルマネージド型のEDR・EPP・MDRサービス(3月)や、脱VPNをシームレスに実現する「Mesh Network」(10月)のリリースしました。
もちろん、これらはHENNGEが考える方向性であり、すべての企業に同じ優先順位が当てはまるわけではありません。しかし、まずはID・アクセス管理を起点として着手し、自社の事業環境やリスクに応じてこうした複合的なセキュリティ対策へ段階的に視野を広げていく姿勢が重要です。
関連記事:HENNGE Unveiled 2026 - 新製品発表会
10.まとめ
ゼロトラストは、一度に完成させるものではありません。まずはMFAやSSO、ID管理をはじめとする「STEP1:アイデンティティ基盤の整備」から着手することが現実的です。認証基盤を強化するだけでも、パスワード漏えいによる不正ログインのリスクを低減でき、ゼロトラスト実現に向けた第一歩として導入しやすい対策といえます。
HENNGE Oneは、MFAやSSOを含む高度なID・アクセス管理機能を提供し、ゼロトラストの土台となる認証基盤の構築を支援するクラウドセキュリティサービスです。
ゼロトラストを段階的に実現したいとお考えの企業は、まずID・アクセス管理から取り組み、自社の成長フェーズに合わせてHENNGE Oneの各サービスの活用を検討してみてはいかがでしょうか。
関連記事:HENNGE Unveiled 2026- 新製品発表会 -in TOKYO NODE HALL

高品質なEPP・EDRとあわせて、24時間365日体制のフルマネージドサービス
HENNGE One エンドポイントセキュリティ
HENNGE One エンドポイントセキュリティ