
NGAVとは?
従来型アンチウイルスとの違い・EDRとの組み合わせ・選び方まで情シス担当者向けに実務目線で解説
最新更新日: 2026/10/1
NGAV(Next Generation Anti-Virus|次世代型アンチウイルス)とは、端末上の不審な挙動をもとに、マルウェアの実行や感染を未然に防ぐためのエンドポイント防御です。
現在利用しているアンチウイルスで、ランサムウェアやファイルレス攻撃まで十分に防げるのかという懸念に対し、NGAVとEDRの違いや、どちらを優先すべきか判断しきれない企業は少なくありません。NGAVは感染前の防御を強化する仕組みですが、導入すればすべての攻撃を防げるわけではないのも事実です。
本記事では、従来型アンチウイルスとの違い、EDRとの役割分担、切り替えにおける判断基準、製品選定時の確認ポイントを実務目線で整理します。
目次
- NGAVとは
- NGAVが注目される背景
- 従来型アンチウイルスとNGAVの違い
- NGAVとEDRを組み合わせるべき理由
- NGAVとEDRのどちらを先に導入すべきか
- NGAV製品を選ぶときに見るべき評価基準
- Q&A
- まとめ

1.NGAVとは
NGAVとは、端末上で発生する不審な動きやファイルの特徴を分析し、マルウェアの実行や感染を未然に防ぐためのエンドポイント防御です。「Next Generation Anti-Virus」の略であり、日本語では「次世代アンチウイルス」と呼ばれます。
過去に確認されたマルウェアの特徴情報をもとに検知する方式が中心だった従来型に対し、NGAVはファイルの一致だけでなく、実行時の挙動やプロセスの動きまで精査します。これにより、未知のマルウェアや不審な活動を早い段階で検知・ブロックすることが可能となりました。
なお、NGAVは単独の製品名ではなく、EPP(Endpoint Protection Platform|エンドポイント保護プラットフォーム)の一機能として提供されるケースも少なくありません。高度な脅威の検知にあたっては、主に以下の3つの仕組みを組み合わせています。
AI・機械学習による振る舞い検知
NGAVは、既知のパターンと一致するかという点だけでなく、AIや機械学習を用いてファイルの構造・コードを多角的に分析します。さらに、振る舞い検知により、プログラムの動きが不自然かどうかを正確に判定することが可能です。
たとえば、短時間で大量のファイルを暗号化する、通常は使わないプロセスが権限昇格を試みる、不審な通信を始めるといった挙動をもとに脅威を判断します。シグネチャDBに登録されていない未知のマルウェアにも対応しやすいという強みがあります。
メモリ解析(ファイルレス攻撃への対応)
ファイルレス攻撃は、端末上に不審な実行ファイルを残さず、PowerShellなどの正規ツールやメモリ上の処理を悪用する攻撃手法です。従来型アンチウイルスはファイルをスキャンして検知する仕組みが中心のため、このような攻撃を見逃すリスクがあります。
これに対し、NGAVはメモリ上に展開されたコードや不審なプロセスのメモリ領域を直接解析することで、ファイルを残さない巧妙な攻撃にも対応できるようになります。
クラウド脅威インテリジェンス
NGAVでは、クラウド上に集約された脅威情報を活用する製品が多く見られます。世界中の端末やセキュリティ研究機関から得られる攻撃情報をリアルタイムで収集・分析し、1つの端末が新しいマルウェアを検知すると、その情報がクラウドを経由してほかの端末にも即時反映される仕組みです。
定義ファイルの更新を待つ必要があった従来型とは異なり、最新のデータが随時アップデートされるため、亜種マルウェアや新種の攻撃にも遅れを取りません。
2.NGAVが注目される背景
NGAVが注目される背景には、従来型アンチウイルスだけでは防ぎきれない高度な攻撃の急増があります。
既知のマルウェアを検知する基本対策として従来型は有効ですが、脅威が多様化した現在、シグネチャに依存した防御だけでは限界があるのが実情です。特に、未知のマルウェア、ファイルレス攻撃、ゼロデイ攻撃、リモートワーク端末を狙った攻撃への対応が急務となっています。
従来型アンチウイルスではシグネチャに登録されていない脅威には対応できない
従来型アンチウイルスは、過去に確認されたマルウェアの特徴をシグネチャDBに登録し、端末内のファイルと照合して脅威を検知する仕組みです。このアプローチは、既知のマルウェアに効果を発揮する一方、まだDBに登録されていない新種の特定には遅れが生じやすくなります。
攻撃者は検知を回避するようマルウェアを短期間で変化させるため、パターン照合だけの対策では防御が後手に回るリスクを否定できません。
ファイルレス攻撃・ゼロデイ攻撃が増えている
ファイルレス攻撃は、従来型のファイルスキャンをすり抜ける巧妙な手法であり、近年急増しています。
また、ソフトウェアの脆弱性が修正される前に仕掛けられるゼロデイ攻撃も大きな脅威です。この攻撃はソフトウェアの脆弱性そのものを悪用するため、修正パッチの配布よりも早く実行されます。未知の挙動をリアルタイムで検知する仕組みがなければ、侵入に気づくことすら困難になります。
社外端末の増加により、境界防御だけでは守れなくなっている
クラウドサービスの利用拡大やリモートワークの定着に伴い、社外へ持ち出される端末が攻撃の標的となるケースが増えました。従来のように、社内ネットワークの入口で通信を監視するだけでは、すべての端末を守りきることは不可能です。
現在はVPNを経由せずクラウドサービスへ直接アクセスする端末や、社外から業務データを扱うPCも増えているため、端末そのものの防御力を高めなければなりません。こうした環境変化に対応するセキュリティ手段として、NGAVへの関心が高まっています。
関連記事:【最新】ランサムウェア国内事例9選!攻撃傾向と対策を解説
3.従来型アンチウイルスとNGAVの違い
従来型アンチウイルスとNGAVの大きな違いは、脅威を検知するアプローチにあります。従来型は、既知のマルウェアの特徴をシグネチャDBと照合して検知する仕組みです。一方のNGAVは、AI・機械学習、振る舞い検知、メモリ解析、クラウド上の脅威情報などを組み合わせ、未知の攻撃や不審な挙動を検知します。
自社のアンチウイルスがどちらに近いかを判断するには、製品名だけでなく、どの検知技術を備えているかを確認することが重要です。
[表1] 従来型アンチウイルスとNGAVの検知アプローチ・対応攻撃の比較
| 項目 | 従来型アンチウイルス | NGAV |
| 主な検知方式 | シグネチャDBによる照合 | AI・機械学習、振る舞い検知 |
| 対応しやすい脅威 | 既知のマルウェア | 未知のマルウェア、ファイルレス攻撃、ゼロデイ攻撃 |
| 脅威情報の更新 | 定義ファイルの更新に依存 | クラウド脅威インテリジェンスを活用 |
4.NGAVとEDRを組み合わせるべき理由
NGAVは、マルウェアの実行や感染を未然に防ぐ「侵入前の対策」として有効です。しかし、正規ツールの悪用や段階的な侵入など、攻撃手法によっては防御をすり抜ける可能性があります。
そのためエンドポイント対策では、NGAVによる感染前のブロックに加え、侵入後の不審な挙動を検知して端末隔離、原因調査、復旧を支援するEDR(Endpoint Detection and Response|エンドポイントでの検知と対応)を組み合わせることが重要です。NGAVで入口を守り、EDRですり抜けたあとの被害拡大を抑えることで、実効性のある防御体制を構築できます。
NGAVとEDRの役割分担
両者の関係は、攻撃の流れに沿って整理するとわかりやすくなります。
[図1] 攻撃ステージ別(侵入前・侵入中・侵入後)の担当範囲
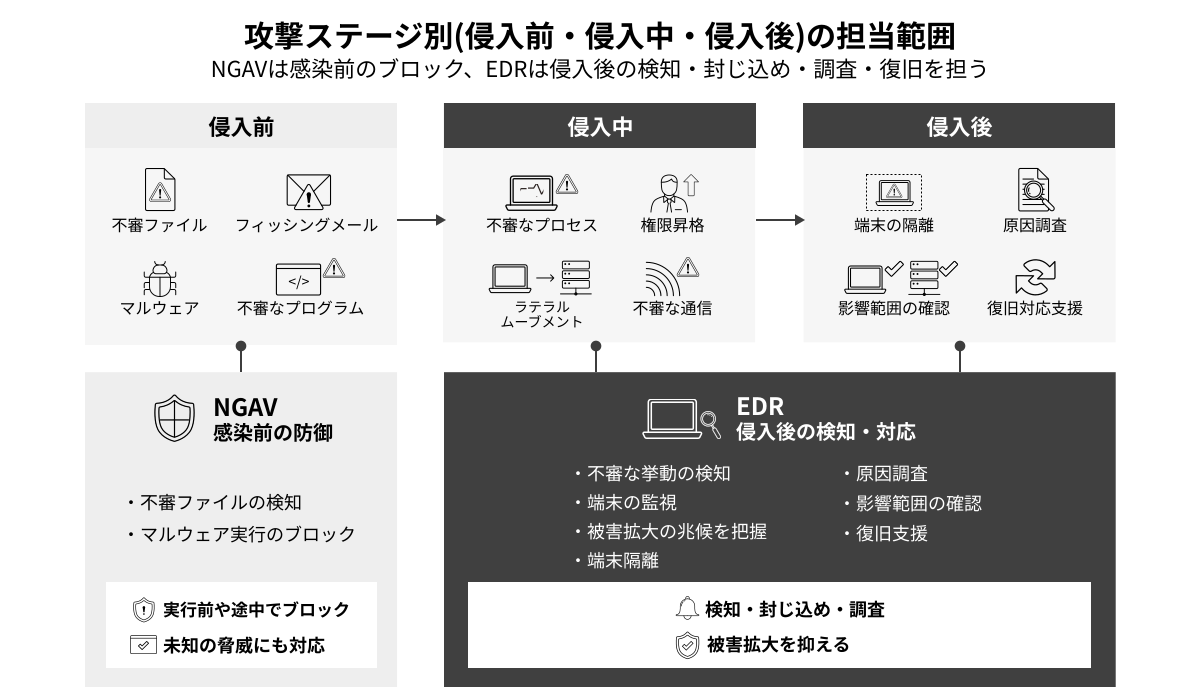
NGAVはマルウェアの実行を防止する「予防」の層を担います。一方、EDRは侵入中・侵入後の段階で攻撃を検知・封じ込める「対応」の層を担うシステムです。
この2層が揃って初めて、「入口で防ぎ、すり抜けたあとも気づいて止める」という実効的な防御体制が構成されます。
関連記事:EDRとは?専門家不在でも導入できる?運用負荷を抑え、被害を防ぐ4つの重要機能
5.NGAVとEDRのどちらを先に導入すべきか
現在のアンチウイルスの機能水準と、自社の体制・予算の状況によって、優先すべき選択肢は異なります。
NGAVを優先すべきケース
シグネチャ検知中心の従来型アンチウイルスのみで運用しており、未知のマルウェアやランサムウェアへの対策に不安がある場合は、NGAVを先に整備するのが合理的です。感染前の防御が弱い状態では、攻撃の侵入を許す機会そのものが増え、EDRで検知・対応する前に重大なインシデントにつながるおそれがあります。まずは入口の防御力を高めることが重要です。
特に、社外利用端末が多い、クラウドサービスへの直接アクセスが多い、個人情報や機密情報を扱う端末が多い企業では、感染前の防御強化が優先されます。
EDRを先行導入すべきケース
すでにNGAV相当の振る舞い検知機能を持つアンチウイルスを導入済みで、感染前の防御が一定水準を満たしている場合は、侵入後の検知・対応を担うEDRを先行導入する選択肢が現実的です。
この場合に重視すべきは、入口対策をさらに積み増すことよりも、侵入後に被害を止められる体制を早期に整えることです。既存のアンチウイルスで一定の感染前対策ができていても、侵入後の検知や端末隔離、影響範囲の確認ができなければ、攻撃を受けた際に対応が後手に回ります。そのため、不足している対策を補うという観点では、EDRを先に導入して「侵入されたあとに気づき、止める力」を強化する判断が賢明です。
6.NGAV製品を選ぶときに見るべき評価基準
NGAV製品を選ぶ際は、検知率の高さだけで判断しないことが重要です。仮に未知のマルウェアを検知できたとしても、業務アプリを誤検知したり、アラート対応が自社で回らなかったりすれば、十分な効果は得られません。
製品比較を行う際は、検知性能に加えて、業務への影響、運用負荷、インシデント対応機能、サポート体制も含めて総合的に評価する必要があります。
検知性能・機能
まず確認すべきは、未知のマルウェア、ファイルレス攻撃、ランサムウェア、不審な挙動をどこまで検知・ブロックできるかです。第三者機関のテスト結果を見る際も、単純な検知率だけでなく、どの攻撃シナリオに対応しているかを確認しましょう。
誤検知率と業務適合性
NGAVは振る舞い検知を活用するため、一般的な業務アプリや自社独自のツールを誤検知するリスクがあります。そのため、PoC(試用評価・導入前検証)では、自社の業務システム、開発ツールなど実業務で使う端末を必ずテスト対象にしてください。そのうえで、誤検知の発生頻度や除外設定のしやすさを確認します。
運用負荷
管理コンソールの見やすさや、端末の管理のしやすさ、ポリシー配布などの作業に伴う運用負荷も見落とせません。社内に専任のシステム担当者が少ない場合は、日々の確認やチューニングにどれだけの手間を要するか、事前に見極めておく必要があります。
インシデント対応機能
不審な挙動を検知したあとに、端末隔離や影響範囲の確認、ログ確認、レポート出力などが可能かどうかもチェックしたいポイントです。特に、EDRと連携できる製品であれば、侵入後の調査や封じ込めまで含めた対応がしやすくなります。
サポート・運用支援体制
日本語サポート、24時間365日対応、初期設定支援、運用代行やマネージドサービスの有無も重要な評価基準になります。自社だけでアラート対応やチューニングを行うことが難しい場合は、製品の機能面だけでなく、ベンダー側が提供する運用支援の範囲まで精査することが成功の鍵です。
7. Q&A
NGAVの導入や運用に関して、企業のシステム担当者からよく寄せられる質問とその回答をまとめました。
NGAVと従来型アンチウイルスは併用すべきか、入れ替えるべきか
基本的には入れ替えを推奨します。2つの製品を同時に稼働させると、互いの動作を脅威と誤検知したり、端末のパフォーマンスが低下したりする場合があるためです。
実際の判断は、現在導入しているアンチウイルスの機能によって異なります。シグネチャ検知中心でNGAV相当の機能が備わっていない環境であれば、入れ替えを検討してもよいでしょう。
一方、振る舞い検知やクラウド脅威インテリジェンスを備えている場合は、設定や契約プランの見直しだけで対応できることもあります。まずは現在の製品がどの検知技術を搭載しているかを確認してください。
EDRとNGAVを別ベンダーで揃えても問題ないか
別ベンダーの製品であっても、それぞれを導入・運用することは可能です。ただし、管理コンソールが分かれるため、アラート確認をはじめとする運用フローが複雑になるデメリットがあります。
運用負荷を抑えたい場合は、NGAVを含むEPP機能とEDRを同一基盤で管理できる製品を検討してもよいでしょう。
たとえばHENNGE Endpoint & Managed Securityは、NGAVを含むEPP機能、EDR、脆弱性診断、24時間365日フルマネージドのMDRを1つのパッケージで提供しています。専任担当者が少ない組織でも、エンドポイント対策を迷わず一元管理しやすくなります。
専任担当がいなくても運用できるか
製品を導入するだけなら可能ですが、検知後のアラート確認、除外設定、ポリシー調整、インシデント対応まで自社で継続するには一定の運用負荷がかかります。
専任担当者がいない場合は、日本語サポート、24時間365日対応、初期設定支援、マネージドサービスの有無を重視して製品を選定しましょう。
NGAVは導入して終わりではなく、自社で運用していける体制とセットで検討することが重要です。
まとめ
NGAVは、従来型アンチウイルスでは防ぎきれない未知のマルウェアや不審な挙動を検知・防御するための有効な対策です。ただし、NGAVを導入すればすべての攻撃を防げるわけではありません。侵入後の動きを監視するEDRと組み合わせることで、「入口で防ぎ、すり抜けたあとも気づいて止める」という強固な2層の防御体制が完成します。
まずは自社のアンチウイルスがNGAV相当の機能を備えているかを確認してください。シグネチャ検知中心であればNGAVへの切り替えを、すでに一定水準のアンチウイルスを使っているならEDRの先行導入を検討するとよいでしょう。製品選定の際は検知率だけでなく、誤検知率、自社PoCでの評価、サポート体制まで含めて判断することが重要です。
HENNGE Endpoint & Managed Securityは、NGAVに相当するEPP機能、EDR、脆弱性診断、24時間365日フルマネージドのMDRを1つのパッケージで提供するサービスです。専任担当者が少ない組織であっても、導入から運用まで手厚い日本語サポートを受けながらエンドポイント防御を強化できます。
NGAVの導入やエンドポイント対策の強化をご検討中の方は、ぜひ詳細資料をご覧いただくか、お気軽にお問い合わせください。

高品質なEPP・EDRとあわせて、24時間365日体制のフルマネージドサービス
HENNGE One エンドポイントセキュリティ
HENNGE One エンドポイントセキュリティ