
SASEとは?
仕組みや構成要素、導入メリットをわかりやすく解説
公開日: 2026/11/18
クラウドサービスの利用拡大やテレワークの定着により、従来の境界型セキュリティだけでは企業の情報資産を十分に保護することが難しくなっています。こうした課題に対応するアーキテクチャの一つが、SASE(Secure Access Service Edge|セキュア アクセス サービス エッジ)です。
しかし、SASEには多様な機能が含まれるため、「どのような仕組みなのか」「自社ではどの機能を優先すべきか」と悩む担当者も少なくありません。本記事では、SASEの概要や必要とされる背景をはじめ、構成する5つの主要機能や導入優先度の考え方、導入メリット、製品選定時のポイントまで詳しく解説します。
目次
- SASEとは?
- SASEが必要とされる背景
- SASEを構成する5つの主な機能
- SASEの5つの機能はすべて必要か?導入優先度の考え方
- SASEとゼロトラストの関係
- SASE導入のメリット
- SASE導入時に確認すべきポイント
- よくある質問
- まとめ
1.SASEとは?
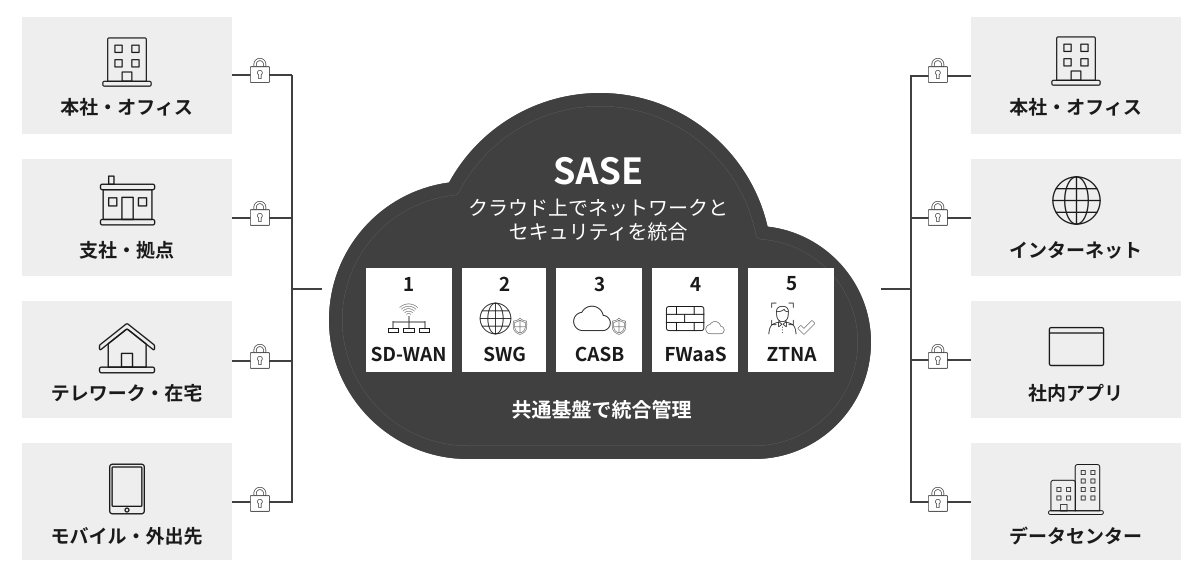
[図1]SASEの全体像
SASEとは、SD-WAN(Software-Defined Wide Area Network|ソフトウェア定義型 WAN)などのネットワーク機能と、SWG(Secure Web Gateway|セキュア Web ゲートウェイ)、CASB(Cloud Access Security Broker|クラウドアクセスセキュリティブローカー)、FWaaS(Firewall as a Service|サービス型ファイアウォール)、ZTNA(Zero Trust Network Access|ゼロトラストネットワークアクセス)などのセキュリティ機能を統合し、主にクラウド経由で提供するアーキテクチャです。
ガートナー社が提唱した概念で、ネットワーク接続とセキュリティ機能を組み合わせることで、本社・拠点・テレワークなどの利用環境から、オンプレミスやクラウド上のリソースへのアクセスに、共通のセキュリティポリシーを適用できます。(※)
また、利用者や端末情報に基づく動的なアクセス制御により、ゼロトラストの実装をネットワーク・アクセス制御の面から支えます。
なお、SASEは特定の製品名ではなく、ネットワークとセキュリティの機能を統合的に提供するアーキテクチャです。そのため、必要な機能を一つのベンダーの共通基盤で提供する形態だけでなく、複数ベンダーの製品を連携させて構成する形態もあります。
※出典:Gartner Researchの新レポート クラウドにおけるネットワークセキュリティの未来(ZDNET Japan)
2.SASEが必要とされる背景
SASEが必要とされる背景には、利用者・端末・アクセス先の分散と、それに伴うネットワーク・セキュリティ運用の複雑化があります。
①働き方とシステム環境の変化
近年はMicrosoft 365やGoogle Workspace、Salesforceなどのクラウドサービスの利用が急速に拡大し、テレワークやモバイルワーク、複数拠点から、社内ネットワークの外にあるシステムやデータへアクセスする機会が増えました。
利用者、端末、アクセス先が社内外へ分散した結果、ネットワークの内側と外側を分けて守る従来の境界型セキュリティだけでは、場所を問わず一貫したアクセス制御やセキュリティポリシーを適用することが難しくなっています。(※)
※出典:令和7年版情報通信白書 第1章 「社会基盤」としてのデジタルの浸透・拡大と動向(総務省)
②ネットワークとセキュリティ運用の複雑化
分散した利用環境に対応するため、VPN、ファイアウォール、Webプロキシ、CASBなどを個別に導入・管理している場合、それぞれの設定やポリシー、ログを別々に管理しなければなりません。その結果、設定変更や障害対応、ログ確認などの運用負荷が大きくなり、製品間でポリシーの不整合や設定漏れが生じるリスクも高まります。
また、社外や拠点からクラウドサービスへの通信を、本社やデータセンターへ一度集約してからインターネットへ接続する構成では、通信の集中によって回線負荷や遅延が発生しやすい点も課題です。
こうした課題に対応する選択肢として、ネットワーク機能とセキュリティ機能をクラウド上で統合するSASEが注目されています。
関連記事:サイバーセキュリティとは?サイバー攻撃対策のために企業が知っておくべき脅威などを解説
3.SASEを構成する5つの主な機能
SASEの代表的な構成要素として、SD-WAN、SWG、CASB、FWaaS、ZTNAの5つが挙げられます。
[表1]機能・役割・解決する課題
| 機能 | 役割 | 解決する課題 |
| SD-WAN(Software-Defined Wide Area Network|ソフトウェア定義型WAN) | 拠点間やクラウドへの通信を可視化・制御し、通信経路を最適化する | 拠点間・クラウド通信の遅延、ネットワーク運用の複雑化、通信品質のばらつき |
| SWG(Secure Web Gateway|セキュアWebゲートウェイ) | Webアクセスを監視・制御し、悪意のあるサイトへのアクセスやマルウェアのダウンロードを遮断する | Web経由のマルウェア感染、フィッシング、危険なサイトへのアクセス |
| CASB(Cloud Access Security Broker|クラウドアクセスセキュリティブローカー) | クラウドサービスの利用状況を可視化し、アクセスやデータを制御する | シャドーIT、クラウド上の情報漏えい、不適切なデータ共有 |
| FWaaS(Firewall as a Service|サービス型ファイアウォール) | ファイアウォール機能をクラウド上で提供し、ネットワーク通信を一元的に制御する | 拠点ごとのファイアウォール管理、セキュリティポリシーのばらつき |
| ZTNA(Zero Trust Network Access|ゼロトラストネットワークアクセス) | 利用者や端末を認証・認可し、必要なシステムだけへアクセスを許可する | VPNのセキュリティリスク、不正アクセス、過剰なアクセス権限 |
① SD-WAN(Software-Defined Wide Area Network)
SD-WANは、WANをソフトウェアで一元的に管理し、アプリケーションや回線の状態、設定したポリシーなどに応じて、拠点間やクラウドへの通信経路を制御する技術です。
複数の回線を柔軟に活用し、通信状態を可視化・制御できるため、通信品質の確保や回線コストの最適化、ネットワーク運用の効率化が期待できます。
② SWG(Secure Web Gateway)
SWGは、利用者とWebサイト・Webサービスの間の通信を検査し、組織のポリシーに基づいて許可・遮断するセキュリティ機能です。
主な機能には、URLフィルタリング、マルウェア検査、アプリケーション制御などがあります。これらを利用することで、悪意のあるWebサイトやフィッシングサイトへのアクセス、不正なファイルのダウンロードなど、Web経由のリスクを低減できます。
関連記事:SWGとCASBの違いを徹底解説!組み合わせることで得られる3つのメリット
③ CASB(Cloud Access Security Broker)
CASBは、クラウドサービスの利用状況を可視化し、利用者のアクセスやクラウド上のデータを制御する機能です。
Microsoft 365やGoogle Workspaceなど、業務で利用するクラウドサービスに対して、アクセス制御や外部共有の監視、機密情報の持ち出し制御などを行います。また、SWGやファイアウォールなどの通信ログと連携することで、IT部門が把握していないクラウド利用(シャドーIT)の検知・把握にも役立ちます。
関連記事:CASB(キャスビー)とは?特徴や導入時の注意点を分かりやすく解説
④ FWaaS(Firewall as a Service)
FWaaSは、ファイアウォール機能をクラウドサービスとして提供し、送信元・宛先やポート、アプリケーションなどに基づいてネットワーク通信を制御する機能です。
通信ルールをクラウド上で一元管理できるため、拠点ごとの機器管理の負担や設定のばらつきを抑え、利用場所を問わず共通の通信制御を適用しやすくなります。
⑤ ZTNA(Zero Trust Network Access)
ZTNAは、利用者や端末のID、端末状態、アクセス先などを都度検証し、認証・認可されたユーザーだけに必要最小限のアクセスを許可するセキュリティ機能です。
認証後に一定範囲のネットワークへ接続させる構成が一般的なVPNに対し、ZTNAではアクセス先をアプリケーションやリソース単位で限定できます。これにより、過剰なアクセス権限を抑え、不正アクセスや侵害時の横展開、被害拡大のリスクを低減することが可能です。
社内外を問わず安全なリモートアクセスを実現できることから、ゼロトラストを実現する中核機能として位置付けられています。
関連記事:脱VPNとは?ゼロトラストネットワークアクセスとの違いも合わせて解説
4. SASEの5つの機能はすべて必要か?導入優先度の考え方
SASEを構成する機能をすべて同時に導入する必要はありません。まずは自社の課題が大きい領域から導入し、既存環境や将来の構成を踏まえて段階的に統合範囲を広げる方法が現実的です。
[表2]自社の課題・状況と優先すべき機能
| 自社の課題・目的 | 優先的に検討する機能 | 主な理由 |
| ①複数拠点・海外拠点の通信を最適化したい | SD-WAN | 通信経路を最適化することで、回線コストの削減と通信品質の向上を実現できる。クラウド利用が多い環境との相性も良い。 |
| ②Web経由の脅威対策を強化したい | SWG | 危険なWebサイトへのアクセスやマルウェアのダウンロードを防止できる。Webアクセスを起点とした攻撃への即効性が高い。 |
| ③SaaSの利用状況やデータ共有を可視化したい | CASB | クラウドサービスの利用状況を可視化し、不正利用や情報漏えいを防止できる。SaaS利用が多い企業ほど導入効果が高い。 |
| ④拠点ごとのファイアウォール管理を効率化したい | FWaaS | ファイアウォールをクラウドサービスとして利用できるため、機器の保守や拠点ごとの設定管理を効率化できる。 |
| ⑤VPN依存を見直し、社外アクセスを細かく制御したい | ZTNA | VPNに代わる安全なアクセス制御を実現できる。ゼロトラストの中核となる機能であり、IDや端末状態などに基づき、許可したアプリケーションやリソースだけへのアクセスを認められる。 |
①複数拠点・海外拠点の通信を最適化したい|SD-WAN
複数拠点や海外拠点を持つ企業では、拠点ごとに通信回線やネットワーク機器を管理することで運用が複雑化し、クラウドへのアクセス遅延が生じる場合があります。また、専用回線を中心とした構成では、回線の増設や変更に時間がかかりがちです。
SD-WANを導入すると、回線の状態やアプリケーション、設定したポリシーなどに応じて通信経路を制御できます。複数の回線を柔軟に活用することで、通信品質の改善や回線コストの最適化、新拠点へのネットワーク展開の迅速化につながります。
②Web経由の脅威対策を強化したい|SWG
Webサイトの閲覧やクラウドサービスの利用が多い企業では、悪意のあるWebサイトやフィッシングサイトへの接続、不正なファイルのダウンロードへの備えが不可欠です。
アンチウイルスやEPPだけでは、アクセス前の段階ですべてのWeb通信を制御できるとは限りません。社内外の端末に共通のセキュリティポリシーを適用できていない場合は、SWGを優先的に検討しましょう。
SWGを導入すると、URLフィルタリングやマルウェア検査によってWeb通信を検査・制御できます。利用場所を問わず共通のポリシーを適用し、Web経由の脅威リスクを低減させることが可能です。
③SaaSの利用状況やデータ共有を可視化したい|CASB
Microsoft 365やGoogle Workspaceなど複数のSaaSを利用している場合、シャドーITやファイルの不適切な外部共有が発生するリスクがあります。
許可していないSaaSの利用状況を把握できない、機密情報のアップロードを制御できない、外部共有の状況を確認できないといった課題がある場合は、CASBを優先的に検討しましょう。
CASBを導入すると、SaaSの利用状況を可視化し、未許可サービスへのアクセスやデータ共有を一括制御できます。結果として、シャドーITや情報漏えいのリスクを低減できます。
④拠点ごとのファイアウォール管理を効率化したい|FWaaS
オンプレミスのファイアウォールを拠点ごとに運用している場合、機器の保守・更新や設定変更の負担に加え、拠点間でセキュリティポリシーにばらつきが生じる懸念があります。
拠点ごとの管理負担が大きい環境や、テレワークを含めた全環境に共通の通信制御を適用できていない場合は、FWaaSを優先的に検討します。
FWaaSを導入すれば、ファイアウォール機能や通信制御ポリシーをクラウド上で一元管理可能です。拠点ごとの機器管理から解放され、利用場所を問わず統一したセキュリティ基準を適用しやすくなります。
⑤VPN依存を見直し、社外アクセスを細かく制御したい|ZTNA
テレワークや社外からのシステム利用が増加するなか、VPN機器の脆弱性や認証情報の管理不備、過剰なアクセス権限がセキュリティ課題となっています。
警察庁が令和7年上半期に実施したアンケートでも、感染経路が判明したランサムウェア被害のうち、VPN機器やリモートデスクトップからの侵入が8割以上を占めているのが実態です。(※)
ZTNAを導入すると、ユーザーIDや端末の状態、アクセス先などをもとにアクセス可否を判断し、許可されたアプリケーションやリソースへの接続のみを許可できます。SSO(Single Sign-On|シングルサインオン)、MFA(Multi-Factor Authentication|多要素認証)、端末管理と連携させることで、ネットワーク全体ではなく業務に必要なリソース単位でアクセス範囲を限定できます。
そのため、VPN機器の管理負担を軽減したい場合や、社外からのアクセス範囲を細かく制御したい企業では、ZTNAを優先的に検討することが有効です。ただし、一律に最優先となるわけではなく、自社の課題に応じて判断する必要があります。
※出典:令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁サイバー警察局)
5.SASEとゼロトラストの関係
ゼロトラストとSASEは、同じものではありません。ゼロトラストはセキュリティの考え方であり、SASEはネットワーク機能とセキュリティ機能を統合的に提供するアーキテクチャです。
ゼロトラストでは、ネットワークの内側にいることだけを理由に利用者や端末を信頼しません。利用者やサービスのID・権限、端末のセキュリティ状態、アクセス先となるリソース、接続環境、リスクなどをもとにアクセス可否を判断し、業務に必要な最小限のアクセスのみを許可します。
一方のSASEは、ネットワーク機能とセキュリティ機能を主にクラウド経由で提供する基盤です。ZTNAやCASB、SWG、FWaaSなどの機能を組み合わせることで、ゼロトラストの実装を支えます。そのため、SASEはゼロトラストを実現する代表的なアーキテクチャの一つと位置付けられています。
ゼロトラストの考え方や導入メリット、実現方法については、以下の記事で詳しく解説しています。
関連記事:ゼロトラストとは?メリット・デメリット、課題と解決策を解説
6.SASE導入のメリット
SASEは、セキュリティ強化だけでなく、ネットワーク運用の効率化や通信品質の向上など、さまざまなメリットをもたらします。
メリット①:セキュリティポリシーを統一しやすい
SASEでは、本社、拠点、テレワーク環境などからのアクセスに対して共通のセキュリティポリシーを適用できます。これにより、利用場所ごとの設定や対策のばらつきを抑え、組織全体で統一したアクセス制御や通信管理の徹底が可能です。
メリット②:ネットワーク・セキュリティ運用を効率化できる
従来はVPNやファイアウォール、Webプロキシなどを個別に管理する必要がありましたが、SASEによってネットワークとセキュリティの設定、ポリシー、ログなどを集約できれば、設定変更や監視、インシデント対応を効率化できます。
また、拠点ごとに設置していた一部のセキュリティ機器や、個別製品の保守・更新にかかる運用負担の軽減につながります。
メリット③:通信経路の最適化と拡張がしやすい
クラウド向け通信を本社やデータセンターへ集約している場合、SASEによってユーザーや拠点からクラウドサービスへの通信経路を見直すことで、アクセス遅延の改善が期待できます。
また、新拠点の開設やテレワーク対象者の増加、海外展開などに合わせて、ネットワークとセキュリティを追加・拡張しやすくなります。拠点ごとに環境を個別構築する負担を抑え、事業や働き方の変化に対応しやすい点もメリットです。
7.SASE導入時に確認すべきポイント
SASEは長期的に利用する基盤となるため、機能だけでなく、既存環境との連携や運用面も考慮して選定することが重要です。
ポイント①:既存環境との連携・移行期間・総コストを確認する
現在利用しているネットワーク機器、SSOなどの認証基盤、端末管理、クラウドサービスと連携できるかを確認します。また、導入費用だけでなく、移行作業、ライセンス、回線、運用・サポートなどを含む総コストと移行期間を見積もることも重要です。
ポイント②:通信品質・可用性を実環境で検証する
自社の利用地域をカバーするPoP(Point of Presence|接続拠点)の有無に加え、通信遅延や安定性、障害時の迂回方法、SLA(Service Level Agreement|サービス品質保証)を確認します。可能であればPoC(Proof of Concept|概念実証)を実施し、セキュリティ機能を有効にした状態でも必要な通信品質を確保できるかを検証しましょう。
ポイント③:必要な機能と統合範囲を確認する
SASE製品はベンダーによって提供機能や対応範囲が異なります。現在の課題を解決する機能が揃っているかはもちろん、将来的な機能追加や対象拠点・利用者の拡張に対応できるかを確認しましょう。ポリシーやログをどこまで一元管理できるかも比較したいポイントです。
ポイント④:運用・サポート体制とベンダー依存を確認する
導入後の安定運用を見据え、サポート時間、障害対応、導入・移行支援などを確認します。また、特定ベンダーへの依存による影響を抑えるため、他製品との連携性、ログや設定の移行可否、契約・解約条件なども確認することが重要です。
8. よくある質問
SASEは中小企業でも導入すべきですか?
SASEは大企業だけでなく、中小企業にも有効なセキュリティアーキテクチャです。特に、クラウドサービスを利用している企業やテレワークを導入済みの組織では、社内外を問わず一貫したセキュリティ対策を実現できるメリットがあります。
ただし、すべての機能を一度に導入する必要はありません。現在のネットワーク構成が単純で、既存の対策によって必要なセキュリティを確保できている場合は、SASE全体を急いで導入する必要性は低いといえます。自社の課題、現行対策、費用対効果、運用体制を踏まえて判断することが重要です。
SASE導入にはどのくらいの期間・コストがかかりますか?
導入期間やコストは、企業規模や導入範囲、既存環境によって幅があります。一部の利用者を対象にSWGやZTNAなどを導入する場合と、全拠点の回線やファイアウォールを含めて移行する場合とでは、必要な設計・検証・移行作業が大きく異なるためです。また、ZTNAを導入する場合は、既存のSSO、MFA、端末管理との連携状況も期間に影響します。
コストを比較する際は、初期構築費だけでなく、ライセンス、回線、移行、端末への展開、運用・監視、サポートなどを含む総コストで評価する必要があります。導入を検討する際は、自社の課題や必要な機能を整理し、段階的な移行計画を立てることが重要です。
9.まとめ
SASEを導入する際は、SD-WAN・SWG・CASB・FWaaS・ZTNAのすべての機能を一度に導入する必要はなく、自社の課題に応じて段階的に導入するアプローチが現実的です。
特に、VPN依存や社外アクセス管理に課題がある場合は、SSOやMFAなどの認証基盤と、アプリケーションへのアクセス制御をあわせて整備することが有効といえます。
HENNGE One Identity Editionは、SSOや多要素認証、ID管理機能を備え、SASEにおける認証・アクセス制御基盤(ZTNA相当)の実現を支援するソリューションです。
オンプレミスへの安全なアクセス手段としてHENNGE Connectを提供しているほか、2026年10月にはメッシュ型のネットワーク環境を実現するHENNGE Mesh Networkを新たにリリースしました。これにより、認証された端末から必要なリソースのみに接続するセキュアな通信を実現し、安全かつ段階的な「脱VPN」を支援します。