Emotet(エモテット)とは?
被害事例と今も続くなりすましメール・BECへの対策を解説
取引先から届いたように見える見慣れた件名のメールや、過去のやり取りが引用された返信メールであれば、疑うことなく添付ファイルを開いてしまう人も少なくありません。
Emotet(エモテット)は、このような業務上の信頼関係を悪用し、国内でも感染を拡大させたマルウェアです。2023年4月以降、Emotet自体の活動は確認されていないものの、実在する企業や担当者を装うなりすましメールへの警戒は、現在も欠かせません。
なかでも、取引先や経営層などになりすまし、送金や振込先口座の変更を指示するBEC(Business Email Compromise|ビジネスメール詐欺)は、直接的な金銭被害や取引先からの信用低下につながる脅威です。IPA「情報セキュリティ10大脅威 2026」でも、組織向け脅威の10位に「ビジネスメール詐欺」が挙げられています。(※)
本記事では、Emotet の仕組みや被害、なりすましメールを見抜きにくかった理由を整理するとともに、現在のなりすましメールやBECにも備えるため、自社で確認すべきメール・端末・従業員への対策や、感染が疑われる場合の初動対応を解説します。
※出典:情報セキュリティ10大脅威 2026(IPA)
目次
- Emotetとは?
- Emotetに感染した場合に起こり得る被害
- Emotetのなりすましメールが見抜きにくかった理由
- Emotetと同様のメール攻撃に備えるための対策
- Emotetなどのマルウェア感染が疑われる場合の対処法|初動対応フロー
- Q&A(よくある質問と回答)
- まとめ
1.Emotetとは?
Emotet(エモテット)とは、不正な添付ファイルやURLを含むメールを主な感染経路とし、端末からメール情報や認証情報などを窃取するマルウェアです。
2014年ごろにバンキングマルウェアとして確認され、その後は情報を窃取するだけでなく、感染端末にほかのマルウェアを追加で感染させる足掛かりとしても悪用されるようになりました。
感染端末から盗み出した過去のメールの件名や本文、アドレス帳を次の攻撃に悪用し、実在する取引先や担当者とのやり取りを装う点が特徴です。
国内では2022年2月から3月にかけて感染被害が拡大し、IPAの情報セキュリティ安心相談窓口には、2022年3月1日から8日までの8日間だけでEmotetに関する相談が323件寄せられました。(※)
JPCERT/CCは2023年4月以降、Emotetの活動を確認していないと発表しています。(※)ただし、これは実在する相手を装ったメール攻撃自体がなくなったことを意味するものではありません。添付ファイルやURLを開かせてマルウェアへ感染させる同様の手口に対しては、引き続き備えが必要です。
※出典:感染被害の大幅拡大/日本語で書かれた新たな攻撃メール(2022年3月9日)(IPA)
※出典: EmoCheckの脆弱性およびEmoCheck配布終了のお知らせ(JPCERT/CC)
関連記事:マルウェアとは?種類・感染経路・被害をチェックリスト付きで解説
攻撃の仕組み
Emotetは時期によって添付ファイルの形式や感染手法を変化させていました。本記事では、代表的な攻撃の流れを「攻撃メールの送信」「受信者の操作」「端末への感染」「情報窃取・攻撃の拡大」の4段階で整理します。
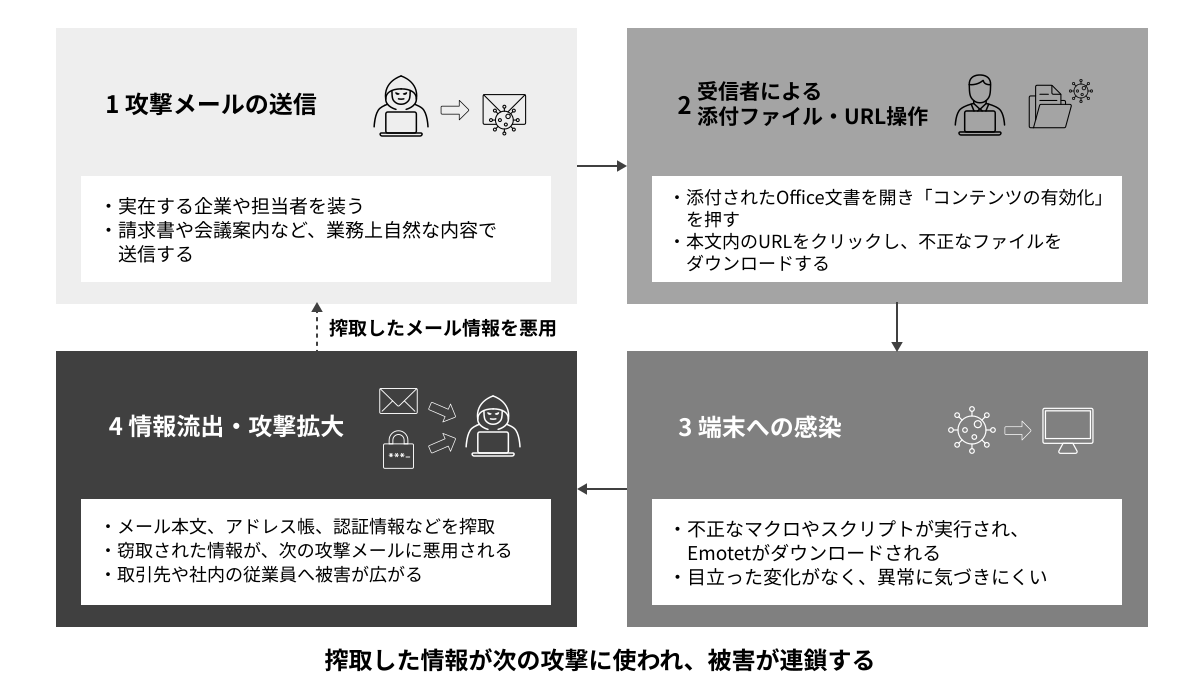
[図1]Emotetの攻撃の仕組み
①攻撃メールの送信
攻撃者は、実在する企業や担当者を装い、請求書や注文確認、会議案内など、業務上確認する可能性が高い内容のメールを送信します。感染端末から窃取した過去のメールの件名や本文を引用し、実際のやり取りへの返信に見せかける手口も使われました。
②受信者による添付ファイルやURLの操作
受信者が添付されたOffice文書を開き、当時表示されていた「コンテンツの有効化」を選択すると、文書に仕込まれた不正なマクロが実行されます。メール本文に記載されたURLをクリックさせ、不正なファイルをダウンロードさせる手口も確認されています。
③端末への感染
不正なマクロやスクリプトが実行されると、外部のサーバーからEmotetがダウンロードされ、端末上で不正な処理が開始されます。感染後も画面上に警告や目立った変化が現れない場合があるため、利用者が異常に気づくことは困難でした。
④情報流出・攻撃の拡大
感染した端末から、過去に送受信したメールの件名・本文・添付ファイル、メールアドレスと表示名、メールアカウントやブラウザーに保存された認証情報などが窃取され、攻撃者へ送信されます。
窃取されたメール情報は、新たな攻撃メールの件名や本文、宛先などに悪用されました。その結果、自社の端末への感染にとどまらず、取引先や社内の別の従業員へ攻撃が広がる危険性がありました。
さらに、Emotetが侵入口となり、ランサムウェアなどほかのマルウェアへ追加で感染するケースも確認されています。
このように、窃取した情報を次の攻撃に利用し、組織内外への感染や別のマルウェアへの二次感染を引き起こす点が、Emotetの大きな脅威でした。
2. Emotetに感染した場合に起こり得る被害
Emotetに感染すると、メール情報やアドレス帳、認証情報などが窃取され、社内外への二次被害につながるおそれがあります。ここでは、国内で公表された2つの事例を紹介します。
事例1:電機関連企業でメール情報が窃取されたケース
ある電機関連企業は2022年3月、Emotetへの感染によりメール情報が窃取され、同社や社員を装った不審メールが第三者から送信されていることを公表しました。
不審メールには社員の氏名が表示されていた一方、実際の送信元メールアドレスは同社のものと異なっていたことがわかっています。
同社はメールの受信者に対し、送信者名とメールアドレスが一致しない場合は、添付ファイルを開かず削除するよう注意を呼びかける対応を行いました。
事例2:種苗会社で複数の端末が感染したケース
ある種苗会社は2022年3月、社内のパソコン4台がEmotetに感染していたことを公表しました。
同社は感染端末をネットワークから遮断し、社内で使用するすべてのパソコンを対象に感染状況を調査しました。
公表時点では、Emotetが原因とみられるなりすましメールの送信は確認されていませんでしたが、今後、自社を名乗る不審メールが送信される可能性があるとして、取引先に対して不審な添付ファイルやURLを開かないよう注意を促しました。
これらの事例からわかるように、Emotetへの感染は、端末内の情報窃取だけで完結するとは限りません。窃取された情報を利用したなりすましメールによって、取引先などへ影響が広がるおそれがあります。
被害の範囲によっては通常業務が停滞し、取引先からの信用低下や事業継続への悪影響につながるリスクもあります。
3. Emotetのなりすましメールが見抜きにくかった理由
Emotetの攻撃メールは「日本語が不自然」「差出人に心当たりがない」といった一般的な迷惑メールの特徴だけでは見分けにくい点が特徴でした。
理由1:実在する取引先や担当者を装っていた
攻撃メールには、実在する企業名や担当者名が差出人として表示されていました。
差出人の表示名には実在する相手の情報が使われる一方、実際の送信元メールアドレスは、その企業や担当者のものとは異なる場合がありました。表示名だけを見ると、普段からやり取りしている相手から届いたように見えるため、受信者が警戒しにくかったのです。
理由2:過去のメールを引用し、返信メールのような形式で送られていた
Emotetでは、 件名に「Re:」を付け、感染端末から窃取した過去のメール本文を引用して、実際のやり取りへの返信に見せかける手口も使われました。
件名や引用部分に、受信者が実際にやり取りした内容が含まれているため、不審メールよりも信頼されやすくなります。以前の相談や依頼に対する返信のように見えることから、添付ファイルやURLの確認が、業務上不可避な操作に見えてしまう巧妙さがありました。
「知らない相手からのメールを開かない」という従来の注意喚起だけでは防ぎにくかったのはこのためです。
理由3:業務で扱うファイルや操作に見せかけていた
Emotetでは、請求書や注文確認などを装ったOffice文書を添付し、マクロを有効化すると不正な処理が実行される手口が使われました。メール本文中のURLから、不正なファイルをダウンロードさせる手口も確認されています。
業務で日常的に扱う文書形式が使われ、「内容を確認するために必要な操作」であるかのような案内が表示されるため、メールの見た目を確認するだけでは不審点に気づきにくい構造になっていました。
理由4:ファイル形式や感染手法を変化させていた
Emotetは、Office文書、パスワード付きZIPファイル、ショートカットファイルなど、攻撃に用いる形式や感染手順を時期によって変化させていました。特に、パスワード付きZIPファイルとパスワードを別のメールで送信するPPAP(※)は、暗号化された添付ファイルをメールセキュリティ製品が検査しにくくなるという問題があります。
攻撃に使われるファイル形式や手順が次々と変わるため、特定の添付ファイル形式を拒否するだけでは、すべての攻撃を防ぐことは難しかったのです。
このように、Emotetは「実在する差出人」「過去のメールの引用」「業務で扱うファイル」という人が信用しやすいメールの文脈と検知回避の手法を組み合わせていたため、社員の注意力だけに依存する対策には限界がありました。
※PPAPは、「P:PasswordつきZIP暗号化ファイルを送ります」「P:Passwordを送ります」「A:Angouka(暗号化)」「P:Protocol(プロトコル)」の頭文字を取った言葉です。
関連記事:PPAPとは 2025年対策ソリューションと脱PPAPの代替手法を解説
4. Emotetと同様のメール攻撃に備えるための対策
Emotetの活動は現在確認されていませんが、添付ファイルやURLを使ってマルウェアへ感染させる攻撃は今も存在します。また、メールの受信者を信用させ、虚偽の送金や情報提供を指示する BECにも継続的な警戒が必要です。特定のマルウェアだけを想定するのではなく、不審なメールが届き、従業員が誤って操作する可能性を前提に、複数の対策を組み合わせることが重要です。
ここでは、Emotetと同様のメール攻撃への具体的な対策について解説します。
メールの入口で不審な添付ファイルやURLを検知・隔離する
まず必要なのは、攻撃メールが従業員へ届く前に検知・隔離する仕組みです。
添付ファイルを隔離環境で実行して挙動を確認するサンドボックスや、メール本文中のURLを検査する機能を活用すれば、既知のパターン照合だけでは見落としやすい未知の脅威にも対応しやすくなります。
SPF(Sender Policy Framework|送信元IPアドレスによる認証)、DKIM(DomainKeys Identified Mail|電子署名による認証)、DMARC(Domain-based Message Authentication, Reporting and Conformance|SPF・DKIMの認証結果を利用してメールの処理方針を定める仕組み)などの送信ドメイン認証も、なりすましメールの判定に有効です。
DMARCでは、SPF・DKIM の認証に失敗したメールを受信側で「そのまま配信する」「隔離する」「拒否する」のいずれにするか、送信ドメインの管理者がポリシーとして示せます。また、認証結果のレポートを受け取ることで、自社ドメインの利用状況や、なりすましメールへの悪用状況を可視化できます。
企業が備えるべきなのは、なりすましメールを受信するリスクだけではありません。自社ドメインを偽装したメールが取引先などへ送信されると、受信者の被害だけでなく、自社の信用低下にもつながるおそれがあります。DMARCの認証結果を確認しながら、ポリシーを段階的に「隔離」「拒否」へ移行し、自社ドメインがなりすましメールに悪用されにくい環境を整えることが重要です。
ただし、送信ドメイン認証だけでは、差出人の表示名の偽装、類似ドメイン、乗っ取られた正規アカウントからの攻撃まですべて防げるわけではありません。そのため、導入済みのメールサービスがどの範囲まで検査可能かを確認しておく必要があります。
また、メールアカウントの不正利用に備え、多要素認証を設定するとともに、不審なログインの監視、不要なアカウントの停止、権限の定期的な見直しも行いましょう。
危険なファイル形式やマクロの実行を制限する
Emotetでは、添付されたOffice文書を開き、マクロを有効化したことをきっかけに感染する手口が多用されました。インターネットから取得したファイルのマクロをブロックし、従業員の判断だけでは実行できないよう管理者側で制御することで、同様の感染経路を遮断しやすくなります。
業務でマクロが必要な場合は、信頼できる発行元によってデジタル署名されたマクロのみを許可するなど、例外の対象を限定することが重要です。
また、パスワード付きZIPファイルをメールで送るPPAPは、セキュリティ製品でファイルの内容を検査しにくいという課題があります。ファイル共有の安全性を高めるため、脱PPAPもあわせて検討しましょう。
HENNGE Secure Downloadは、添付ファイルをクラウドへ自動保存し、ダウンロード用リンク(URL)をメールで共有するサービスです。送信者は従来どおりファイルをメールに添付するだけで利用できるため、業務上の操作を大きく変えずにPPAPから移行できます。また、誤ったファイルを送信した場合に、送信後でもダウンロード用URLを無効化できます。
セキュリティアップデートを徹底する
Emotetに限らず、マルウェアは端末へ侵入したあと、OSやソフトウェアの脆弱性を突いて社内の別端末へ横展開することがあります。
OS、Office、ブラウザ、セキュリティ製品を常に最新の状態に保ち、更新状況を管理者が確認できる仕組みを整える必要があります。
更新を従業員任せにせず、管理ツールなどを導入して適用状況を可視化し、未適用の端末を速やかに更新できる運用体制を整えましょう。
端末上の不審な挙動を検知・封じ込める
メールの入口対策ですべての攻撃を防ぐことは難しいため、不審なファイルが実行された場合に備えて端末側の対策も必要です。
EPP(Endpoint Protection Platform|エンドポイント保護プラットフォーム)は、マルウェアなどの脅威を端末上で予防・検知し、実行を阻止する役割を担います。EDR(Endpoint Detection and Response|エンドポイントでの検知と対応)は、端末上のプロセスや通信などを継続的に記録・分析し、侵入後の不審な挙動の検知、調査、端末隔離などを支援します。
EPPとEDRを適切に組み合わせることで、不審なファイルの実行、外部サーバーとの通信、通常とは異なるプロセスの起動などを即座に検知可能です。感染が疑われる端末を速やかにネットワークから隔離できれば、情報流出やほかの端末への被害拡大を抑えられます。
また、ツールを導入するだけでなく、検知アラートを確認する担当者や、感染が疑われる場合の調査・隔離手順を定めておくことが重要です。
社内で継続的な監視や対応が難しい場合は、MDR(Managed Detection and Response|検知と対応のマネージドサービス)などの外部サービスの活用も有効な選択肢となります。
HENNGE Endpoint & Managed Securityは、高品質な防御機能を備えたEPP・EDRと、24時間365日体制のフルマネージドサービスをワンストップで提供します。端末上の脅威の予防・検知だけでなく、専門家による継続的な監視・対応まで組み合わせることで、社内の運用負荷を抑えながらエンドポイント対策を強化できます。
社員への教育・訓練を行う
なりすましメールをすべて人の目で見抜くことは難しいため、セキュリティ教育の目的を「不審なメールを絶対に開かないこと」だけに設定すべきではありません。
不審なメールを受信した場合や、添付ファイルを開いてしまった場合に、従業員が迷わず情シス部門へ報告できる手順を周知することが重要です。
標的型攻撃メール訓練を定期的に実施し、開封率だけでなく、報告率や報告までの時間も確認すれば、組織全体のインシデント対応力を継続的に高められます。
こうした模擬訓練やeラーニング、報告の習慣化までを一括で行える仕組みとして、HENNGEでは標的型攻撃メール訓練サービス「Tadrill」を提供しています。「Tadrill」では、模擬メールの配信、クリックした従業員への教育、不審メールの報告、開封率・クリック率・報告状況の可視化を通じて、継続的な訓練と報告習慣の定着を支援します。
関連記事:Emotetのメール例や特徴とは? なりすましメールによる攻撃について解説
5. Emotetなどのマルウェア感染が疑われる場合の対処法|初動対応フロー
不審な添付ファイルを開いたり、メール本文のURLをクリックしたりした場合は、画面上に異常がなくても感染を疑う必要があります。
被害を抑えるには、従業員が自己判断で処理せず、社内で定めた手順に従って速やかに対応することが重要です。
ステップ 1:担当部門へ報告し、端末を隔離する
不審なメールを受信した時刻、差出人、件名、添付ファイル名、URL、実行した操作などを、情報システム部門やセキュリティ担当者へ具体的に報告します。
感染が疑われる端末は、社内の対応手順に従って速やかにネットワークから隔離することが大切です。従業員自身が対応する場合はLANケーブルを抜き、Wi-FiやVPN を切断します。
管理ツールを導入している場合は、担当部門が遠隔で端末を隔離する方法もあります。
ステップ 2:メールや端末の状態を保全する
該当メールの削除・転送や、添付ファイルの再操作は行わず、担当者の指示を待ちます。
調査に必要な情報が失われるおそれがあるため、端末の電源も原則として自己判断では切らないようにしてください。隔離後は、担当者の指示があるまで端末の使用を控えます。
ステップ 3:感染範囲と情報流出の有無を調査する
担当部門は、EDRやウイルス対策製品の検知履歴、メールの送受信ログ、端末のプロセスや外部通信の記録などを確認します。
同じ攻撃メールを受信したユーザーや、同じ添付ファイル・URLを操作した端末、不審な通信が確認された端末などへ調査範囲を広げ、感染や情報流出の有無を特定していきます。
JPCERT/CCが提供していたEmotet感染確認ツール「EmoCheck」は配布を終了しており、使用停止が推奨されているため、導入済みのセキュリティ製品や専門事業者を活用した調査が必要です。
ステップ 4:必要な封じ込めと復旧対応を行う
認証情報の窃取やアカウントの不正利用が疑われる場合は、対象アカウントを一時的に無効化し、ログイン中のセッションや認証トークンを失効させます。
パスワード変更は、感染の疑いがない別の端末から実施してください。同じパスワードをほかのサービスでも使用している場合は、それらも変更する必要があります。
情報流出やなりすましメールの送信が判明した際は、社内のインシデント対応方針に沿って、取引先への注意喚起や関係機関への報告の要否を判断しましょう。
感染が確認された端末は、調査結果に応じて不正プログラムの除去、あるいはOSの初期化・再構築を実施します。修正プログラムの適用やセキュリティ設定の見直しを行い、不審な通信やプロセスがないことを確認したうえでネットワークへ戻してください。最終的に、調査結果をメール対策、端末設定、アカウント管理、従業員教育といった再発防止策へ反映させることが重要です。
6. Q&A(よくある質問と回答)
ここでは、Emotetなどのメール経由のマルウェアについて、実務で生じやすい疑問に回答します。
ウイルス対策ソフトを導入していれば、メール経由のマルウェア感染は防げますか?
ウイルス対策ソフトだけですべての感染を防ぐことは困難です。新たなマルウェアや亜種は継続的に登場しているため、既知の脅威の特徴と照合するシグネチャ検知だけでは検知できない場合があります。
現在の製品には振る舞い検知や機械学習を用いるものもありますが、攻撃メールが検査をすり抜けたり、正規の機能が悪用されたりするリスクを考慮すると、単一の製品だけで完全に防ぐことは難しいのが実情です。
そのため、ウイルス対策ソフトに加えて、メール側での添付ファイル・URL検査、マクロや危険なファイル形式の制限、EPP・EDRによる端末対策、従業員教育などを組み合わせた多層防御が欠かせません。
不審な添付ファイルを開いたが、感染したか分からない場合はどうすればよいですか?
添付ファイルを開いただけで必ず感染するとは限らないものの、画面上に異常が見られないからといって「感染していない」と自己判断してはいけません。
マルウェアのなかには、目立った変化を起こさずに情報を窃取したり、外部と通信したりするタイプも存在します。自己判断でメールやファイルを削除せず、速やかに情報システム部門やセキュリティ担当者へ報告し、社内手順に従って端末をネットワークから遮断してください。
調査に必要な情報を失うおそれがあるため、担当者の指示を受けるまでは、メールの削除や端末の電源を切る行為を避ける必要があります。
7.まとめ
Emotetは、実在する取引先や担当者とのメールを装い、感染を広げたマルウェアです。2023年4月以降は活動が確認されていないものの、添付ファイルやURLを悪用したメール攻撃への警戒は現在も怠れません。
感染リスクと被害を抑えるには、メールの入口で脅威を検知・隔離するだけでなく、危険なファイルの実行制御、端末上での検知・封じ込め、アカウントの保護、従業員教育と報告体制の構築を組み合わせることが重要です。
HENNGEでは、Microsoft 365などのメールに含まれる不審なファイルやURLを検知する「HENNGE Cloud Protection」、EPP・EDRによる端末保護と24時間365日の監視・対応を提供する「HENNGE Endpoint & Managed Security」、継続的な模擬訓練やeラーニング、不審メールの報告習慣の定着を支援する「標的型攻撃メール訓練サービス Tadrill」を提供しています。
さらに、2026年秋から提供予定のサービス「HENNGE Domain Protection」では、DMARCの認証結果を可視化し、適切なポリシーの設定・運用を支援します。受信する不審メールへの対策だけでなく、自社ドメインを悪用したなりすましメールが取引先などへ送信されるリスクにも備えられます。
メール・端末・従業員の各段階で現在の対策状況を確認し、不足している領域を補うことが、感染リスクの低減と侵入後の早期発見、被害拡大の防止につながります。
自社のメールセキュリティ対策に見落としがないか確認したい方は、以下の資料もご活用ください。