
マルウェアとは?
種類・感染経路・被害をチェックリスト付きで解説
マルウェア対策ソフトを導入していても、「現在の対策だけで十分なのか」「感染した場合に正しく対応できるのか」と不安を感じる情報システム担当者は少なくありません。一口に「マルウェア」といっても、その手口や引き起こす被害、有効な対策は種類によって異なります。
本記事では、企業が特に警戒すべきマルウェアの種類や感染経路を整理し、自社で優先すべき対策と、感染が疑われた際の初動対応を解説します。
目次
- マルウェアとは?
- マルウェアに感染するとどうなるか
- マルウェアの主な種類とリスクの大きさ
- マルウェアはどこから侵入するのか?主な感染・侵入経路
- マルウェア対策の全体像|感染経路別に見る有効な対策
- マルウェアへの感染が疑われる場合の対処法
- Q&A(よくある質問と回答)
- まとめ
1.マルウェアとは?
まずは、マルウェアの定義やウイルスとの違い、従来型の検知手法だけでは対応が難しい理由を解説します。
マルウェアの定義
マルウェアは「悪意のあるソフトウェア」を意味する「Malicious Software」を短縮した造語で、端末やシステムに不正な動作をさせたり、情報を窃取したりするプログラムの総称です。
データの暗号化や破壊、認証情報の窃取、端末の遠隔操作を行うもののほか、別のマルウェアを実行して社内ネットワークへの侵入を広げる足掛かりとなるものも存在します。
マルウェアとウイルスの違い
マルウェアとウイルスの違いは、指す範囲の広さにあります。マルウェアが悪意あるプログラム全般を指す包括的な総称であるのに対し、ウイルスはそのマルウェアに含まれる一種類です。日常的には同義として扱われがちですが、専門的には明確に区別されます。
経済産業省の「コンピュータウイルス対策基準」では、ほかのプログラムに自らを複製して感染を広げる「自己伝染機能」、特定の時刻や処理回数などの条件を満たすまで症状を出さない「潜伏機能」、ファイルの破壊や意図しない動作を引き起こす「発病機能」のいずれか1つ以上を持つプログラムを、コンピュータウイルスと定義しています。(※)
一方のマルウェアには、ウイルスのように感染の広がり方で分類されるものだけでなく、データを暗号化して身代金を要求するランサムウェア、認証情報などを盗み出す情報窃取型マルウェア、端末を遠隔操作するRATのように、引き起こす被害や攻撃目的によって分類されるものも含まれます。
※出典:コンピュータウイルス対策基準(経済産業省)
なぜ従来型の検知だけでは対応が難しいのか
従来型のウイルス対策ソフトは、既知のマルウェアの特徴を登録し、端末上のファイルと照合して検知する仕組み(シグネチャ照合)が中心です。
しかし近年は、PowerShellなどOS標準の正規ツールを悪用して活動するLotL(Living Off The Land|環境寄生型攻撃)や、不審な実行ファイルを残さないファイルレス攻撃が多用されています。
これらは正規の操作と攻撃者による不正な挙動の境界が曖昧なため、従来のシグネチャ照合だけでは検知をすり抜けてしまう場合があります。
※出典:令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁サイバー警察局)
関連記事:ゼロデイ攻撃とは?仕組み・侵入経路・被害事例と企業がすべき対策を解説
2. マルウェアに感染するとどうなるか
端末がマルウェアに感染した場合、初期症状として以下のような兆候が現れます。
- 端末の処理速度が急激に低下する、フリーズや強制終了が頻発する
- 見覚えのないプログラムやアイコンが追加される、不審な警告・広告が表示される
- 身に覚えのないメールが勝手に送信される、外部への不審な通信が発生する
- ファイルが開けなくなる、拡張子が書き換わっている(暗号化の兆候)
- セキュリティ製品やOSの保護機能が、意図せず無効化される
ただし、情報窃取型マルウェアのように、目立った症状を起こさずに認証情報を窃取するタイプもあります。そのため、感染の有無は症状だけで判断せず、セキュリティ製品のアラートや端末・通信・認証のログをもとに調査・確認することが重要です。
関連記事:マルウェアに感染しているかチェックする方法とは?分かりやすく解説
3. マルウェアの主な種類とリスクの大きさ
マルウェアは攻撃の目的・機能や感染・拡散方法など、複数の観点から分類されます。業務停止や情報漏えいへの影響度、さらなる攻撃への発展性を踏まえ、企業が優先して警戒したい代表的なマルウェアを整理します。
[表1]企業が警戒したい代表的なマルウェアとリスク
| 代表的なマルウェア | 主な特徴・手口 | 想定される被害 | 対策優 先度 |
| ランサムウェア | データを暗号化するなどして復旧と引き換えに金銭を要求する。データを窃取し、公開を盾に脅す二重恐喝も多く確認されている | 業務停止、復旧費用の発生、情報漏えい、取引先やサプライチェーンへの影響 | 高 |
| 情報窃取型マルウェア(インフォスティーラー) | 端末やブラウザに保存されたID・パスワード、Cookie、暗号資産ウォレットなどの情報を窃取し、外部へ送信する | アカウントの不正利用、クラウドサービスへの不正ログイン、情報漏えい、別の攻撃への発展 | 高 |
| RAT(遠隔操作型マルウェア)/トロイの木馬 | 攻撃者が感染端末を外部から操作し、コマンドの実行やファイルの送受信などを行う | 遠隔操作、情報窃取、追加マルウェアの実行、内部探索、ほかの端末への横展開 | 高 |
| ボット | 感染端末を攻撃者の指令サーバの配下に置き、踏み台として悪用する | DDoS攻撃や不正アクセスの踏み台化、迷惑メールの送信、端末・通信回線の悪用 | 中 |
| ワーム | 脆弱性や共有フォルダ、USBメモリなどを介して自己増殖し、ほかの端末へ感染を広げる | 組織内での急速な感染拡大、ネットワーク負荷の増大、システム停止 | 中 |
特に優先度が高いのは、ランサムウェア、情報窃取型マルウェア、RATの3つです。なかでもランサムウェアは業務停止や情報漏えいに直結し、IPA「情報セキュリティ10大脅威 2026」でも「ランサム攻撃による被害」が組織向け脅威の1位に挙げられています。(※)
ランサムウェア攻撃が継続している背景の一つに、RaaS(Ransomware as a Service|ランサムウェア・アズ・ア・サービス)の存在があります。RaaSは、ランサムウェアの開発・提供者と、組織への侵入や攻撃を行う実行者が分業する仕組みです。実行者がランサムウェアを一から開発する必要がないため、攻撃への参入障壁を下げる一因となっています。
また、情報窃取型マルウェアやRATによって窃取された認証情報や侵害端末も、別の標的型攻撃や大規模攻撃の足掛かりとして悪用されるリスクがあります。
なお、対策優先度は、IPAなどの公的機関が定めた評価ではなく、本記事において被害の大きさと攻撃への発展性を考慮した目安です。自社のシステム環境に応じて判断してください。
※出典:情報セキュリティ10大脅威 2026(IPA)
関連記事:【2026年最新】マルウェアの脅威種類・侵入経路・企業が取るべき対策を解説
:ランサムウェア(Ransomware)とは? 対策や予防、ランサムウェアの種類、攻撃の実態を紹介
4. マルウェアはどこから侵入するのか?主な感染・侵入経路
マルウェアの侵入経路は、メールやWebサイト、不審なソフトウェアのインストールといった端末への直接感染だけでなく、VPN機器や公開サーバーなど外部公開資産の脆弱性を突いた侵入まで多岐にわたります。企業が警戒すべき代表的な5つの侵入・感染経路を解説します。
メール(不正な添付ファイル・URL)
実在する取引先や社内担当者になりすまし、マルウェアを仕込んだ添付ファイルを開かせたり、本文中のURLから不正なサイトへ誘導したりする手口です。
過去のメールへの返信を装うなど、通常の業務連絡と見分けがつかない巧妙なメールも多く、利用者の注意だけで見抜くことは困難です。
Webサイト・不正広告
正規のWebサイトが改ざんされ、不正なサイトへ転送されたり、マルウェアを含むファイルのダウンロードを促されたりする場合があります。また、不正広告や偽のソフトウェア更新通知を経由して、マルウェアを実行させる手口もあります。
信頼できないサイトからのソフトウェア・アプリのインストール
正規ソフトウェアやアプリの配布元を装った偽サイトから、マルウェアを含むインストーラーが配布される事例が確認されています。海賊版ソフトウェアや不正な拡張機能、偽の更新プログラムなどが悪用されることも珍しくありません。
情シス部門が把握していないソフトウェアやアプリの利用は、危険なプログラムが持ち込まれるリスクに加え、脆弱性や利用状況を管理できない状態を生むおそれがあります。
USBメモリなど外部記憶媒体
感染したUSBメモリや外付けドライブを接続すると、ネットワークから分離された環境にもマルウェアが持ち込まれるおそれがあります。
VPN機器・リモートデスクトップ・公開サーバーなどの外部公開資産
VPN機器や公開サーバーなど、インターネットからアクセスできる機器・システムの脆弱性を悪用し、攻撃者が組織のネットワークへ侵入するケースが多発しています。
また、漏えいした認証情報や推測されやすいパスワードを使い、VPNやリモートデスクトップの認証を突破する手口も代表的です。
警察庁が2025年上半期に報告を受けたランサムウェア被害のうち、感染経路が判明した事例では、VPN機器とリモートデスクトップからの侵入が8割以上を占めています。(※)
※出典:令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁サイバー警察局)
関連記事:VPN経由のランサムウェア攻撃、自社は大丈夫?侵入経路・リスク診断・優先対策を解説
5. マルウェア対策の全体像|感染経路別に見る有効な対策
マルウェア対策では、4章で紹介した感染・侵入経路ごとに予防策を策定することに加え、侵入された場合の端末での検知・封じ込めや復旧体制まで確認しておく必要があります。自社の対策状況を以下のチェックリストで確認してみましょう。
[表2]感染経路別 対策チェックリスト
| チェック項目 | 対策領域・対応段階 | 未対応の場合のリスク |
| 不審な添付ファイルやURLを、利用者が開く前に検知・隔離できているか | メール | 利用者の判断に依存し、マルウェアの実行や不正サイトへのアクセスにつながる |
| 標的型攻撃メール訓練やセキュリティ教育を定期的に実施しているか | メール | 不審なメールと気づかず、添付ファイルの開封やURLへのアクセスによってマルウェア感染につながる |
| 危険なWebサイトへのアクセスや、不審なファイルのダウンロードを制御できているか | Webサイト・不正広告 | 改ざんサイトや偽サイトから、マルウェアが持ち込まれる |
| 未許可のソフトウェアやアプリのインストールを制御・把握できているか | ソフトウェア・アプリ | 偽のインストーラーや不正なアプリが導入される |
| 未許可のUSBメモリなど、外部記憶媒体の利用を制御・把握できているか | 外部記憶媒体 | ネットワーク外からマルウェアが持ち込まれ、分離された環境にも感染が広がる |
| VPN機器や公開サーバーを把握し、脆弱性対策を実施できているか | VPN機器・公開サーバー | 脆弱性がネットワークへの侵入に悪用される |
| VPN やリモートデスクトップにMFA(多要素認証|Multi Factor Authentication)やアクセス制限を設定し、不要なアカウントを削除できているか | VPN・リモートデスクトップ | 漏えいした認証情報などを悪用して侵入される |
| SaaSや社内システムのアカウントを一元的に把握し、MFAやSSO、ID管理基盤などを活用して、退職者・異動者のアカウントや権限を速やかに停止・変更できているか | ID・アクセス管理 | 不要なアカウントや過剰な権限が残り、不正ログインや侵入後の被害拡大に悪用される |
| シグネチャに加え、機械学習や振る舞い検知を利用できているか | 管理対象端末に到達した脅威 | 新種・亜種や正規ツールを悪用する攻撃を見逃すリスクが高まる |
| 端末上の不審な挙動を調査し、必要に応じて隔離できるか | 侵入後の検知・封じ込め | 情報窃取や感染拡大を早期に止められない |
| アラートを分析し、必要な時間帯に初動対応できるか | 侵入後の監視・対応 | 対応が遅れ、暗号化や情報窃取が進行する |
| 機密情報・個人情報の外部送信や、クラウドサービス上での共有を制限・監視できているか | 出口対策・DLP | 感染やアカウント侵害が発生した際に、重要なデータが外部へ持ち出される |
| バックアップを分離して保管し、復旧手順を確認できているか | 被害発生後の復旧 | データの暗号化や破壊が発生し、復旧できず、業務停止が長期化する |
※SaaS=Software as a Service|インターネット経由で利用するソフトウェアサービス
※SSO=Single Sign-On|シングルサインオン
※DLP=Data Loss Prevention|情報漏えい防止
ダウンロード:マルウェア対策_感染経路別 対策チェックリスト.xlsx
本リストの前半は、各経路からの侵入を防ぐ予防策です。後半は、予防策をすり抜けた場合に備える端末上の検知・封じ込め、監視・対応、復旧のための共通対策となっています。
未対応の項目は、マルウェアの感染・侵入や被害拡大につながる脆弱なポイントです。自社のシステム環境と照らし合わせ、未対応のなかでも被害が生じた場合の影響が大きい項目から優先的に整備していきましょう。
なお、継続的なアラート監視や迅速な初動対応を自社だけで担うことが難しい場合は、MDR(Managed Detection and Response|検知と対応のマネージドサービス)の導入も有効な選択肢です。
各対策の仕組みや選び方については、以下の記事も参考にしてください。
関連記事:自社のマルウェア対策は十分か?感染前・感染後の多層防御の基本
:EPPとは?EDRとの違い・NGAVとの関係・導入のポイントをわかりやすく解説
:NGAVとは? 従来型アンチウイルスとの違い・EDRとの組み合わせ・選び方
6. マルウェアへの感染が疑われる場合の対処法
マルウェアへの感染が疑われる場合、自己判断で駆除や端末の初期化を行うと、かえって被害が拡大したり、調査に必要な情報を失ったりするおそれがあります。まずは端末を隔離して担当部門へ報告し、社内のセキュリティ手順に沿って調査・封じ込め・復旧を進めてください。
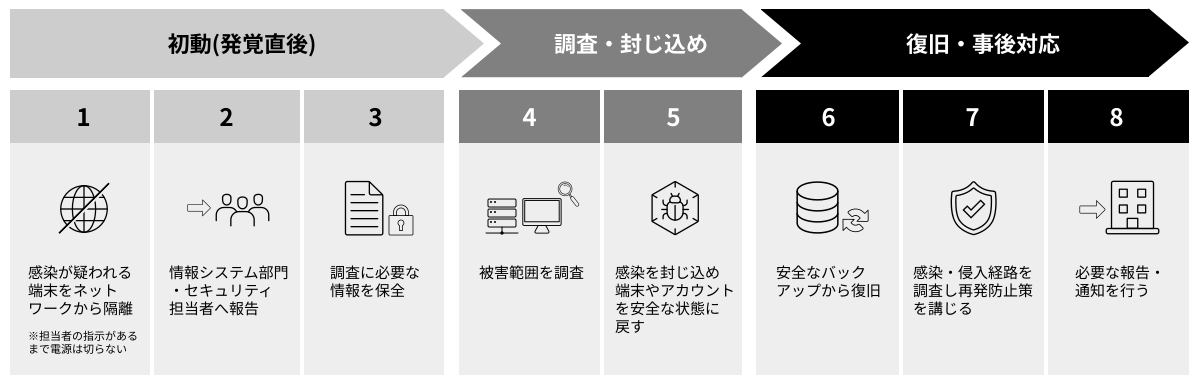
[図1]感染時の初動対応フロー
①感染が疑われる端末をネットワークから隔離する(電源は切らない)
LANケーブルを抜き、Wi-FiやVPNを切断して、外部との不審な通信やほかの端末への感染拡大を防ぎます。ただし、電源を切るとメモリ上の情報や一部のログが失われる可能性があるため、担当者の指示があるまでは電源を切らないようにしましょう。
②情報システム部門・セキュリティ担当者へ報告する
発生時刻、画面の表示内容、直前に行った操作、不審なメールやファイルの有無など、把握できている情報を速やかに伝えます。自己判断で端末の操作を続けると、被害が拡大したり、その後の原因調査に支障が出たりするおそれがあるため注意が必要です。
③証拠を保全する
画面表示や検知アラートを記録し、関連するメール、端末ログ、通信記録などを保存します。調査に必要な情報を残すため、不審なファイルの削除や端末の初期化は、この段階では行わないようにしましょう。
④被害範囲を調査する
ほかの端末への感染、外部への不審な通信、認証情報の窃取、情報漏えいの有無を確認します。感染端末と同じアカウントを利用しているクラウドサービスや社内システムについても、不審なログイン履歴がないかを調べます。
⑤封じ込め・駆除・認証情報の変更を行う
調査結果をもとに、影響を受けた端末やアカウント、通信経路などを封じ込めます。
端末については、感染端末を隔離した状態で、不正ファイルの削除や端末の初期化・再構築を行います。不正ファイルだけを削除しても、バックドアや不正な設定が残る場合があるため、単純なファイル削除だけで安全と判断しないことが重要です。
認証情報が盗まれた可能性がある場合は、パスワードの変更に加え、ログイン中のセッションや不正なトークンの無効化を行います。
⑥安全なバックアップから復旧する
バックアップ自体が感染していないことを確認したうえで、システムやデータを復元します。復旧後も不審な通信や再感染がないかを監視します。
⑦感染・侵入経路を特定し、再発防止策を講じる
脆弱性の修正、設定の見直し、メール・端末対策の強化、不要なアカウントの削除などを実施します。原因を特定しないまま復旧すると、同じ経路から再び侵入されるおそれがあります。
⑧必要な報告・通知を行う
個人情報や取引先情報の漏えいが疑われる場合は、法令、契約、社内規程に基づいて関係機関や取引先へ報告します。対応内容や判断の経緯も記録し、事後の検証や再発防止に活用しましょう。
7. Q&A(よくある質問と回答)
ここでは、マルウェアに関してよく寄せられる疑問と回答を紹介します。
マルウェア対策には、無料のウイルス対策ソフトだけで十分ですか?
法人利用では、無料のウイルス対策ソフトだけでは不十分です。
無料ソフトの多くは法人利用が規約上認められていなかったり、集中管理、ログ保存、端末隔離といった企業向けの管理機能が備わっていなかったりします。
無料・有料というコスト面だけで判断せず、商用利用規約をはじめ、自社に必要な検知・管理・対応機能、サポート体制が備わっているかを確認することが重要です。
マルウェアに感染したかどうかはどうすれば分かりますか?
セキュリティ製品の検知アラート、端末や通信のログ、認証履歴などを確認し、複数の情報から総合的に判断する必要があります。
端末の動作が急に遅くなる、見覚えのない警告やプログラムが表示される、不審な通信が発生するといった症状も、感染を疑う重要な兆候です。
ただし、情報窃取型マルウェアのように、利用者に気づかれないまま潜伏するタイプもあるため、目立った症状がないからといって「感染していない」とは言い切れません。感染が疑われる場合は、自己判断でファイルを削除したり端末を初期化したりせず、ネットワークから隔離したうえで担当部門へ報告しましょう。
8.まとめ
マルウェア対策では、メールやWebサイト、外部公開資産などの侵入経路に応じた予防策に加え、端末上での検知・防御、侵入後の監視・対応、バックアップからの復旧までを多層的に整備することが重要です。
1つの検知方式や製品だけですべての脅威を防ぎ切ることは難しいため、自社に存在する感染・侵入経路と現在の対策を照らし合わせ、未対応領域のうち被害発生時の影響が大きい項目から優先的に整備する必要があります。
HENNGE Oneは、HENNGE Cloud Protectionによるメール経由のマルウェア検知・分析と、HENNGE Endpoint & Managed Securityによるエンドポイントでの検知・対応、専門家による24時間365日の監視体制を提供しています。
さらに、「標的型攻撃メール訓練サービス Tadrill」では、実戦に近い訓練メールの配信を通じて従業員のセキュリティ意識を高めるとともに、不審なメールを管理者へ報告できる体制づくりを支援します。メール対策、従業員への訓練、エンドポイント対策を組み合わせ、侵入前の防御と侵入後の検知・対応を強化したい企業は、ぜひ詳細をご確認ください。