
エンドポイントセキュリティとは?
自社に必要な対策を判断する方法を解説
【エンドポイント対策チェック表付き】
近年、ランサムウェアによる被害の深刻化やファイルレス攻撃の増加に伴い、従来のアンチウイルスソフトだけでは防ぎきれないケースが増えています。こうした脅威に備えるため、PCやサーバーなどの端末を多層的に保護するエンドポイントセキュリティの重要性が高まっています。
一方で、対策の種類や役割が多岐にわたるため、「自社にどの対策が必要か分からない」と悩む担当者も少なくありません。
そこで本記事では、エンドポイントセキュリティの基礎知識から重要視される背景、防御の考え方、自社に必要な対策の選び方、製品選定時の比較ポイントまでを分かりやすく解説します。
目次
- エンドポイントセキュリティとは?
- エンドポイントセキュリティが重要視される背景
- エンドポイントセキュリティに求められる防御の考え方
- エンドポイントセキュリティを支える主な製品・サービス
- 自社に必要なエンドポイントセキュリティ対策の選び方
- エンドポイントセキュリティ製品を選ぶ際の比較ポイント
- よくある質問
- まとめ
1.エンドポイントセキュリティとは?
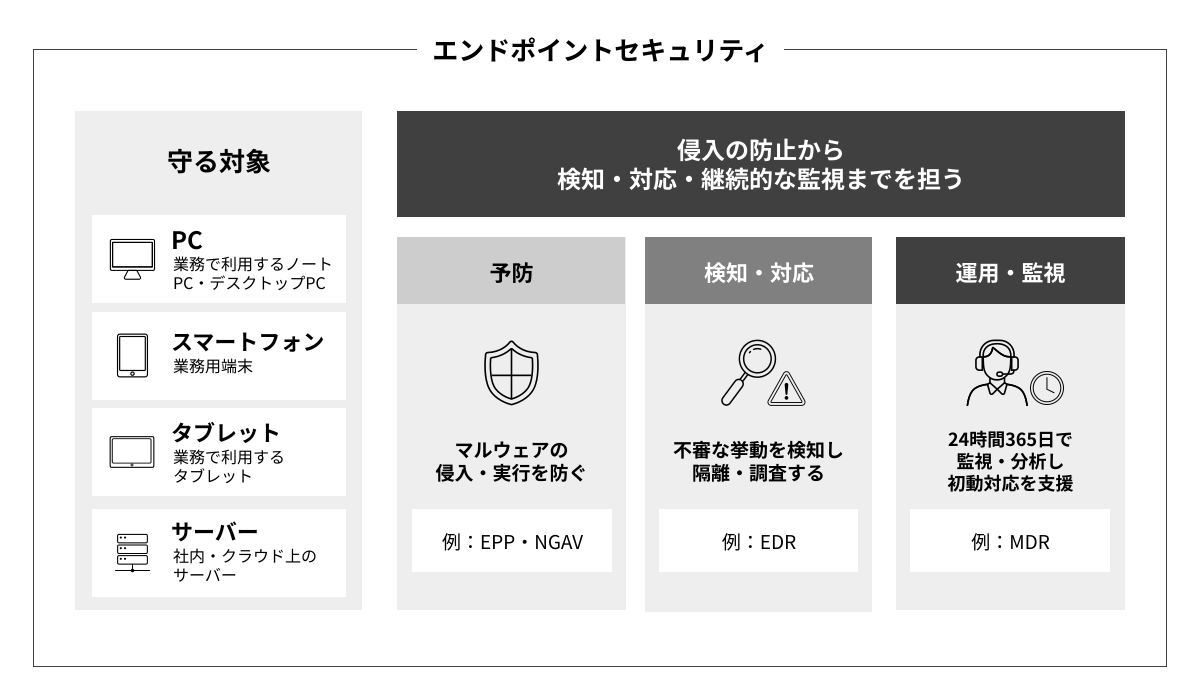
[図1]エンドポイントセキュリティの全体像
エンドポイントセキュリティとは、PCやスマートフォン、タブレット、サーバーなど、ネットワークに接続される端末(エンドポイント)と内部のデータを、マルウェアや不正アクセスから保護するセキュリティ対策です。端末上で脅威の実行を防ぐだけでなく、不審な挙動の検知、インシデント発生時の調査・対応、継続的な監視・運用までを包括的に行います。
代表的な製品・サービスには、脅威の実行を予防・検知するEPP(Endpoint Protection Platform|エンドポイント保護プラットフォーム)やNGAV(Next Generation Antivirus|次世代アンチウイルス)、端末上の挙動を記録して侵入後の検知・調査・対応を支援するEDR(Endpoint Detection and Response|エンドポイントでの検知と対応)、これらの監視・分析や初動対応を専門家が支援するMDR(Managed Detection and Response|検知と対応のマネージドサービス)などがあります。
関連記事:自社のマルウェア対策は十分か?感染前・感染後の多層防御の基本
2. エンドポイントセキュリティが重要視される背景
エンドポイントセキュリティが重要視される背景には「攻撃手法の変化」と「端末の利用環境の変化」があります。
従来のアンチウイルスソフトは、既知マルウェアの特徴(シグネチャ)を用いた検知が中心でした。そのため、シグネチャ未登録の新種・亜種や、正規プログラムを悪用する攻撃は検知が困難です。近年は、PowerShellやWMI(Windows Management Instrumentation|Windows のシステムや端末を管理するための機能)などのOSに標準搭載された正規機能を悪用するLotL(Living off the Land|環境寄生型攻撃)や、実行ファイルを端末に残さずメモリ上で処理を行うファイルレス攻撃も多用されています。
さらに、テレワークやクラウド利用の普及に伴い、社外ネットワークで端末を扱う機会が増加しました。社内外の境界防御だけでなく、それぞれの端末を直接保護・監視する対策が不可欠となっています。
こうした変化に対応するには、シグネチャだけに依存せず、端末上の挙動を捉えて防御・検知する対策を組み合わせることが重要です。
関連記事:【2026年最新】マルウェアの脅威|種類・侵入経路・企業が取るべき対策を解説
3. エンドポイントセキュリティに求められる防御の考え方
エンドポイントセキュリティでは、脅威の侵入前から侵入後までをカバーするため、「予防」「検知・対応」「運用・監視」という複数の役割を一体的に備えることが重要です。
セキュリティ製品ごとに防げる脅威や検知できる挙動は異なるため、1つの防御機能だけですべての攻撃を防ぐことは困難です。そのため、脅威の侵入・実行を防ぐ対策に加え、すり抜けた脅威の検知や端末の隔離、原因・影響範囲の調査を行う対策も組み合わせる必要があります。
さらに、製品を導入するだけでなく、アラートを継続的に確認・分析し、必要な対応につなげる運用体制を整えることも欠かせません。
「予防」「検知・対応」「運用・監視」の3つの役割
エンドポイントセキュリティに必要な対策を、次の3つの役割に分けて整理します。
① 脅威の侵入・実行を防ぐ「予防」
予防は、マルウェアの侵入や実行を未然に防ぎ、端末が侵害されるリスクを低減する役割を担います。
既知のマルウェアをシグネチャで検知するだけでなく、機械学習や振る舞い検知などを活用し、新種・亜種のマルウェアや不審な処理の実行を阻止することも重要です。
② 侵入後の被害拡大を抑える「検知・対応」
検知・対応は、端末上のプロセスや通信などの挙動を継続的に監視・記録し、予防策をすり抜けた脅威を早期に発見する役割です。
脅威を検知した場合は、対象端末の隔離や不審なプロセスの停止、原因・影響範囲の調査、封じ込めなどを行い、被害の拡大を抑えます。
③ 継続的な対策を支える「運用・監視」
運用・監視は、製品から通知されるアラートや端末の状態を継続的に確認・分析し、対応の優先順位や方針を判断する役割を担います。
これら3つの役割は、複数の製品・サービスを組み合わせる方法のほか、必要な機能と運用支援を統合したサービスを利用する方法でも実現できます。
4. エンドポイントセキュリティを支える主な製品・サービス
3章では、エンドポイントセキュリティに必要な役割を「予防」「検知・対応」「運用・監視」の3つに整理しました。これらの役割に対応する代表的な製品・サービスが、EPP・NGAV、EDR、MDRです。ここでは、それぞれが主にどの役割を担い、どのような機能を提供するのかを解説します。
①「予防」を担うEPP・NGAV
EPPは、アンチウイルス、ファイアウォール、アプリケーション制御、デバイス制御など、端末への脅威の侵入や実行を未然に防ぐ機能を統合したセキュリティ製品です。
NGAVは、従来のシグネチャ照合に加えて、機械学習や振る舞い検知などを活用する次世代型のアンチウイルス製品・機能を指します。
NGAVは単体製品として提供されるだけでなく、EPPの中核機能として組み込まれているケースも多く見られます。
関連記事:EPPとは?EDRとの違い・NGAVとの関係・導入のポイントをわかりやすく解説
:NGAVとは? 従来型アンチウイルスとの違い・EDRとの組み合わせ・選び方
②「検知・対応」を担うEDR
EDRは、端末上のプロセスや通信、ユーザー操作などの挙動を継続的に監視し、不審な動きを検知・記録する製品です。EPP・NGAVによる対策をすり抜けた攻撃を早期に発見し、被害拡大を防ぐ役割を担います。
インシデント発生時には、蓄積したログをもとに原因や影響範囲を調査できます。製品によっては感染端末の隔離や不審なプロセスの停止も可能なため、迅速な初動対応や被害の封じ込めにも役立ちます。
関連記事:EDRとは? 専門家不在でも導入できる?運用負荷を抑え、被害を防ぐ4つの重要機能
③「運用・監視」を支援するMDR
MDRは、EPPやEDRなどから得られるアラートや端末情報を専門家が監視・分析し、脅威の判定や通知、初動対応などを支援するマネージドサービスです。監視時間や対応範囲はサービスによって異なりますが、24時間365日の監視に対応し、端末隔離や不審なプロセスの停止、復旧支援まで提供するものもあります。
セキュリティ人材や監視要員が不足している企業でも、MDRを活用することで自社の運用負荷を抑えながら、継続的な監視・対応体制を整えられます。
例えば、HENNGE Endpoint & Managed Securityは、EPP・EDR による予防・検知・対応と、専門家による24時間365日の監視・運用をワンストップで提供します。自社で複数の製品や運用体制を個別に整えることが難しい場合は、このような統合型サービスも選択肢となります。
このように、EPP・NGAVが「予防」、EDRが「検知・対応」、MDRが「運用・監視」を担うことで、それぞれの強みを組み合わせた多層的なエンドポイントセキュリティが実現します。
関連記事:MDRとは?24時間365日監視で情シスの負荷を減らす製品選定のポイント
5. 自社に必要なエンドポイントセキュリティ対策の選び方
自社に適した対策は、既存の導入製品だけでなく、強化したい役割と、継続して運用できる社内体制を踏まえて判断する必要があります。
まずは、「予防」「検知・対応」「運用・監視」のうち、自社でどの役割が不足しているかを整理しましょう。
[表1]自社に必要なエンドポイント対策チェック表
| 役割 | 該当する状況 | 検討する対策 |
| 予防 | ・従来型のアンチウイルスソフトしか導入していない ・シグネチャ検知だけに依存している ・未知のマルウェアやファイルレス攻撃への対策ができていない ・テレワーク端末や社外利用端末が多い ・USBや不正アプリの利用を制御できていない | EPP・NGAV |
| 検知・対応 | ・マルウェア感染時の調査ができない ・ランサムウェアなど侵害後の被害拡大を防ぎたい ・インシデントの原因や影響範囲を把握できない | EDR |
| 運用・監視 | ・セキュリティ担当者が不足している ・24時間365日の監視体制を構築できない ・EDRを導入しても運用できる自信がない ・インシデント対応を専門家に任せたい | MDR |
| その他 | ・脆弱性や公開資産、管理対象外端末、認証情報など、端末製品だけでは管理できないリスクがある | パッチ・脆弱性管理、ASM(※)、MDM(※)・UEM(※)、端末認証、アクセス制御など |
※ASM=Attack Surface Management|攻撃対象領域管理
※MDM=Mobile Device Management|モバイルデバイス管理
※UEM=Unified Endpoint Management|統合エンドポイント管理
①「予防」を強化するEPP・NGAVが必要なケース
現在のアンチウイルスソフトがシグネチャ検知中心で、機械学習や振る舞い検知、アプリケーション制御、デバイス制御などの機能を備えていない場合は、EPP・NGAVの導入や刷新を検討しましょう。
また、新種・亜種への対策が不十分な環境や、USBメモリ・不要アプリの利用を制御できない場合も、予防機能の強化が必要です。
ただし、EPP・NGAVだけですべての脅威を防ぐことは難しいため、侵入後の検知や調査を見据えるならEDRの併用も視野に入れる必要があります。
②「検知・対応」を強化するEDRが必要なケース
端末上のプロセスや通信を記録できず、不審な挙動の発見や侵害後の調査を行えない場合は、EDRの導入を検討します。
EPP・NGAVでサイバー攻撃を100%防ぐことは困難であり、予防策をすり抜けた脅威を放置すれば、ほかの端末への侵害拡大や情報窃取につながりかねません。インシデント発生時に影響範囲を迅速に特定したい場合や、感染端末の隔離によって被害を最小限に食い止めたい場合に、EDRが真価を発揮します。
ただし、導入後は通知されるアラートの分析や対処方針を判断する運用体制が必要です。
③「運用・監視」を補完するMDRが必要なケース
セキュリティ専任者が不在の場合や、限られた人員で継続的な監視体制を確保できない場合は、MDRの導入が有効です。
専門家によるアラートの監視・分析、脅威の優先順位付け、通知、初動対応の支援を受けられるため、社内担当者の負担を軽減し、重大な脅威を見落とすリスクを抑えられる点がメリットです。
監視時間や対応代行の有無、調査・復旧支援の範囲はサービスごとに異なります。自社で担う業務と外部委託する範囲を整理し、必要な要件を満たしているか確認しましょう。
④エンドポイント製品以外の対策も必要なケース
エンドポイント製品だけで、企業を取り巻くすべてのリスクに対応できるわけではありません。脆弱性、公開資産、端末、ID・アクセスの各領域についても、不足している対策がないか点検が必要です。
脆弱性管理・パッチ管理
OSやソフトウェアの更新状況を把握できていないと、既知の脆弱性を突いた攻撃を防ぐことは困難です。定期的な脆弱性診断やパッチ適用を継続的に実施する体制を整えましょう。
公開資産の管理
VPN機器や公開サーバーなど、インターネットに公開された資産を適切に管理できていないと、攻撃者に侵入口を与えてしまうおそれがあります。脆弱性診断やASMを活用し、自社の公開資産を常時把握・管理することが重要です。
端末の管理
業務に利用する端末のセキュリティ状況が不透明な場合、ネットワーク侵入の起点になりかねません。MDM・UEMや端末認証を導入し、許可された端末のみが接続できる環境を整えましょう。
ID・アクセスの管理
認証情報が漏えいすると、正規の利用者になりすました社内システムやクラウドサービスへの不正アクセスを許してしまいます。
IDaaS(Identity as a Service|クラウド型ID管理・認証サービス)を活用したSSO(Single Sign-On|シングルサインオン)、MFA(Multi-Factor Authentication|多要素認証)、アクセス制御などを組み合わせ、アカウントの不正利用を防ぐことが重要です。
6. エンドポイントセキュリティ製品を選ぶ際の比較ポイント
エンドポイントセキュリティ製品は数多く存在し、対応端末や搭載機能、運用方法は製品ごとに異なります。そのため、価格や知名度だけで選ぶのではなく、自社の利用環境や運用体制に適した製品を選定することが重要です。
ここでは、製品を比較・選定する際に確認しておきたい主なポイントを解説します。
①自社の端末・OS・利用環境に対応しているか
対応OSや端末は製品によって異なるため、自社の利用環境に対応しているかを事前に確認することが重要です。非対応の端末が存在するとセキュリティの抜け穴となり、マルウェア感染や情報漏えいのリスクが高まります。
Windowsだけでなく、macOSやLinux、Android、iOSを一元管理できる製品であれば、管理漏れによるリスクを低減できます。BYOD(Bring Your Own Device|私物端末の業務利用)を認めている企業では、モバイル端末への対応状況も確認しておきましょう。
また、テレワークやハイブリッドワーク環境でも、社内外を問わず一貫したセキュリティ対策を適用できるかも重要です。クラウド経由でポリシーを適用・更新できる製品であれば、場所を問わず端末を安全に管理できます。
関連記事:BYOD導入での問題点は?セキュリティ面での適切な対策方法も解説
②自社に必要な防御・検知・隔離機能を備えているか
製品によって強みとなる機能は異なるため、自社が解決したい課題を明確にしたうえで選定しましょう。
予防を重視する場合は機械学習や振る舞い検知、アプリケーション制御などを、侵害後の対応を重視する場合はログの収集・検索、影響範囲の調査、端末隔離などを比較します。
関連記事:EDRの振る舞い検知とは?EPPとの違いや未知の脅威を防ぐ仕組みを解説
③誤検知や端末負荷をPoCで確認できるか
検知率が高い製品でも、誤検知が多いと不要なアラート対応に追われ、本当に対応すべき脅威を見逃す「アラート疲れ」を招きかねません。
また、CPUやメモリの使用率が高いと、業務アプリケーションの動作が遅くなるなど、生産性低下を招くおそれがあります。特に設計ソフトや動画編集ソフトなど高負荷なアプリケーションを利用する企業では、端末性能への影響を十分に確認したいところです。
そのため、本番導入前にPoC(Proof of Concept|概念実証)を実施し、検知精度や誤検知の頻度、端末への負荷を実際の利用環境で確かめることを推奨します。複数製品を比較検証することで、自社に最適な製品を客観的に選定しやすくなります。
④管理画面が使いやすく、運用負荷を抑えられるか
エンドポイントセキュリティは継続的な運用が前提となるため、管理画面の操作性も重要な比較ポイントです。
端末の稼働状況、セキュリティ状態、アラートを一覧で把握でき、対象端末を容易に検索・絞り込めるかを確認しましょう。複数の端末へポリシーを一括適用できる機能や、エージェント・検知エンジンなどの更新状況を確認できる機能があれば、日常的な管理を効率化できます。
また、検索やレポート機能が充実している製品は、インシデント発生時の調査や状況把握も行いやすく、担当者の負担軽減につながります。
関連記事:EDR・MDRとは?EDR、MDR、XDR等の関連ソリューションの違いと自社に合った選び方を解説
⑤既存のセキュリティ製品やシステムと連携できるか
エンドポイントセキュリティは単体で運用するのではなく、既存のセキュリティ製品と連携することで、より高い効果を発揮します。
SIEM(Security Information and Event Management|セキュリティ情報イベント管理)と連携すれば、端末、ネットワーク、認証、クラウドサービスなどのログを集約し、横断的な分析が可能です。
SOAR(Security Orchestration, Automation and Response|セキュリティ運用の連携・自動化・対応)と連携すれば、アラート通知、情報収集、端末隔離など、あらかじめ定めた対応手順の一部を自動化できる場合があります。
そのほか、ID・アクセス管理、メールセキュリティ、脆弱性管理ツールなど、自社で利用している製品との連携方法も確認しましょう。
関連記事:SIEMとSOARの違いと連携のメリット―クラウドセキュリティを最適化する方法を解説―
⑥導入後のサポート・監視体制が整っているか
導入後のサポート体制も長期的な安定運用を左右する重要な要素です。導入支援や設定支援、日本語での問い合わせ対応、継続的なアップデートなど、サポート内容を事前に確認しておくと安心です。
また、MDRを選定する際は、対応範囲に加えて初動・通知・応答時間などを定めたSLA(Service Level Agreement|サービス品質保証)も確認しましょう。機能面だけでなく、導入後の運用負荷やサポート体制まで含めて総合的に比較・検討することが成功のポイントです。
関連記事:MDRとは? 24時間365日監視で情シスの負荷を減らす製品選定のポイント
7. よくある質問
EDRを導入すれば専任担当者は不要ですか?
EDRを導入しただけで担当者を完全に不要にすることはできません。EDRは端末上の不審な挙動を検知してログを収集する製品ですが、アラートの分析や原因調査、対応方針の判断は人が行う必要があります。
そのため、アラートを分析・対処できる担当者の確保や外部支援体制が必要です。社内に十分な人材がいない場合は、MDRを活用して専門家による監視・分析・初動対応の支援を受けることも可能です。
中小企業でもEDR・MDRは必要ですか?
中小企業でも導入を検討する価値があります。近年は中小企業もランサムウェアや情報漏えいの標的となっており、取引先への侵入経路として狙われるケースや、セキュリティ担当者が少ない企業を狙った攻撃が増えているためです。
すでにEPP・NGAVを導入済みで、侵入後の検知や対応を強化したい場合は、EDRの導入を検討するとよいでしょう。また、自社での運用体制に不安がある場合は、MDRを組み合わせて24時間365日の監視やインシデント対応を専門家に一任すると安心です。
8.まとめ
エンドポイントセキュリティでは、脅威の侵入や実行を防ぐだけでなく、侵入後の被害を最小限に抑える多層防御が不可欠です。効果的な対策を講じるには、EPP・NGAVによる「予防」、EDRによる「検知・対応」、アラートを継続的に分析する「運用・監視」を組み合わせる必要があります。
製品やサービスを選ぶ際は、保護対象となる端末、想定する脅威、導入済みの機能、アラートを継続的に監視・対応できる人員の有無を整理し、不足している役割を補えるかを見極めることが重要です。自社で十分な運用体制を確保できない場合は、MDRを活用して専門家による監視・分析や初動対応の支援を受ける方法があります。
HENNGE Endpoint & Managed Securityは、EPP・EDR・ロールバック機能に加え、脆弱性診断や24時間365日のフルマネージド対応までワンストップで提供し、企業のエンドポイントセキュリティ強化を総合的に支援します。
また、HENNGE Oneでは、エンドポイントの攻撃の主要な侵入口となる「メールセキュリティ」や「ID・アクセス管理(IDaaS)」などのセキュリティサービスも提供しています。エンドポイント対策を起点に、自社のセキュリティ対策を包括的に見直したい場合は、ぜひ詳細をご確認ください。